دليل مستخدم منصة Opsiton
دليل شامل للمستخدمين النهائيين ومسؤولي المستأجر. تعلم كيفية نشر وتكوين وإدارة منصة Opsiton لمنع فقدان البيانات (DLP) ثنائية الطبقة.
آخر تحديث: 1 أكتوبر 2026
1ما هو Opsiton؟
Opsiton هي منصة حديثة لمنع فقدان البيانات (DLP) في نقاط النهاية تعمل بنظام الطبقة المزدوجة. تمنع خروج البيانات الحساسة والتنظيمية من أجهزة الشركة عبر متصفحات الويب وتطبيقات سطح المكتب وبيئات التطوير (IDEs) وأدوات سطر الأوامر.
هندسة الطبقة المزدوجة
- 1الإدارة المركزية: يحدد المسؤولون سياسات الأمان وينشرونها من بوابة المستأجر (Tenant Portal)
- 2وكيل نقطة النهاية الأصلي: خدمة نظام أصلية خفيفة (برنامج تشغيل WFP على Windows أو Network Extension على macOS) تفحص حركة مرور النظام وأوامر الطرفية
- 3إضافة المتصفح: فحص عميق لواجهة المستخدم وشجرة DOM في Chrome و Edge و Brave لتقديم تنبيهات وشاشات حظر فورية
- 4محرك الفحص المحلي: فحص DLP فوري محليًا على الجهاز مع تأخير أقل من 15 مللي ثانية
- 5الرؤية اللحظية: مزامنة الأحداث والحوادث المعقمة مع بوابة Opsiton للتدقيق والتحقيق
ما الذي يكتشفه Opsiton
- النصوص الحساسة المكتوبة في نماذج الويب والمحادثات
- أرقام بطاقات الائتمان التي يتم التحقق منها عبر خوارزميات الجمع الاختباري الحتمية
- أرقام الهوية الوطنية والحسابات المصرفية IBAN عبر التحقق الهيكلي
- فحص الملفات المرفوعة حسب نوع MIME والامتداد واستخراج النصوص بالكامل (PDF, DOCX)
- استخراج النصوص عبر OCR من الصور المرفوعة
- البيانات الملصقة في أكثر من 40 خدمة ذكاء اصطناعي على مستوى الشبكة، مع حماية DOM عميقة في 6 منصات رئيسية (ChatGPT, Claude, Gemini, Copilot, DeepSeek, Perplexity)
- زيارة الروابط الضارة ومواقع التصيد الاحتيالي
- محاولات تسريب البيانات عبر أدوات الطرفية وتطبيقات سطح المكتب
2مكونات المنصة
| المكون | السطح المستهدف | الغرض |
|---|---|---|
| Tenant Portal | المسؤولون وفرق الأمان | وحدة تحكم مركزية لإدارة السياسات والحوادث والمستخدمين والنشر |
| وكيل نقطة النهاية الأصلي | أجهزة macOS و Windows | محرك نظام أصلي عالي الأداء لتشغيل الفحص وتطبيق السياسات محليًا على الجهاز |
| إضافة المتصفح | متصفحات Chrome و Edge و Brave | اعتراض عمليات اللصق والسحب والإفلات وإظهار شاشات الحظر داخل المتصفح |
| بوابة فحص الشبكة المحلية | طبقة الشبكة في نظام التشغيل | بوابة فحص شاملة لتطبيقات سطح المكتب وأدوات المطورين خارج المتصفح |
| قياسات صحة الأسطول | مشغلو المنصة | لوحة قياس مركزية لمراقبة أداء وزمن استجابة أسطول الأجهزة |
3بنية الخصوصية ومبدأ عدم تسريب البيانات الصارم
تم تصميم Opsiton وفق نموذج صارم يضمن عدم تسريب البيانات (Zero-Data-Exfiltration). ملفاتك الحساسة ومطالباتك الخاصة وسجلات عملائك لا تغادر جهازك المحلي أبدًا إلى خوادم Opsiton السحابية.
- الفحص داخل الجهاز: يتم تشغيل مطابقة الأنماط وخوارزميات الجمع الاختباري و OCR ونماذج NER السياقية محليًا بنسبة 100% على معالج الجهاز
- القياس عن بعد المعقم: عند حدوث انتهاك، يرسل Opsiton بيانات وصفية معقمة فقط: اسم القاعدة والتوقيت واسم التطبيق والخطورة وملخص SHA-256 مشفر
- انعدام التخزين بالنص الصريح: لا تستلم البوابة ولا خوادم Opsiton السحابية البيانات الحساسة غير المعالجة إطلاقًا.
4بنية الأمان عند الفشل: الحماية عند الفشل مقابل استمرارية العمل (REQ-PRX-001)
السؤال الأساسي لمسؤول تقنية المعلومات هو: "ماذا يحدث إذا تعطل الوكيل أو توقف عن العمل؟" تعمل Opsiton وفق عقد أمان معتمد (REQ-PRX-001) يوازن بوضوح بين استمرارية الأعمال التشغيلية وحماية البيانات الحساسة من أي تسريب.
مصفوفة حركة المرور المستهدفة مقابل العامة
| فئة حركة المرور | الوكيل يعمل بنجاح | الوكيل متوقف / متعطل | الأساس المنطقي والتطبيق |
|---|---|---|---|
| نطاقات الخطورة المحددة إدارياً (ChatGPT Claude Gemini وغيرها) | فحص TLS محلي وتطبيق السياسات | Fail-Closed (حظر فوري للاتصال) | يمنع تسريب البيانات السرية في حال عدم توفر محرك الفحص |
| حركة الإنترنت العامة ومواقع العمل الآمنة | فحص أو توجيه مباشر | Fail-Open (اتصال مباشر ومتاح) | يمنع انقطاع شبكة العمل المؤسسية؛ الوكيل المتعطل مشكلة تقنية وليس انقطاعاً شاملاً للعمل |
| نطاقات الاستثناء المباشر والبنية التحتية للنظام | مسار تجاوز مباشر | Fail-Open (اتصال مباشر ومتاح) | يحافظ على تحديثات نظام التشغيل وإشعارات Apple APNs وأوامر MDM والأنظمة الداخلية |
معايير الصناعة والتحقق العملي
- معيار الأمان العالمي: تتبع كبرى أنظمة DLP المؤسسية (Forcepoint "no policies are enforced"، وGlobalProtect افتراضياً Fail-Open) هذا المبدأ لضمان عدم تحول أمان الأجهزة الطرفية إلى نقطة فشل تعطل العمل بالكامل.
- تحقق عملي على أجهزة حقيقية: تم التحقق عبر جلسات فعلية على متصفحي Chrome وSafari: عند إيقاف وكيل Opsiton، تم فوراً حظر منصات الذكاء الاصطناعي (chatgpt.com) مع بقاء مواقع العمل اليومية متاحة دون تأثر.
- رؤية واضحة لإدارة تقنية المعلومات: عندما يتوقف الوكيل أو يفقد مزامنة السياسات، يُرسل إشعار بحالة تراجع الأداء للمنصة المركزية لبدء الفحص دون تعطيل تجربة المستخدم النهائي.
5أدوار المستخدمين والتحكم في الوصول (RBAC)
تتم إدارة الوصول إلى بوابة المستأجر عبر نظام التحكم في الوصول القائم على الأدوار (RBAC):
| الدور | الصلاحيات |
|---|---|
| Viewer | عرض الأحداث والحوادث والأجهزة النشطة والسياسات والتقارير للقراءة فقط |
| User | وصول قياسي للموظف مع صلاحيات العرض والتحقق من حالة الحماية الذاتية |
| Tenant Admin | صلاحيات إدارية كاملة: إنشاء وتعديل السياسات دعوة الأعضاء إدارة مفاتيح API نشر الوكلاء وإدارة الاشتراكات |
6تهيئة المستأجر والبدء السريع
الخطوة 1: تسجيل مؤسستك
قم بزيارة بوابة المستأجر الخاصة بـ Opsiton وانقر فوق بدء الاستخدام أو التسجيل. أدخل اسمك واسم المؤسسة وبريدك الإلكتروني الرسمي وكلمة مرور قوية.
الخطوة 2: خطوات الإعداد السريع
- 1أنشئ أول سياسة DLP من قوالب الامتثال المعتمدة (بطاقات الدفع، الذكاء الاصطناعي، الهوية الوطنية)
- 2احصل على رمز تسجيل الأجهزة (Enrollment Token) من صفحة نشر الوكلاء
- 3قم بتثبيت الوكيل عبر حزم MSI/PKG أو ملفات MDM وفرض إضافة المتصفح
- 4تحقق من الاتصال المباشر للأجهزة في لوحة المعلومات
7لوحة عمليات الأمان ومؤشر النقاط
توفر لوحة المعلومات رؤية تشغيلية في الوقت الفعلي عبر مؤسستك بالكامل بعد تسجيل الدخول.
نقاط الوضع الأمني
مؤشر أمان ديناميكي من 0 إلى 100 يقيس صحة أسطول أجهزتك. ينخفض مع تراكم الأحداث الحرجة والحوادث المفتوحة، ويرتفع مجددًا عند معالجة الحوادث وإغلاقها.
بطاقات الأداء الحية
| البطاقة | المقاييس المعروضة |
|---|---|
| مستخدمو البوابة | أعضاء فريق الأمان النشطون الذين يمتلكون حق الوصول للبوابة |
| مستخدمو التطبيق | إجمالي أجهزة نقاط النهاية المسجلة وعدد الأجهزة المتصلة حاليًا |
| السياسات النشطة | إجمالي قواعد DLP والذكاء الاصطناعي وروابط التهديدات المفعلة |
| أحداث 24 ساعة | إجمالي الانتهاكات الأمنية المسجلة خلال آخر 24 ساعة |
| الحوادث المفتوحة | القضايا الأمنية غير المحلولة التي تتطلب تحقيقًا |

8إدارة السياسات وإجراءات التنفيذ
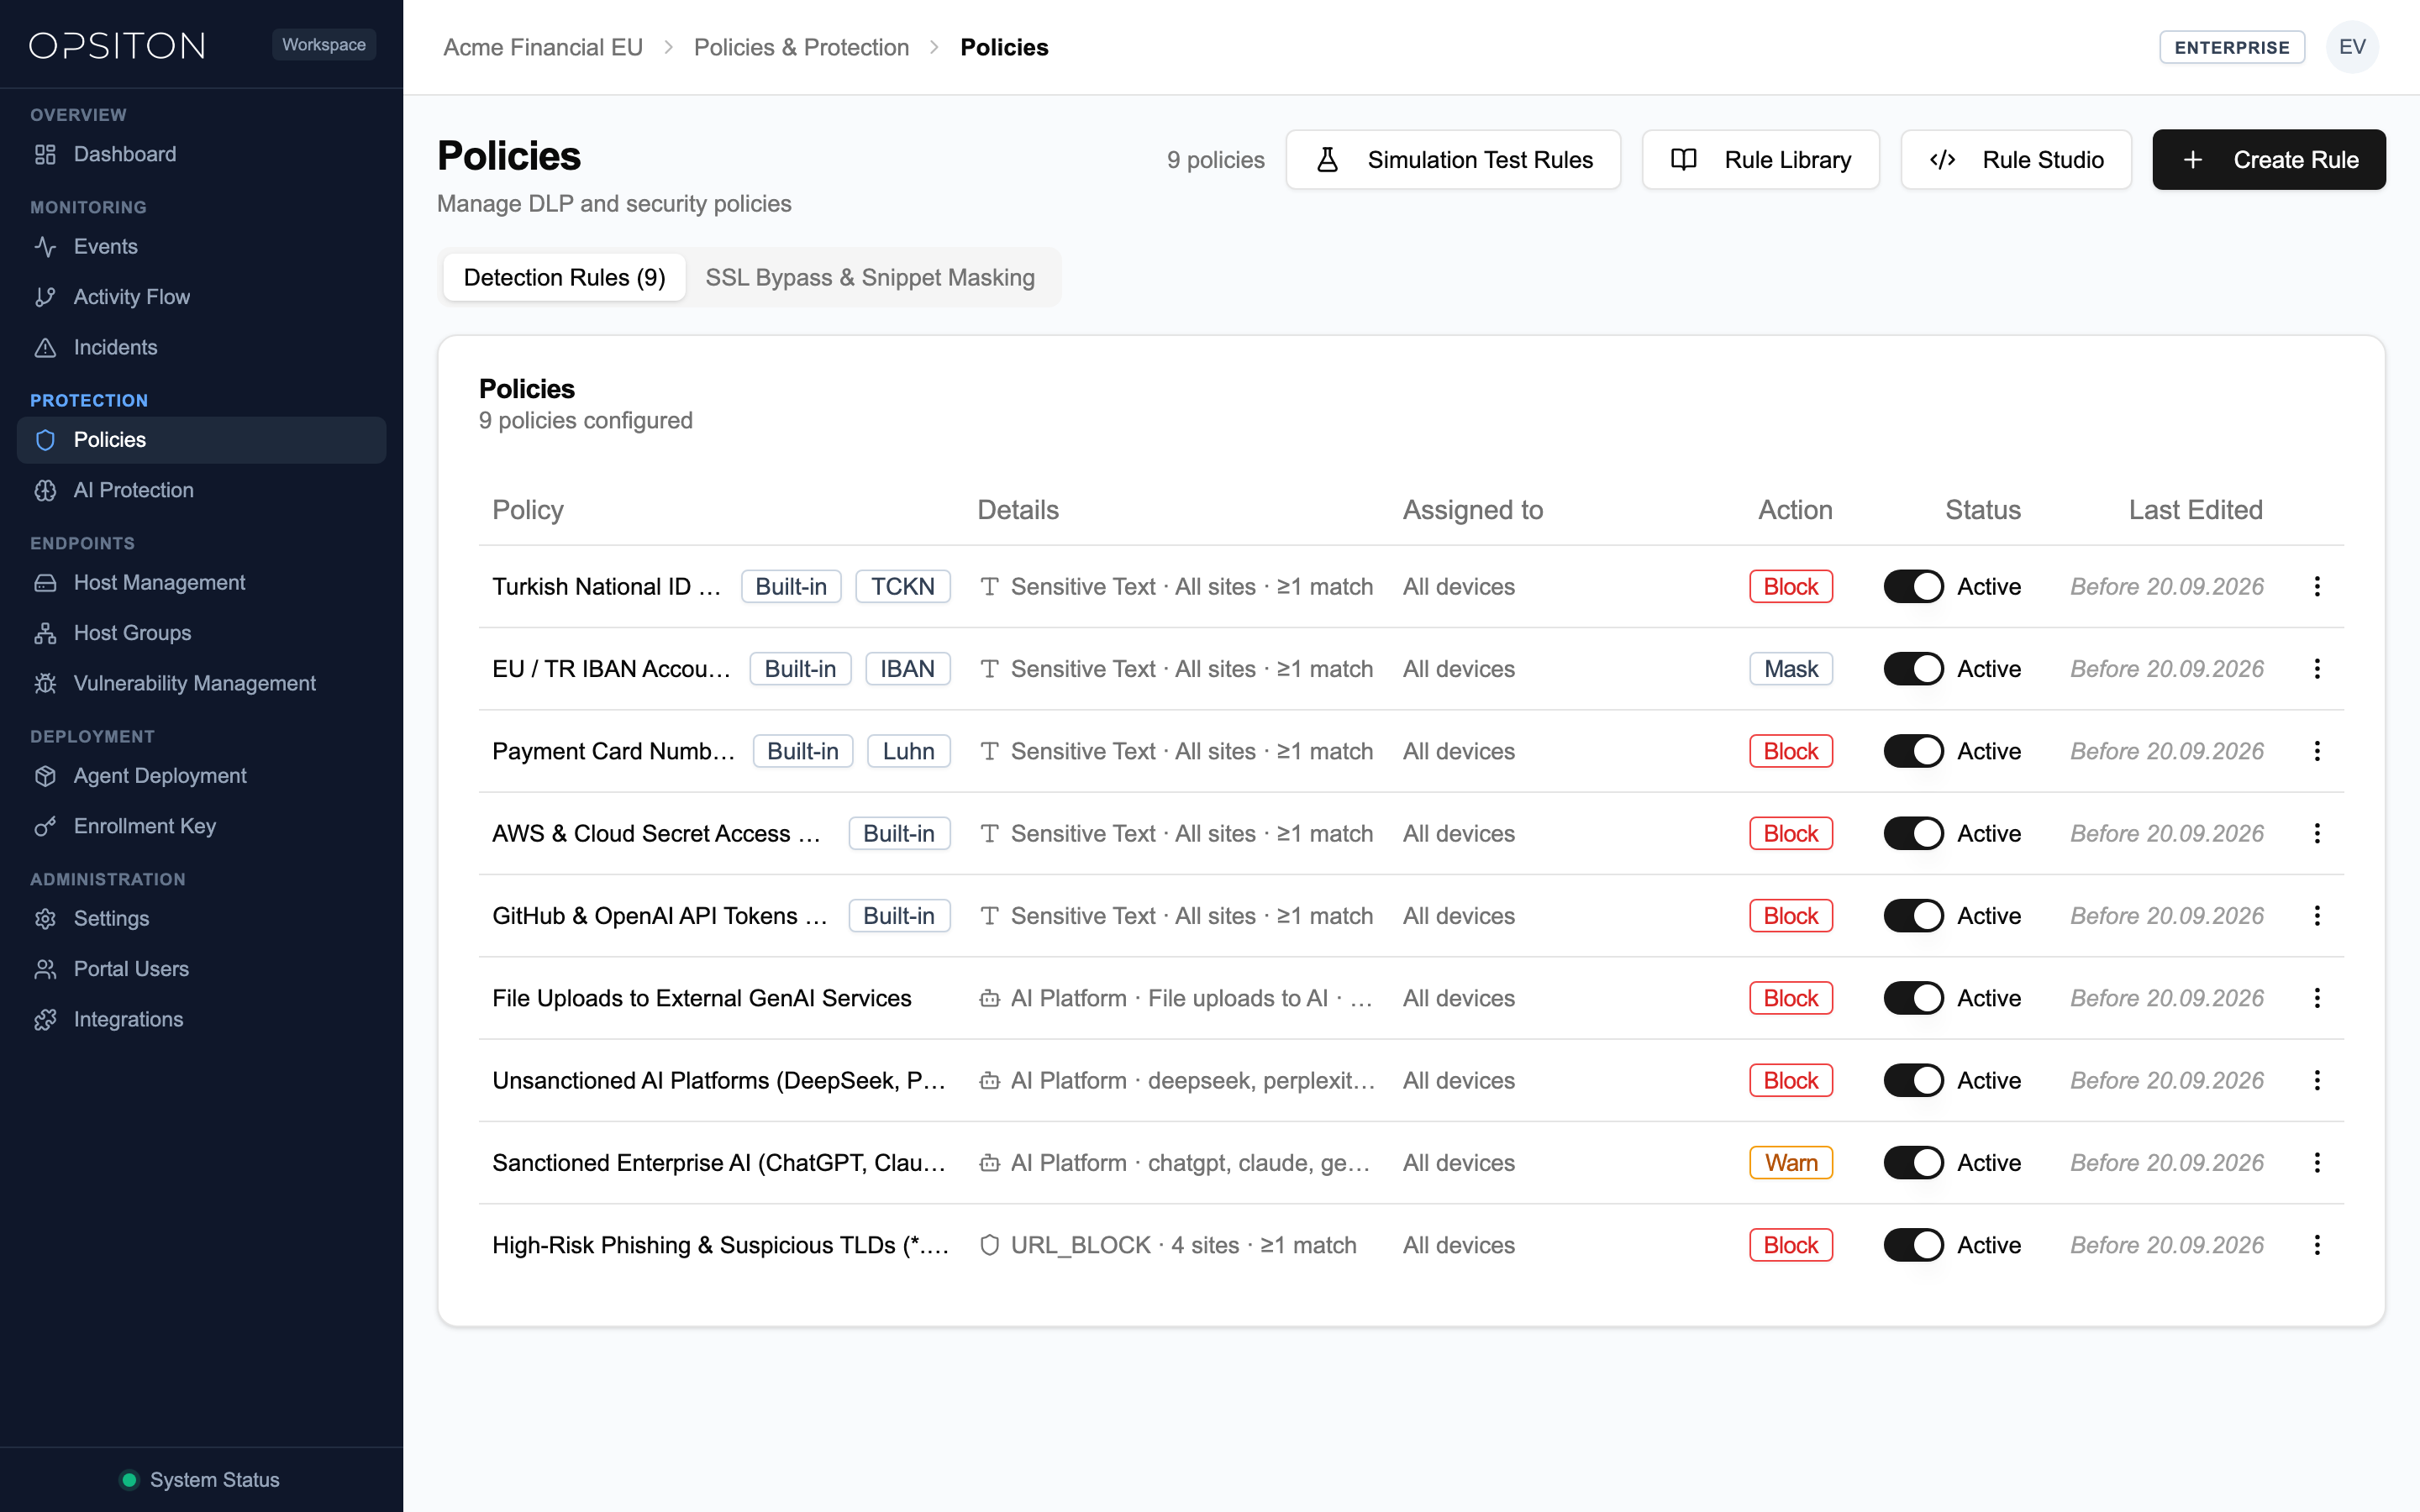
تحدد السياسات أنماط البيانات التي يجب اكتشافها والإجراء الأمني الذي يجب اتخاذه عندما يتعامل الموظفون مع بيانات حساسة.
إجراءات التنفيذ
| الإجراء | تجربة المستخدم وسلوك النظام |
|---|---|
| Block | يوقف عملية نقل البيانات فورًا ويعرض شاشة حظر كاملة توضح مبررات الانتهاك. |
| Warn | يعرض نافذة تحذير تفاعلية توضح تفاصيل المخاطر مع خيار تقديم مبرر عمل للمتابعة أو الإلغاء. |
| Log | يسمح بالعملية دون مقاطعة المستخدم مع تسجيل حدث تدقيق في البوابة للتحليل الأمني. |
| Mask (Enterprise) | يستبدل البيانات الحساسة في مطالبات الذكاء الاصطناعي برموز جلسة (مثل [TCKN_1] و [IBAN_1]) قبل الإرسال ويعيدها تلقائيًا في الردود؛ كما يتيح تخصيص عدد الأحرف الأخيرة المرئية في مقتطفات الأحداث لجميع الخطط. |
قوالب القواعد المدمجة
- بطاقات الدفع والائتمان (التحقق الرياضي بالجمع الاختباري)
- أرقام الهوية الوطنية والحسابات المصرفية IBAN (التحقق الهيكلي)
- أرقام الهواتف المحمولة والثابتة للمؤسسات
- عناوين البريد الإلكتروني ومفاتيح واجهات البرمجة السرية (API Keys)
- أطر الامتثال لمعايير GDPR و KVKK و PCI-DSS
9أنواع السياسات ومحركات الاكتشاف
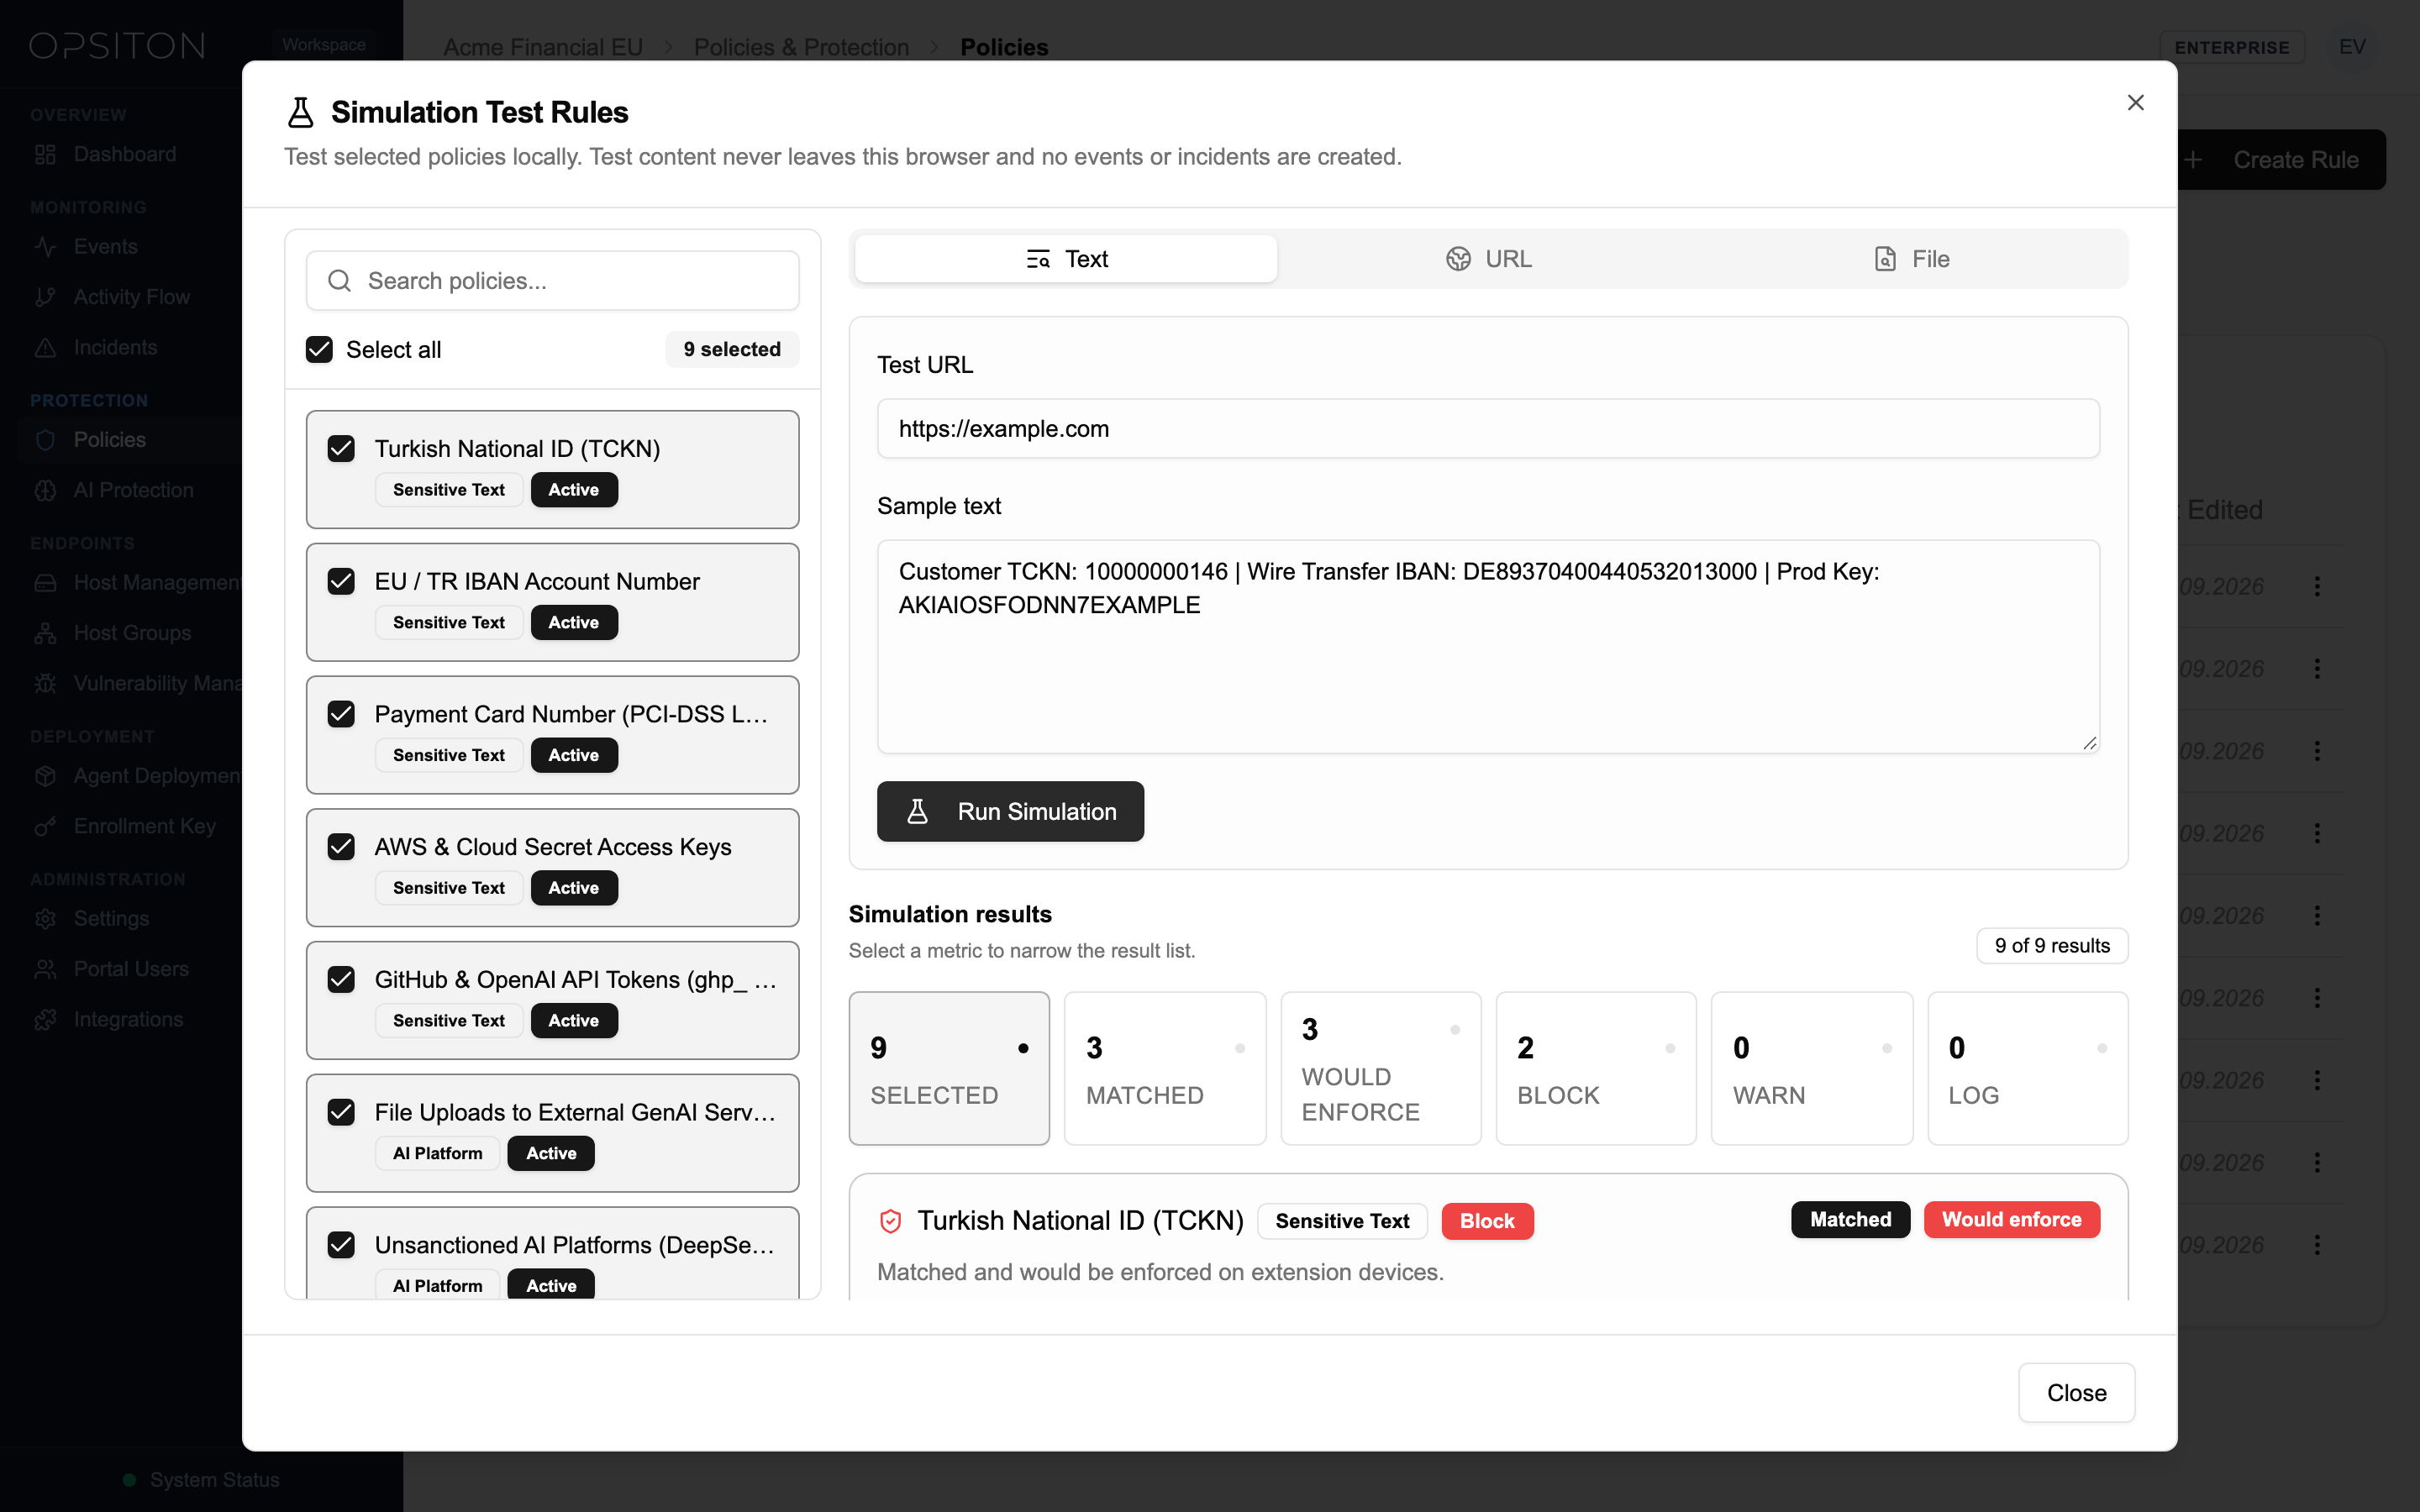
يتضمن Opsiton سبعة محركات فحص متخصصة مصممة لضمان أعلى درجات الدقة دون إنذارات كاذبة:
| نوع السياسة | وصف المحرك | مثال على الاستخدام |
|---|---|---|
| DLP_TEXT | مطابقة سريعة للأنماط والكلمات المفتاحية | الأسماء الرمزية للمشاريع السرية ومفاتيح API والروابط الداخلية |
| CHECKSUM | تحقق رياضي وهيكلي بالجمع الاختباري | أرقام بطاقات الائتمان (Visa/Mastercard/Amex) و IBAN وأرقام الهويات |
| DLP_FILE | فحص بيانات الملفات ونوع MIME والامتدادات | حظر ملفات الأكواد البرمجية أو النسخ الاحتياطية لقواعد البيانات |
| DLP_FILE_CONTENT | تحليل عميق لمحتوى المستندات واستخراج OCR | استخراج النصوص من ملفات PDF و DOCX والصور الممسوحة ضوئيًا |
| AI_PLATFORM | حوكمة أكثر من 40 خدمة ذكاء اصطناعي واعتراض عميق لواجهة DOM لـ 6 منصات رئيسية | مراقبة مطالبات وحظر لصق الأكواد السرية في ChatGPT أو Claude |
| NER | التعرف السياقي على الكيانات المسماة (NER) | اكتشاف أسماء الأشخاص وهويات العملاء والمشاريع السرية |
| THREAT_URL | استخبارات التهديدات وسمعة النطاقات | حظر المواقع الخبيثة ومواقع التصيد الاحتيالي المعروفة |
10نشر أسطول الأجهزة والتكامل مع حلول MDM
انشر Opsiton تلقائيًا وبصمت عبر آلاف محطات العمل في مؤسستك باستخدام حل إدارة الأجهزة المفضل لديك (Jamf أو Kandji أو Microsoft Intune أو Active Directory GPO).
نشر أجهزة macOS للمؤسسات (.mobileconfig و PKG)
انشر حزمة .pkg الموقعة مع ملفات التكوين mobileconfig الجاهزة في وحدة نشر الوكيل لتفادي طلب موافقة المستخدم:
- ملف تعريف امتداد النظام: يمنح الموافقة المسبقة لتشغيل Network Extension دون إظهار نوافذ للمستخدم
- ملف تعريف فلتر المحتوى: يصرح لفلتر محتوى الشبكة بفحص ومنع فقدان البيانات
- ملف تعريف بوابة الشبكة: يوجه حركة مرور المتصفح وتطبيقات سطح المكتب بأمان إلى خدمة Opsiton المحلية
- ملف تعريف الاستثناء المباشر: يضبط نطاقات الاستثناء المباشرة للأنظمة الداخلية وخدمات النظام
التثبيت الصامت على macOS و Windows
انسخ أوامر التثبيت الصامت الخاصة بمؤسستك (Jamf/CLI لنظام macOS و Intune/GPO لنظام Windows) المرتبطة برمز تسجيل الأسطول (Enrollment Token) مباشرة من شاشة Portal > Agent Deployment.
فرض تثبيت إضافة المتصفح (Chrome و Edge)
تأكد من عدم قدرة الموظفين على إزالة الإضافة عبر تطبيق سياسة ExtensionInstallForcelist بواسطة MDM أو GPO باستخدام القيم المتوفرة في وحدة نشر الوكيل.
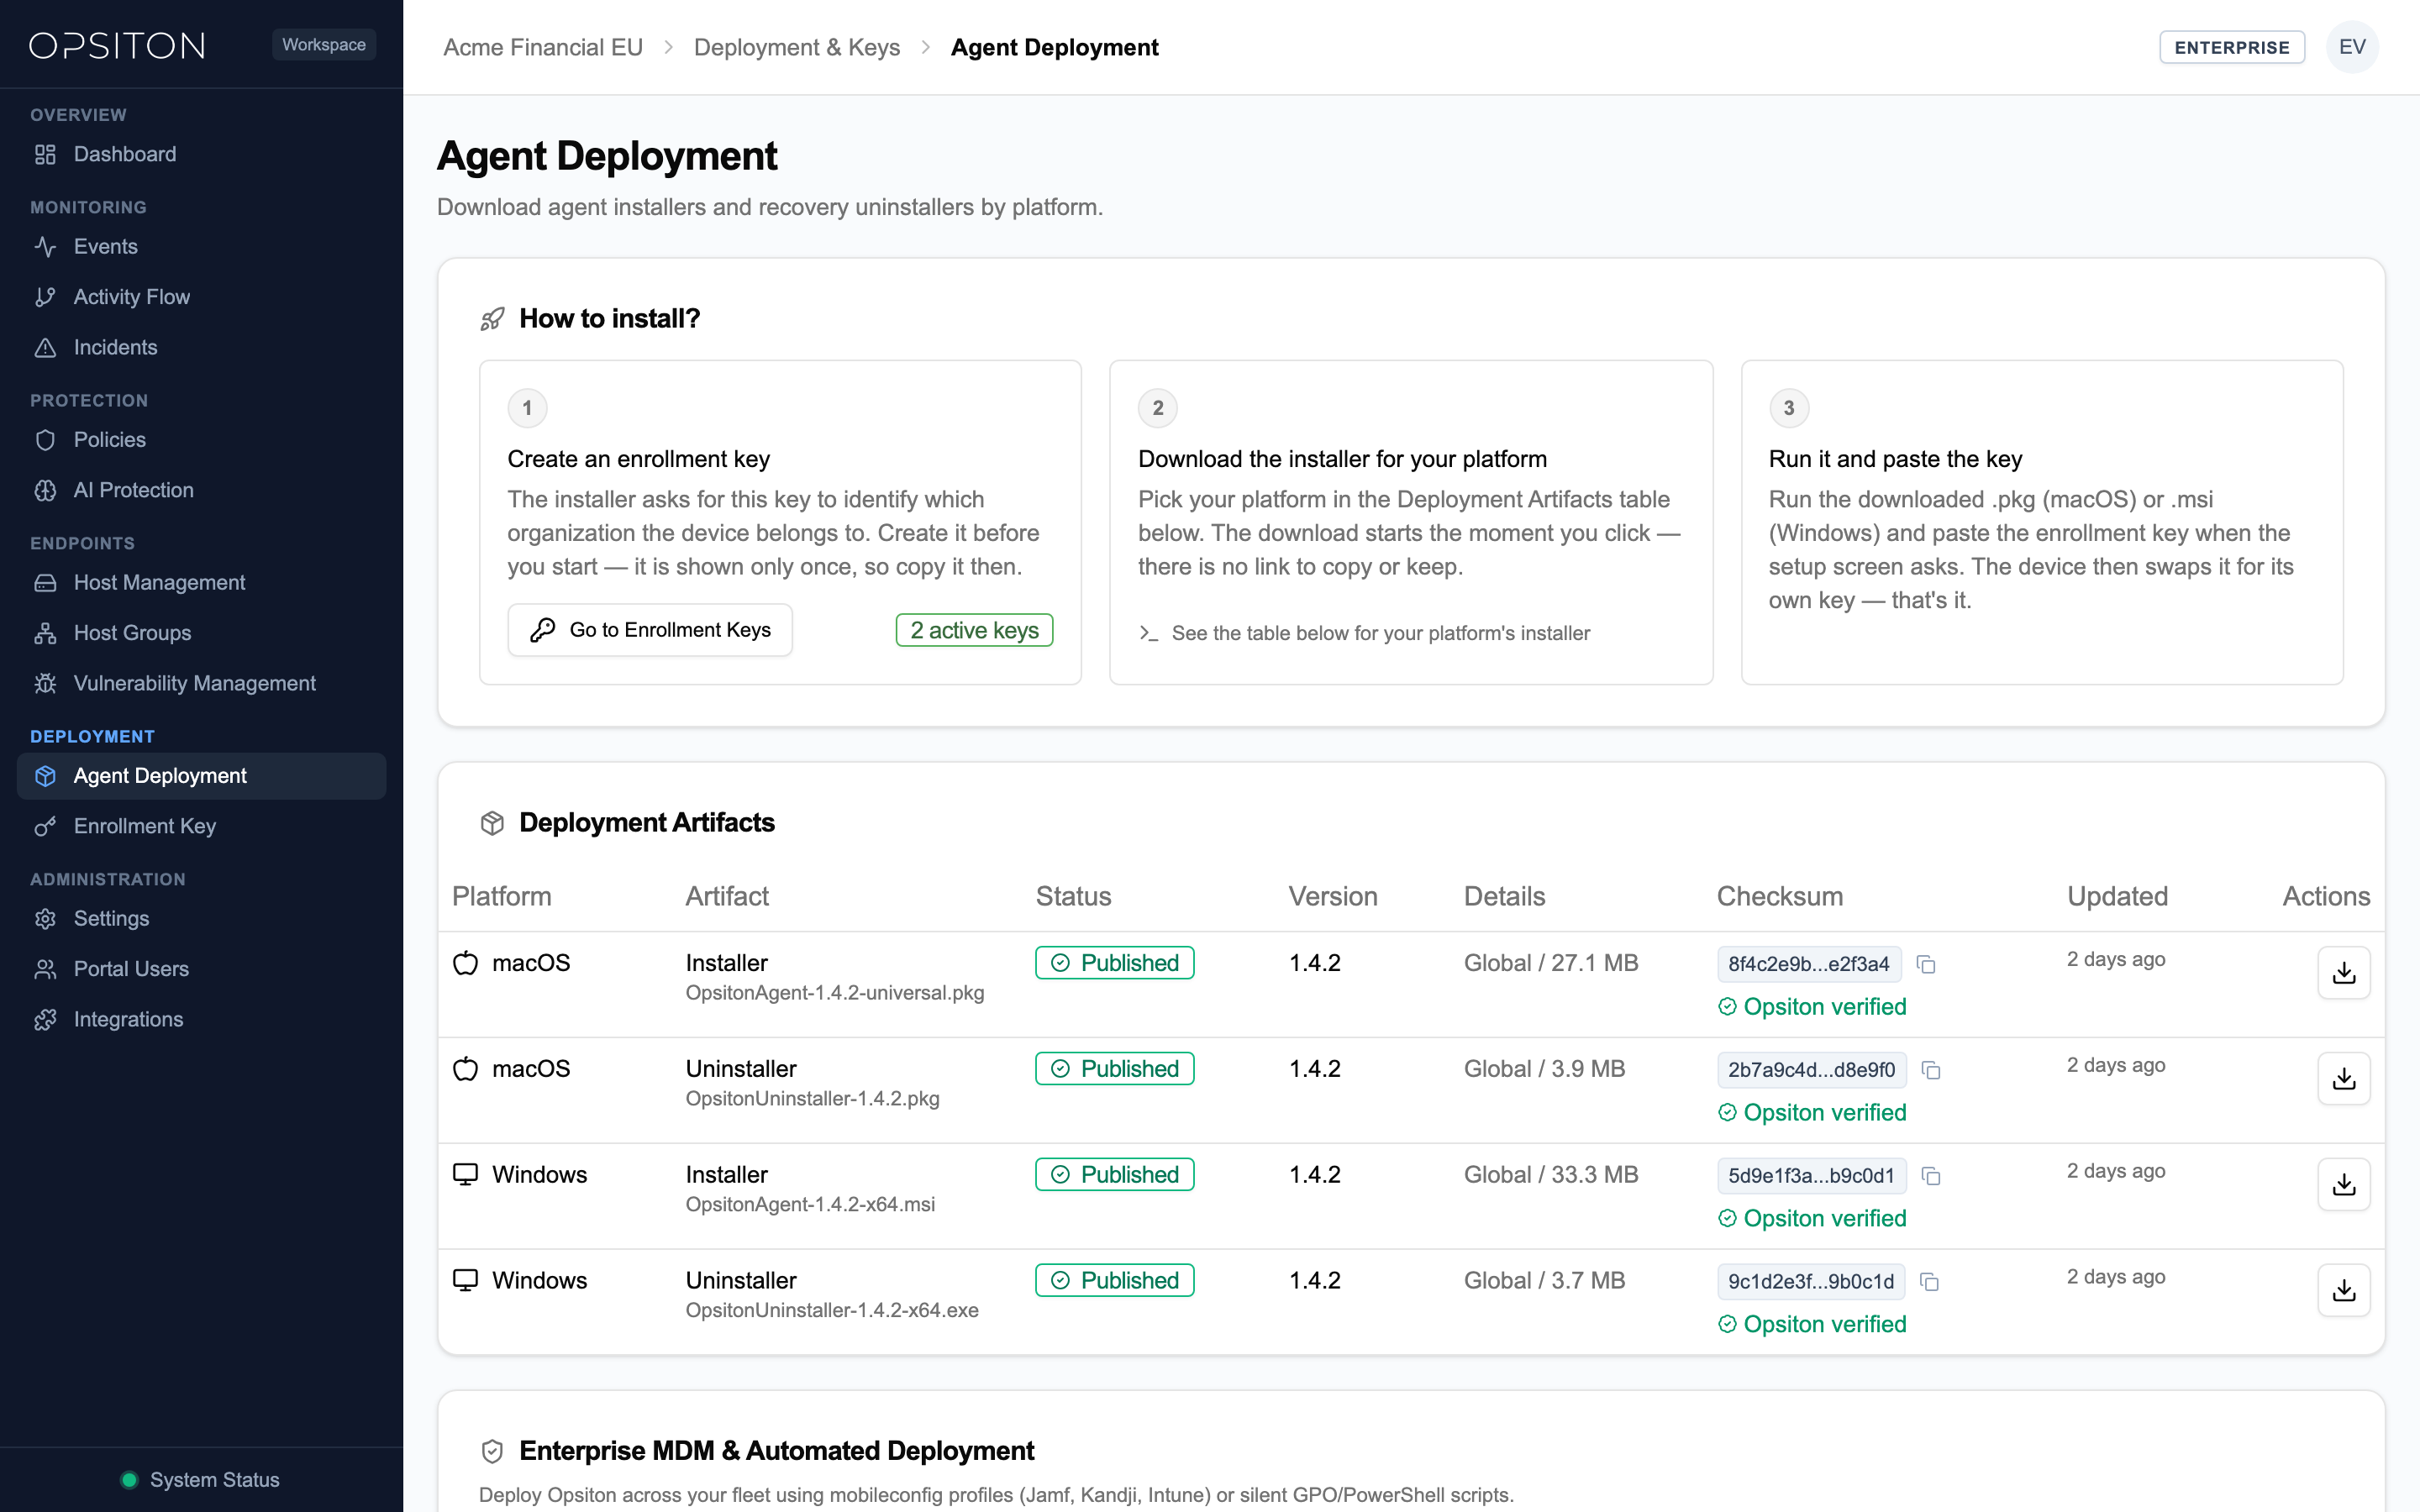
11شهادة Root CA عبر MDM وأذونات TCC واستثناءات EDR / مضادات الفيروسات
لتحقيق نشر تلقائي بالكامل (Zero-Touch) دون نوافذ كلمات مرور النظام أو تعارض مع وكلاء الحماية (CrowdStrike Falcon أو SentinelOne أو Microsoft Defender for Endpoint)، قم بتكوين ملفات تعريف MDM والاستثناءات التالية وفق القيم المتوفرة في بوابة المستأجر.
1. ملفات تعريف MDM وشهادة Root CA الصامتة على macOS
في التثبيت الصامت عبر MDM، يتخطى المثبت طلب كلمة مرور سلسلة المفاتيح التفاعلي لتتمكن من نشر شهادة Root CA وموافقات النظام عبر ملفات تعريف MDM القياسية من Apple:
| المكون | مصدر الإعدادات | نوع ملف تعريف MDM |
|---|---|---|
| Apple Developer Team ID ومعرفات الحزم | متوفرة في Portal > Agent Deployment | com.apple.system-extension-policy و PPPC |
| Network Extension (فلتر المحتوى والوكيل) | ملف .mobileconfig جاهز في البوابة | com.apple.webcontent-filter |
| شهادة Root CA المحلية | تُنشأ لكل جهاز أو عبر ملف MDM PKCS#1 | com.apple.security.pkcs1 |
2. أذونات الخصوصية TCC / PPPC على macOS
انشر ملف تعريف Privacy Preferences Policy Control (com.apple.TCC.configuration-profile-policy) من وحدة نشر الوكيل لمنح صلاحيات الوصول الكامل للقرص (لفحص الملفات المرفوعة محليًا) وإمكانية الوصول دون نوافذ منبثقة.
3. إرشادات استثناءات EDR ومضادات الفيروسات (macOS و Windows)
استثنِ مسارات تثبيت وكيل Opsiton وخدمة الفحص المحلية في CrowdStrike Falcon أو SentinelOne أو Microsoft Defender (المسارات الدقيقة موضحة في وحدة Agent Deployment) لتجنب تعارض الفحص المزدوج لاتصالات TLS.
12دعوة أعضاء الفريق
لمنح أعضاء فريق الأمان حق الوصول إلى بوابة المستأجر:
- 1انتقل إلى صفحة Users في الشريط الجانبي
- 2انقر فوق زر Invite User
- 3أدخل عنوان البريد الإلكتروني الرسمي للموظف
- 4حدد الدور المناسب: Viewer أو User أو Tenant Admin
- 5انقر فوق Send Invite
13قبول الدعوة والانضمام
- 1انقر على رابط الدعوة المستلم في بريدك الإلكتروني
- 2عين كلمة مرور قوية
- 3قم بتأكيد كلمة المرور وحفظها
- 4سجل الدخول باستخدام بياناتك الجديدة
- 5توجه إلى لوحة المعلومات وفقًا لصلاحيات دورك
14مفاتيح API والمصادقة
تتيح مفاتيح API لوكلاء الأجهزة وإضافات المتصفح التواصل بشكل آمن مع مؤسستك.
- 1انتقل إلى صفحة API Keys
- 2انقر فوق Create New Key
- 3أدخل اسمًا وصفيًا للمفتاح
- 4انقر فوق إنشاء
- 5انسخ المفتاح الكامل واحفظه في مكان آمن
sk_opsiton_{your-org-slug}_{random-characters}15تكامل وكيل نقطة النهاية مع إضافة المتصفح
يعمل Opsiton بنموذج فريد ثنائي الطبقة يجمع بين وكيل الجهاز وإضافة المتصفح:
| الطبقة | مكان التشغيل | المسؤولية |
|---|---|---|
| إضافة المتصفح | Chrome و Edge و Brave و Chromium | تفحص النماذج واللصق والتنزيل على مستوى واجهة صفحة الويب قبل الإرسال، وتفتح شاشات الحظر داخل المتصفح. |
| وكيل نقطة النهاية الأصلي | خدمة النظام الخلفية الأصلية | تشغل بوابة فحص الشبكة المحلية، وتفحص أدوات سطر الأوامر والتطبيقات وتنفذ نماذج OCR و NER. |
كيف تكتشف الإضافة حالة الوكيل
تستعلم الإضافة دوريًا قناة الاتصال المحلية للوكيل داخل الجهاز. إذا كان الوكيل نشطًا تظهر شارة "Protected" باللون الأخضر؛ وإذا كان مغلقًا تظهر تحذير "Agent Offline".
16الأحداث الأمنية والقياس اللحظي
تعرض صفحة Events سجلات التدقيق واكتشافات السياسات المسجلة من كافة أجهزة المؤسسة.
| الحقل | الوصف |
|---|---|
| النوع | فئة الاكتشاف: نصوص أو تدقيق رياضي أو ملفات أو ذكاء اصطناعي أو روابط ضارة |
| اسم القاعدة | اسم سياسة الأمان التي تم تفعيلها |
| الموقع / التطبيق | الموقع الإلكتروني أو تطبيق سطح المكتب الذي حدث فيه الانتهاك |
| مستوى الخطورة | Critical أو High أو Medium أو Low |
| الإجراء المتخذ | Blocked (محظور) أو Warned (منبه) أو Logged (مسجل) أو Masked (مموه) |
| المستخدم والجهاز | اسم الموظف واسم مضيف الجهاز (Hostname) |
| الوقت | التوقيت المحلي والعالمي لحدوث الواقعة |
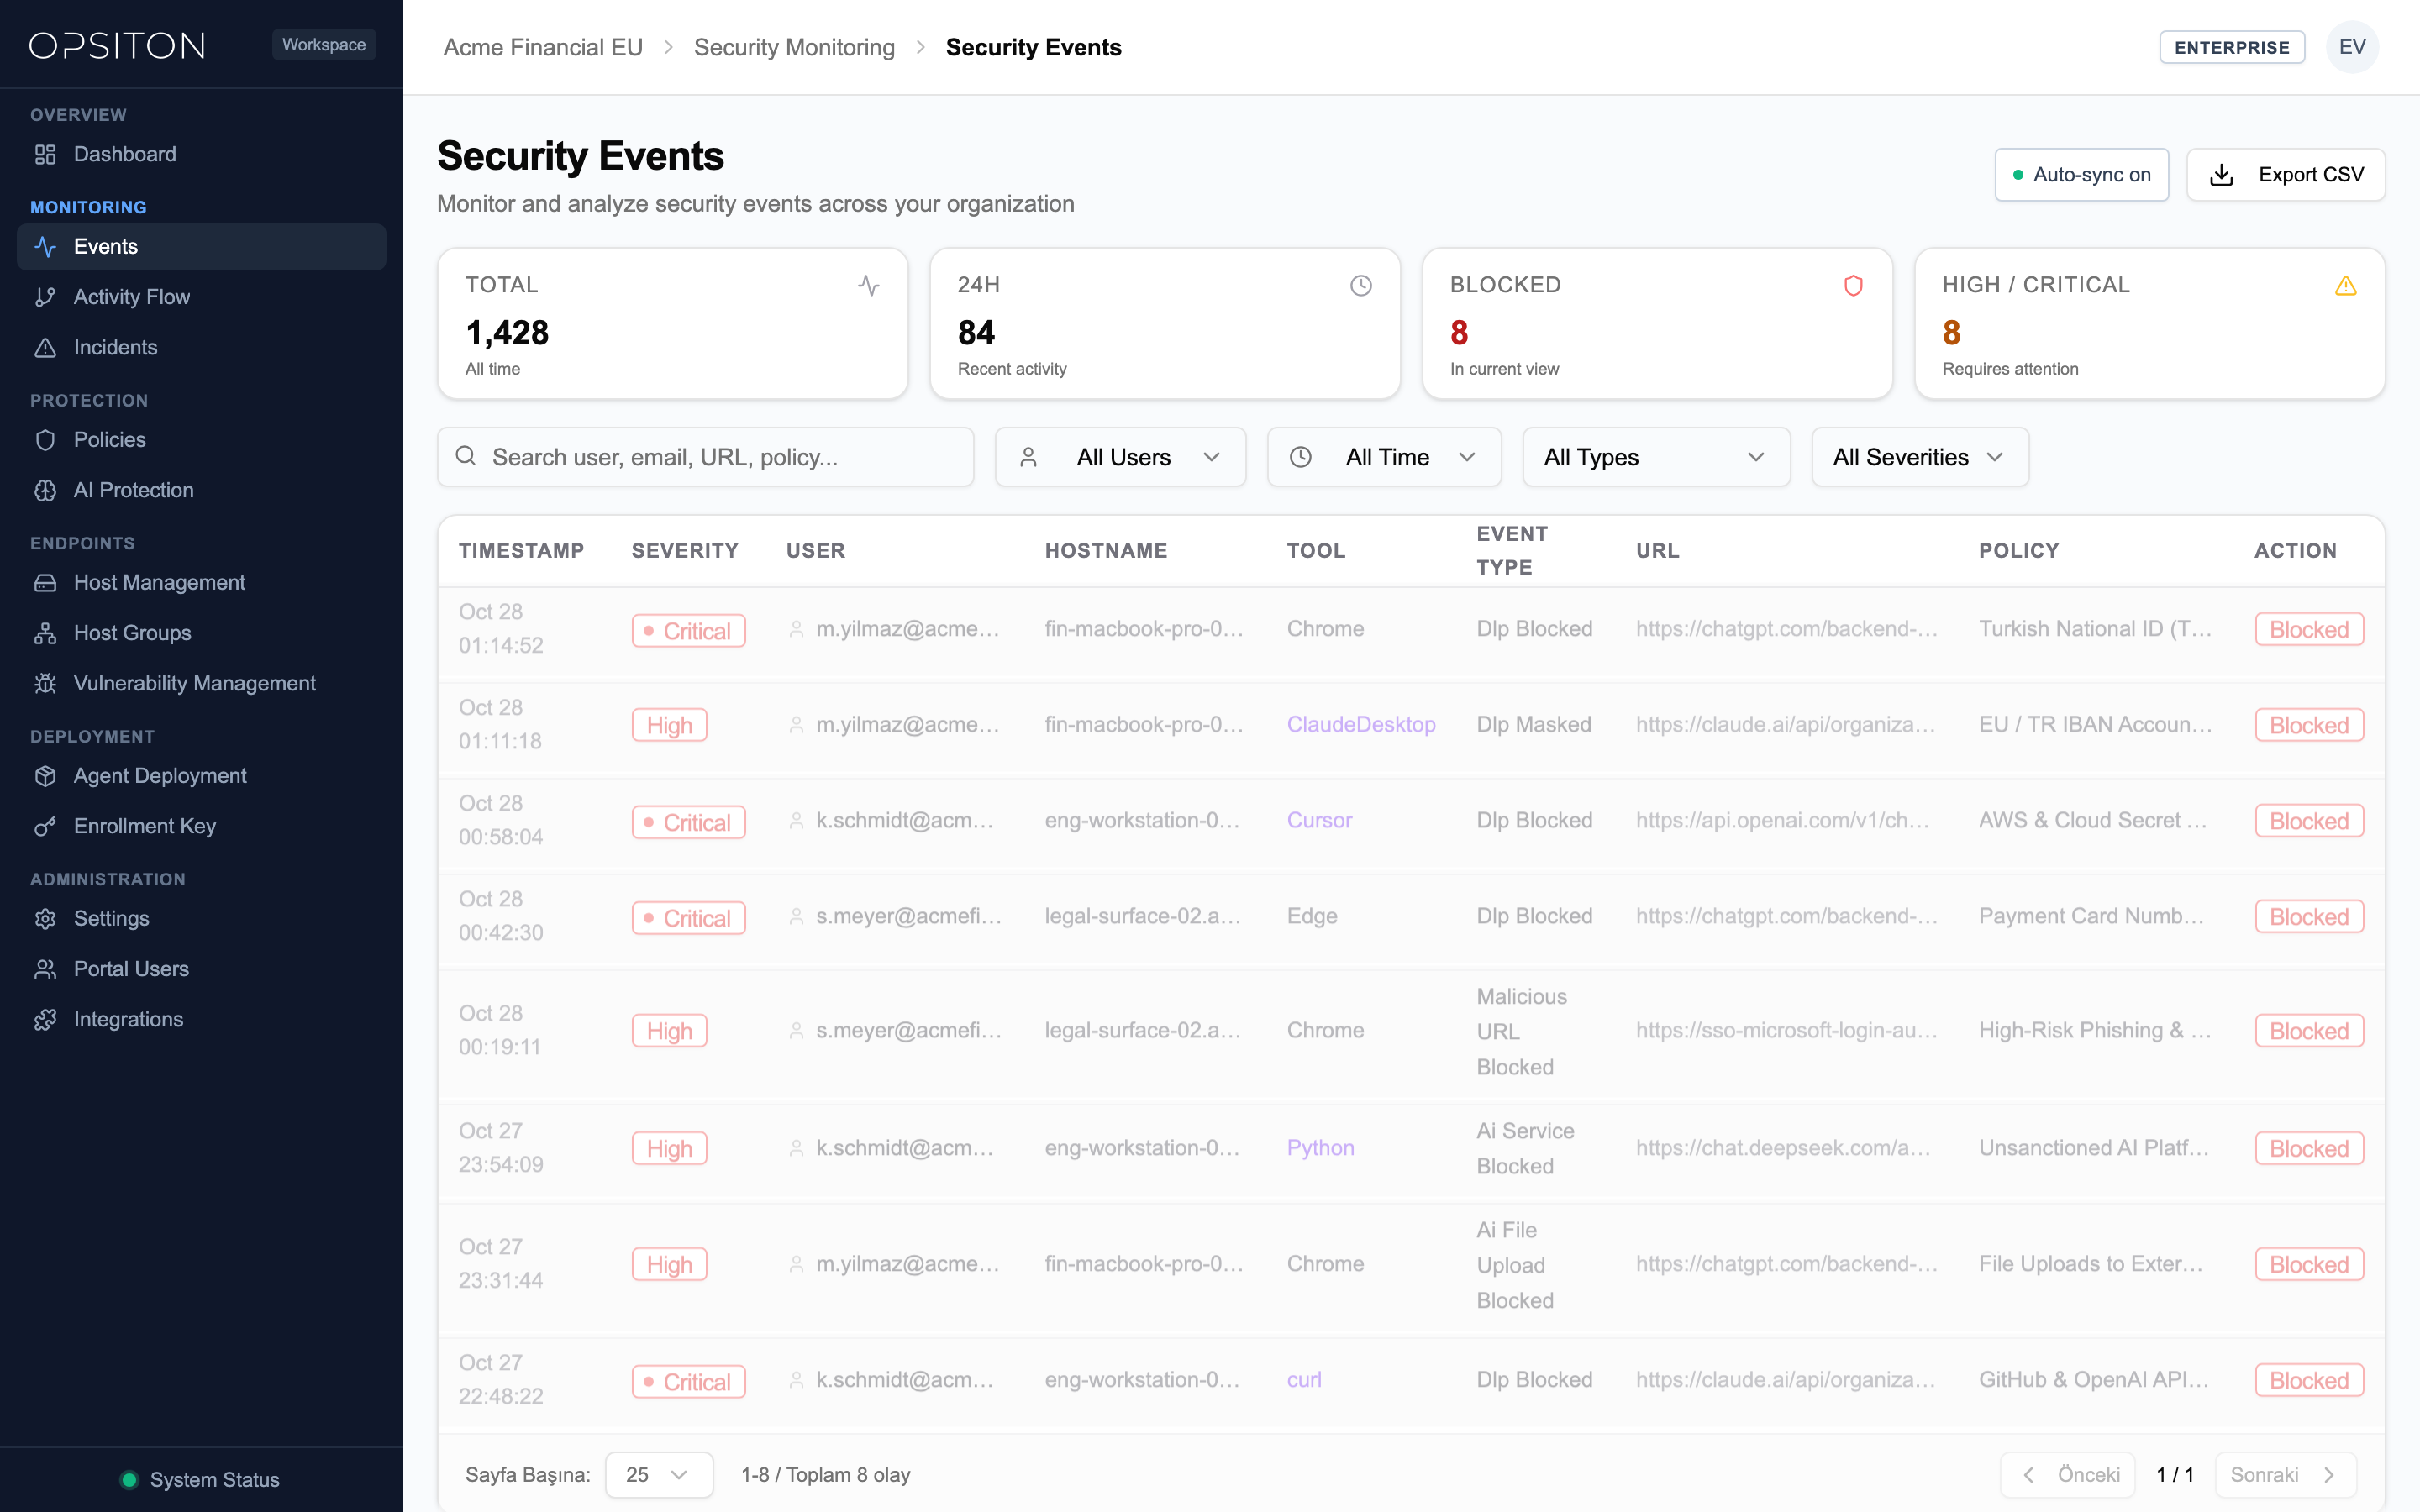
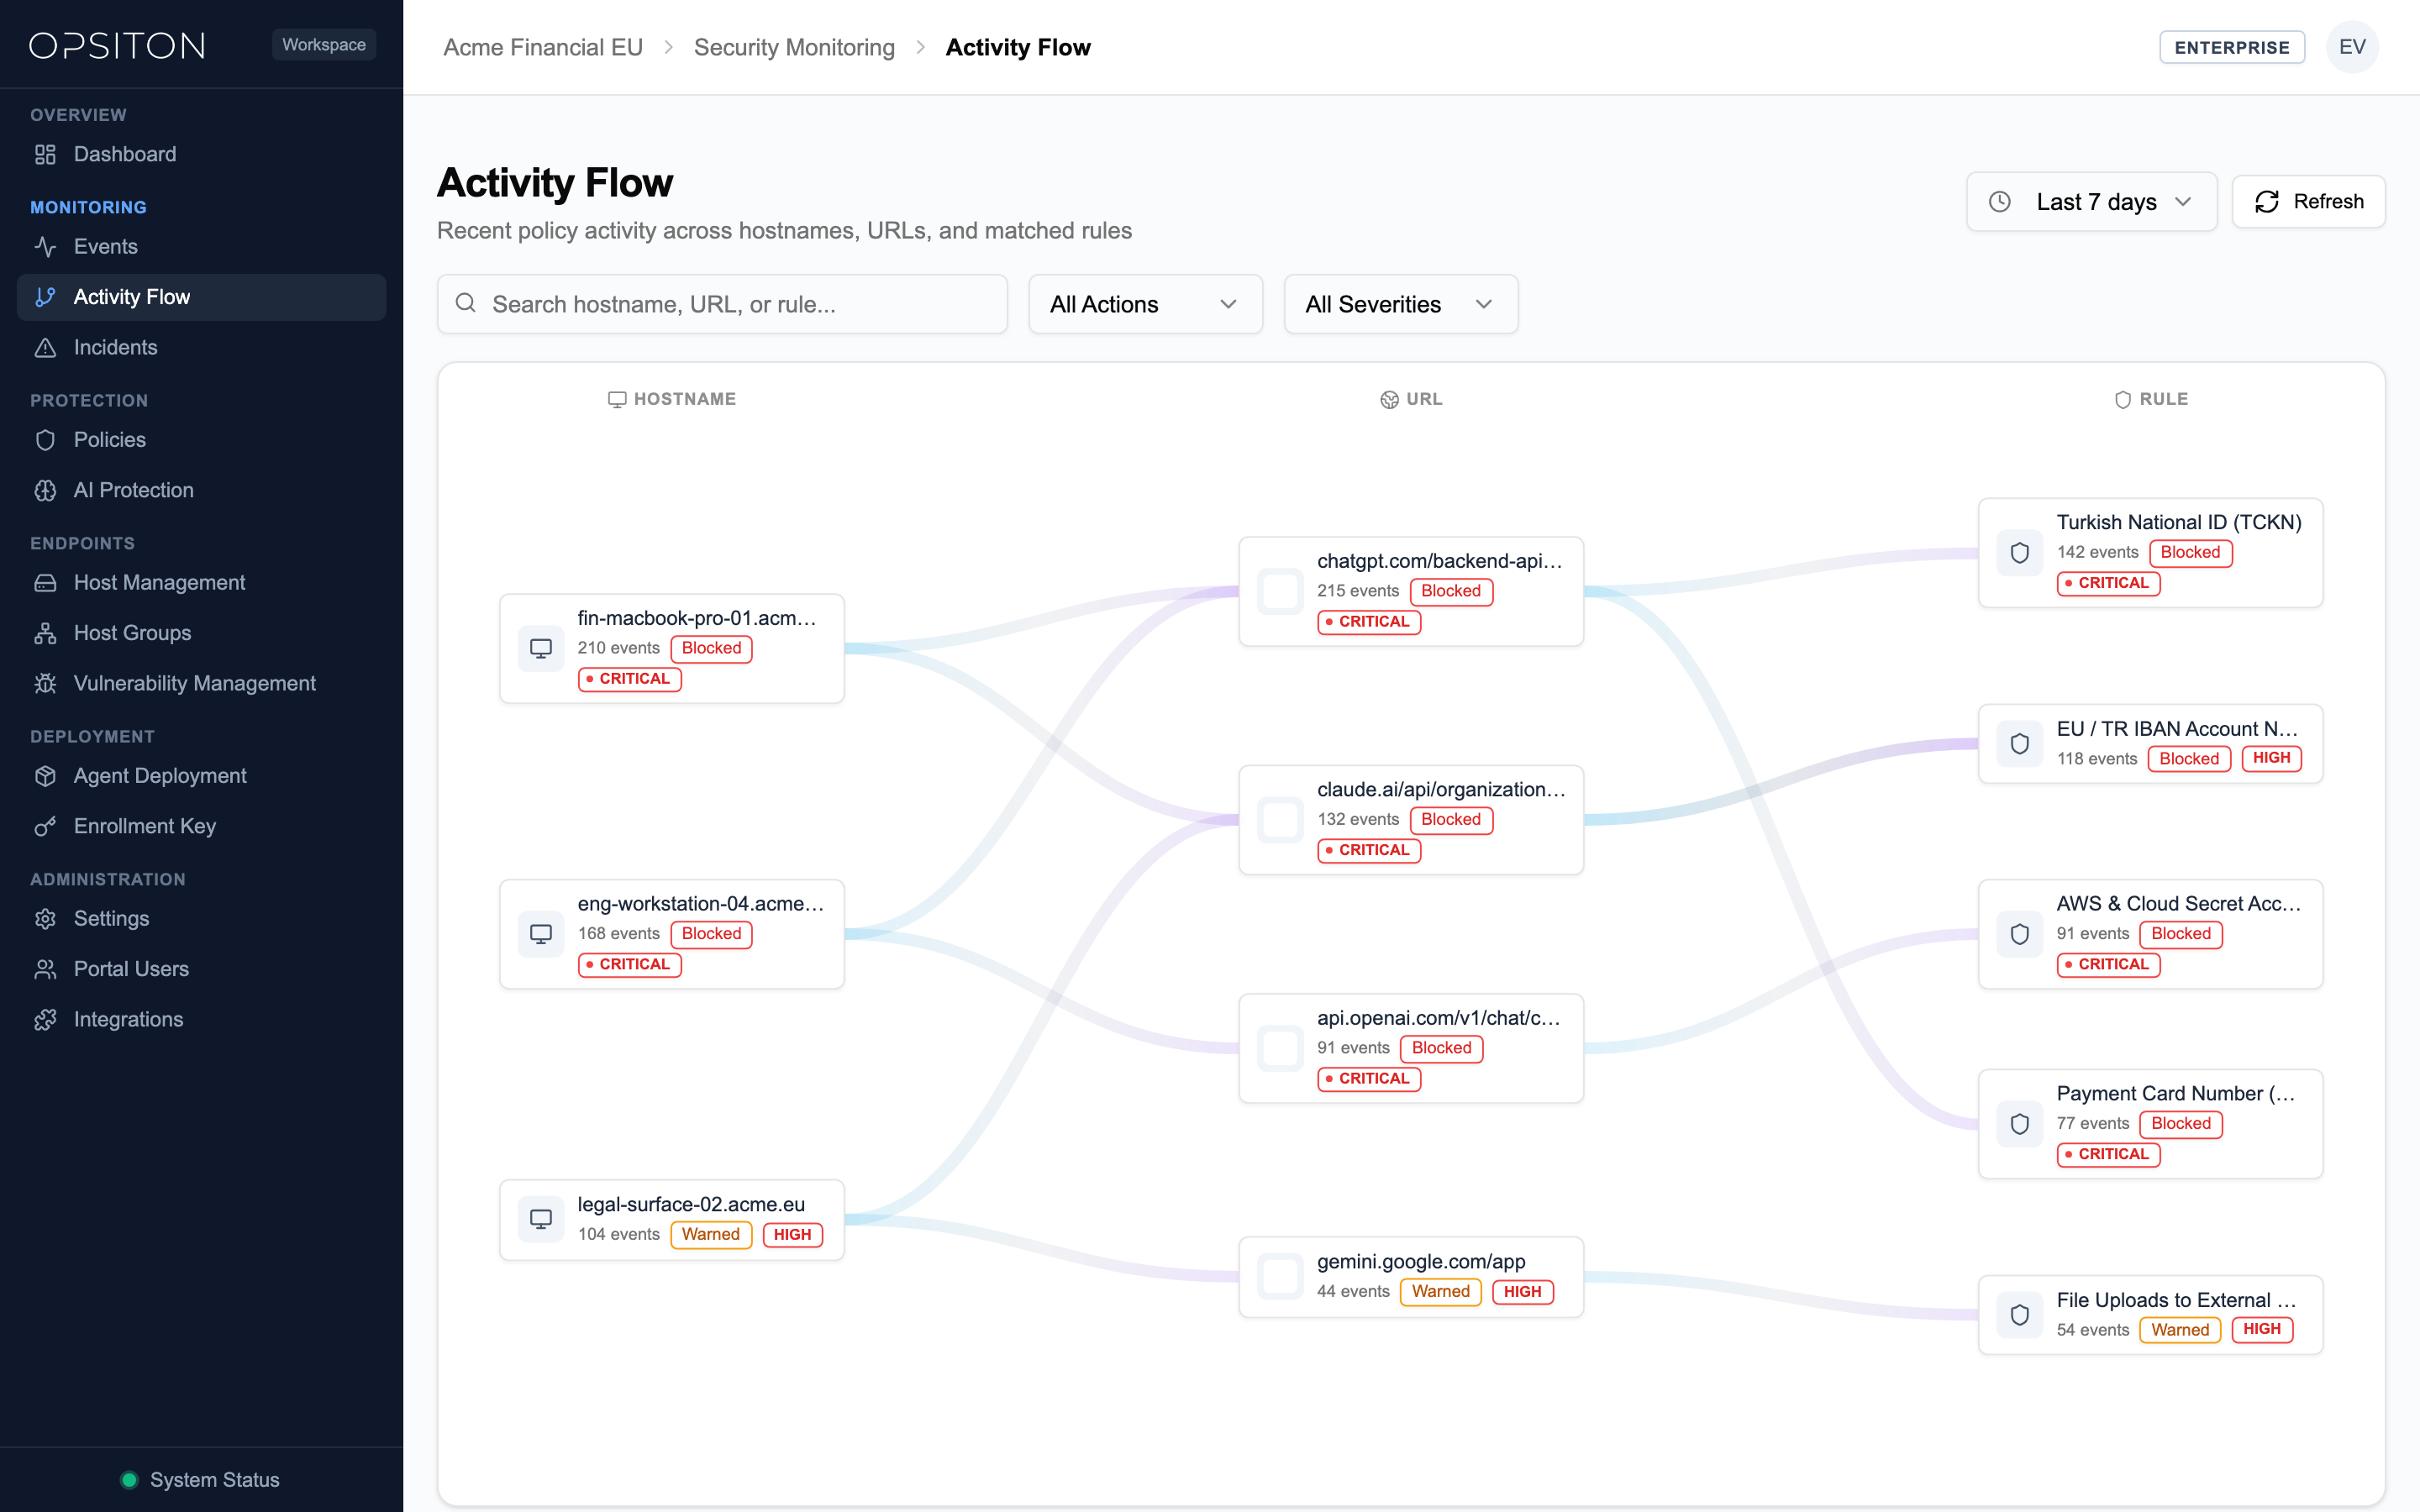
17فرز الحوادث وإدارة الاستجابة
الحوادث هي قضايا أمنية عالية الأولوية تتطلب تحقيقًا رسميًا ومعالجة وتوثيقًا للامتثال.
| حالة دورة الحياة | التعريف |
|---|---|
| Open | حادث تم إنشاؤه حديثًا بانتظار الفرز وتعيين المحقق |
| Investigating | محلل أمان معين يحقق بنشاط في السبب الجذري ومستوى المخاطر |
| Resolved | تم اتخاذ الإجراءات التصحيحية ومعالجة المخاطر وتدوين ملاحظات الحل |
| Closed | قضية معتمدة رسميًا ومؤرشفة للامتثال والتدقيق |
18الأجهزة النشطة وسجل الأسطول
توفر صفحة Active Users جردًا حيًا لجميع نقاط النهاية المسجلة في مؤسستك.
| حقل السجل | الوصف |
|---|---|
| Hostname | اسم مضيف الجهاز وهويته على الشبكة |
| نظام التشغيل | macOS (Apple Silicon / Intel) أو Windows (10 / 11 / Server) |
| الحالة | Online (متصل ونشط) أو Offline |
| إصدار الوكيل | الإصدار المثبت من خدمة النظام الأصلية |
| إصدار الإضافة | الإصدار المثبت من إضافة المتصفح |
| الصحة والحماية | الحالة المباشرة: محمي (Protected) أو تحذير (Warning) أو متوقف |
| آخر اتصال | توقيت آخر إشارة نبض حياة (Heartbeat) مستلمة |
19حماية منصات الذكاء الاصطناعي التوليدي (GenAI)
يراقب Opsiton أكثر من 40 خدمة ذكاء اصطناعي على مستوى الشبكة ويتضمن محولات DOM عميقة ومتخصصة لست منصات ذكاء اصطناعي توليدي رئيسية:
- المنصات المدعومة بحماية DOM العميقة: OpenAI ChatGPT و Anthropic Claude و Google Gemini و Microsoft Copilot و DeepSeek و Perplexity (بالإضافة إلى أكثر من 40 نطاق ذكاء اصطناعي على مستوى الشبكة)
- فحص المطالبات (Prompts): فحص الأوامر قبل إرسالها إلى الخادم لحظر أو تمويه الأكواد البرمجية أو بيانات العملاء السرية
- منع اللصق: منع لصق ملفات البرمجة الضخمة أو بيانات العملاء في نوافذ الدردشة
- تصفية الملفات المرفوعة: فحص المستندات المرفقة بمحادثات الذكاء الاصطناعي لمنع تسريب المستندات السرية
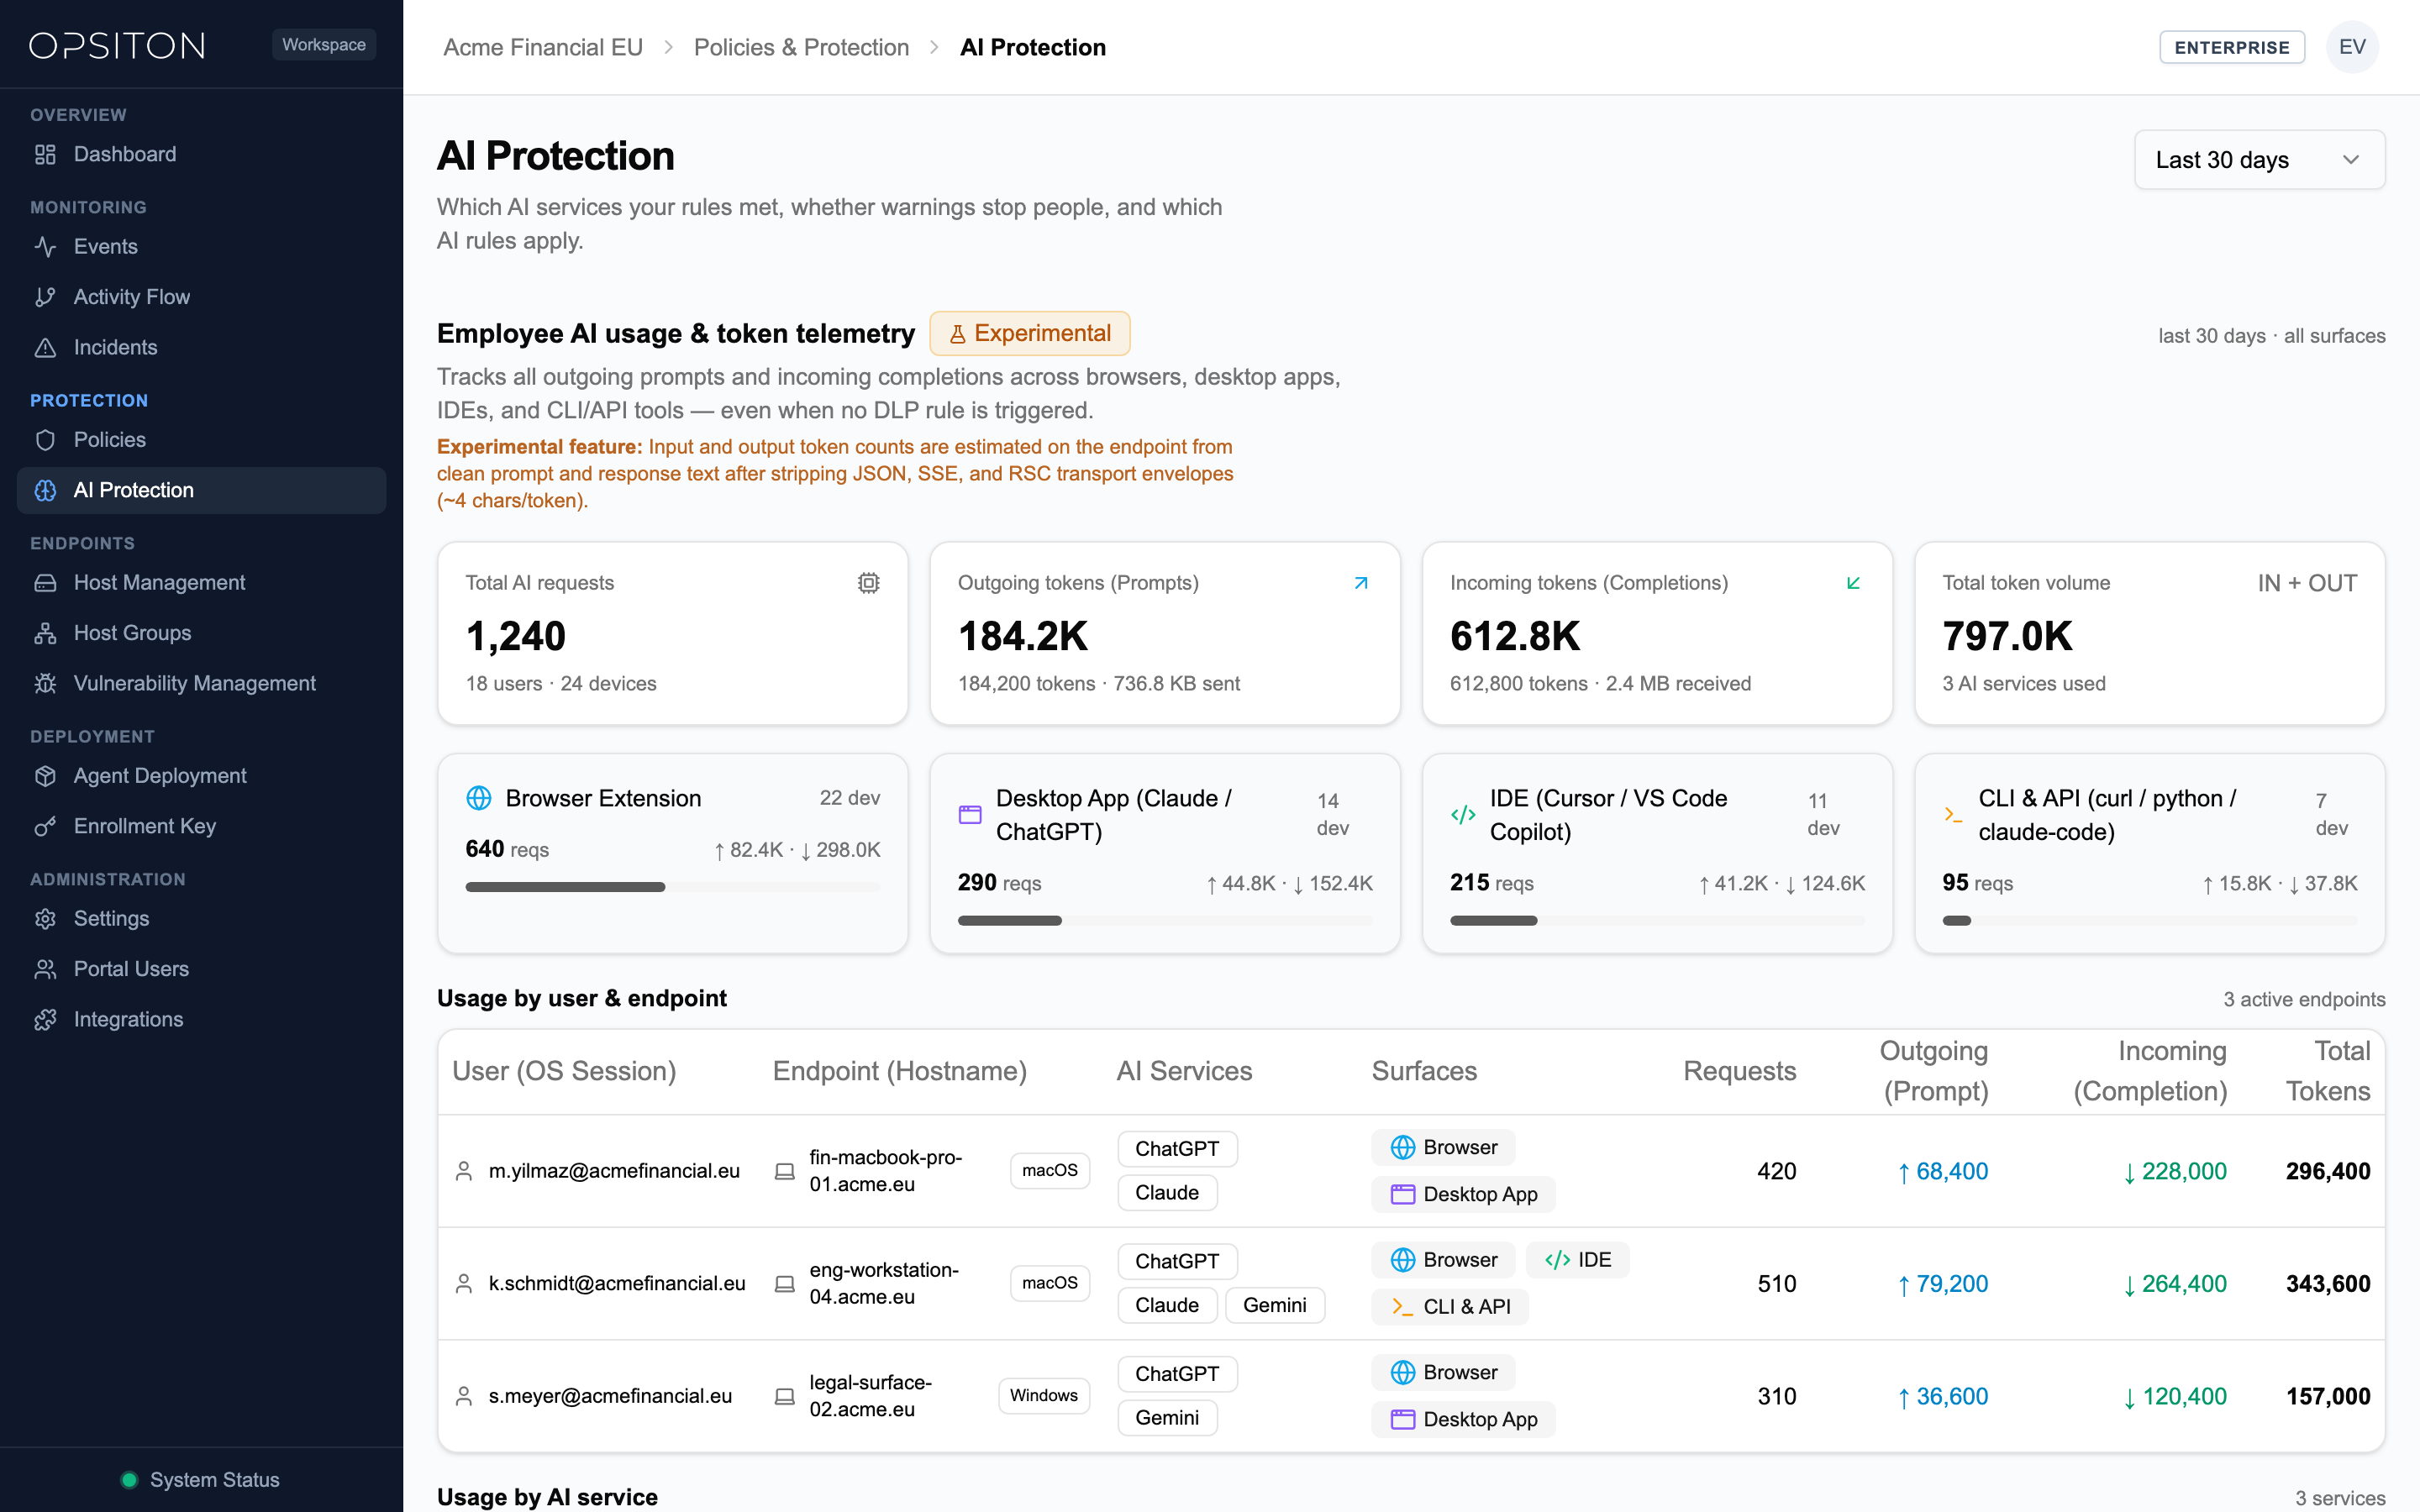
20قياس زمن الاستجابة والأداء العالي
يجب ألا يؤدي أمان البيانات إلى إبطاء إنتاجية الموظفين. تم تطوير Opsiton كخدمة نظام أصلية مترجمة لتحقيق زمن استجابة فائق السرعة.
- تأخير أقل من 15 مللي ثانية: معدل التأخير المضاف بواسطة محرك الفحص المحلي أقل من 15 مللي ثانية
- قياسات شفافة: تعرض لوحة الأداء زمن الاستجابة الكامل اللحظي وزمن معالجة القواعد ونصوص OCR
- انعدام التأثير على التصفح: يمرر الفرز المسبق حركة المرور غير الخاضعة للفحص فورًا دون أي تأخير في سرعة الشبكة
21الإعدادات والتنبيهات وحوكمة الوصول
اربط Opsiton بمنظومة التنبيهات وضوابط أمان الجلسات في مؤسستك.
| التكامل / الإعداد | الوظيفة |
|---|---|
| تنبيهات Slack والبريد الإلكتروني | بث تنبيهات فورية للانتهاكات ذات الخطورة العالية والحرجة مباشرة إلى قنوات الأمان في Slack وقوائم البريد |
| تمويه مقتطفات الأحداث واستثناءات SSL | تخصيص عدد الأحرف الأخيرة المرئية في مقتطفات الأحداث (الهوية، IBAN، البطاقات) وإدارة نطاقات استثناء SSL |
| أمان الجلسات و 2FA | فرض المصادقة الثنائية (2FA) وأوقات انتهاء الجلسات لجميع مديري البوابة |
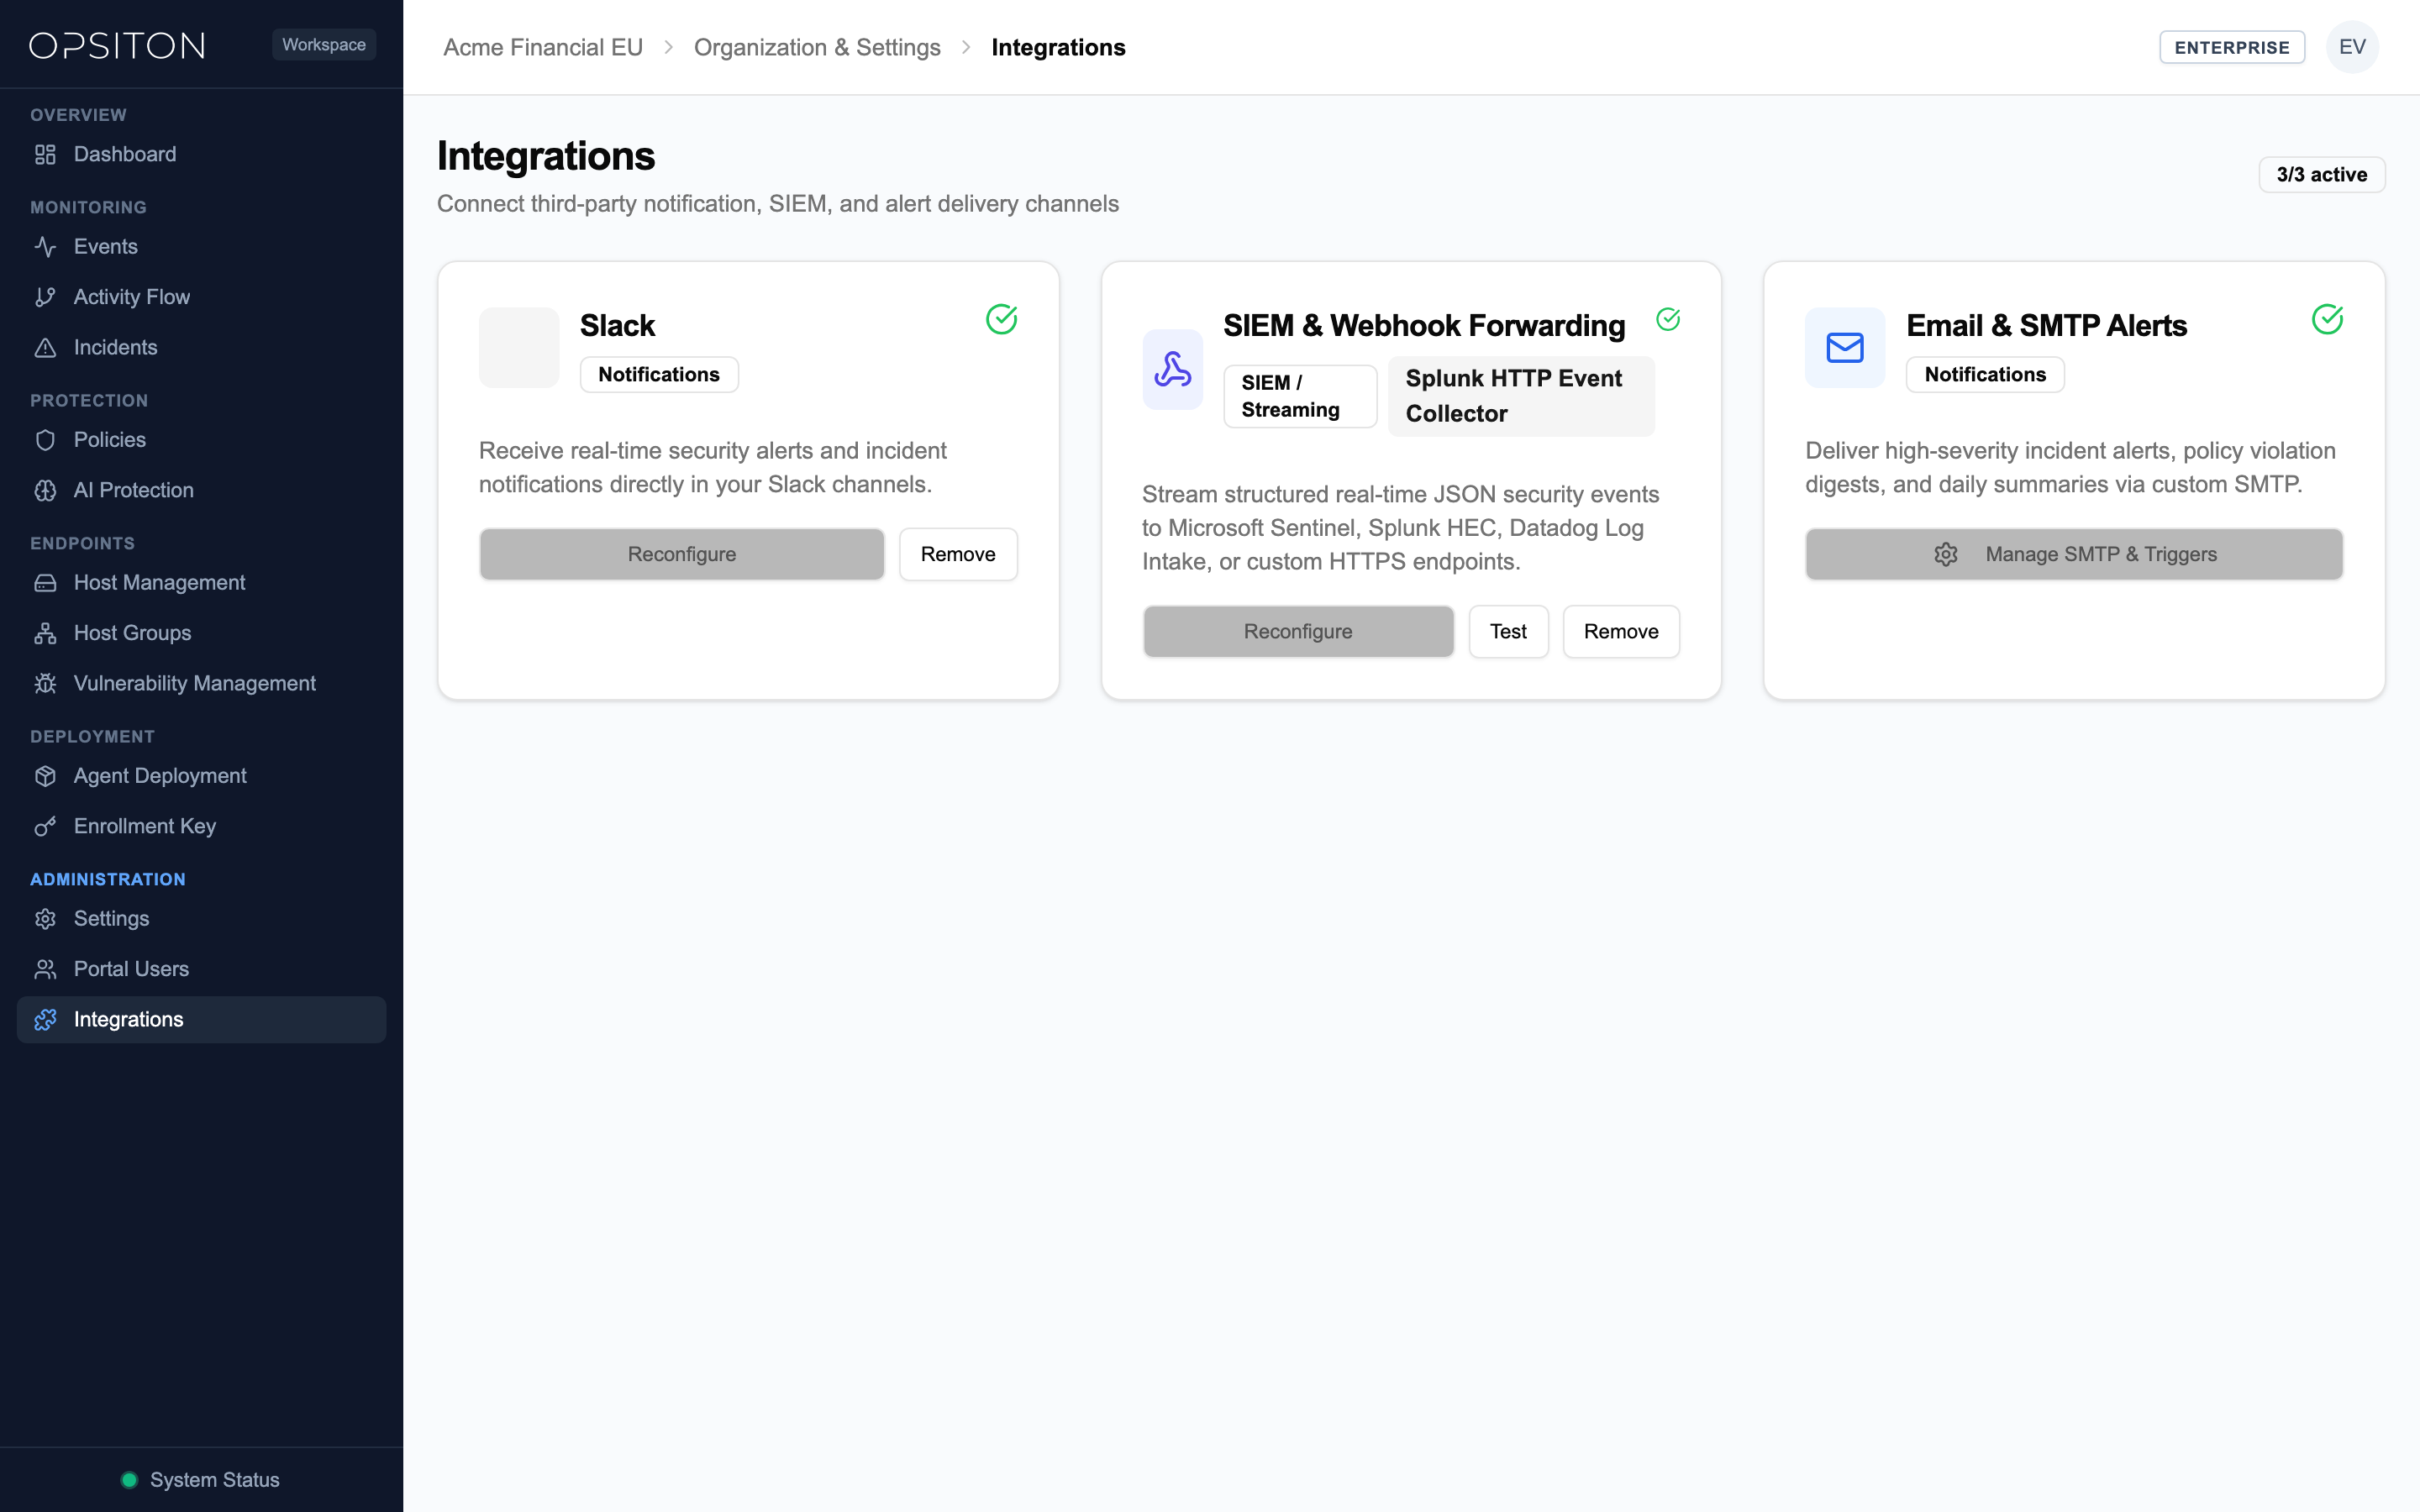
22إرسال الأحداث إلى SIEM وWebhooks HTTPS المخصصة
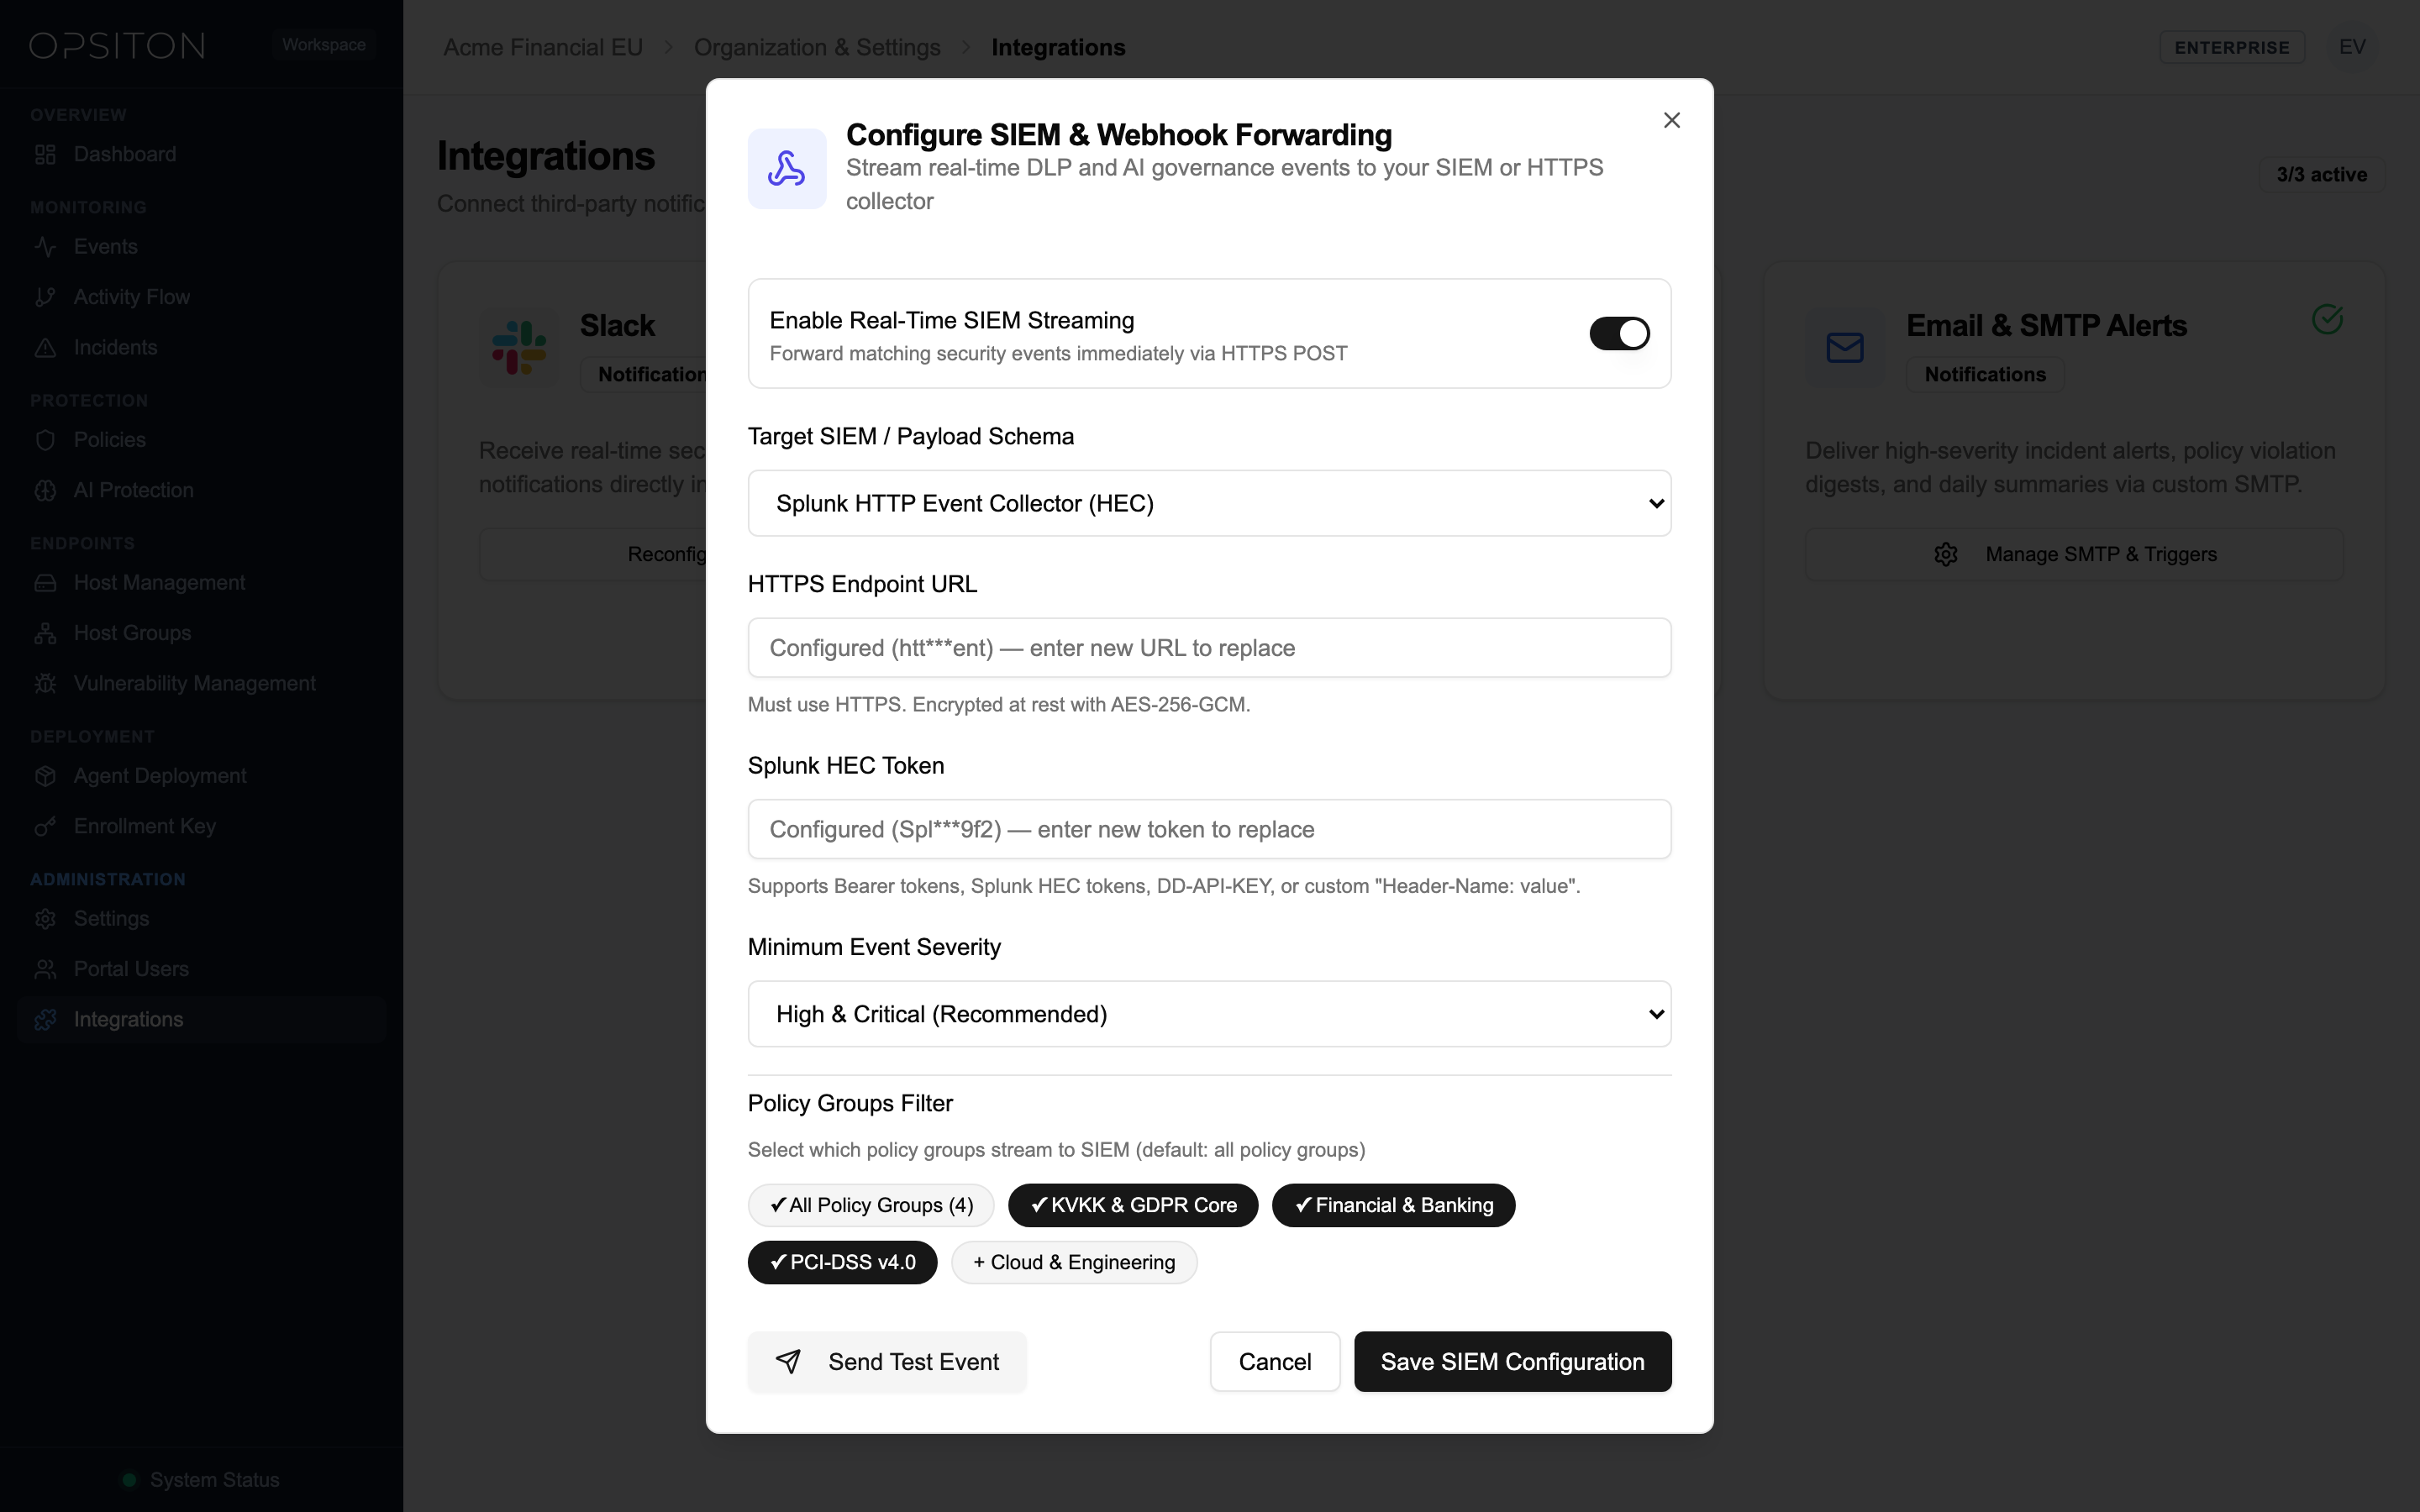
أرسل اكتشافات DLP المعقمة وتدقيق مطالبات الذكاء الاصطناعي الخفي (Shadow AI) وأحداث الروابط الضارة في الوقت الفعلي إلى منصة SIEM أو SOAR أو نظام إدارة السجلات في مؤسستك.
وجهات SIEM والسجلات المدعومة
| الوجهة | طريقة التكامل | المصادقة والنقل |
|---|---|---|
| Microsoft Sentinel | واجهة Azure Log Analytics Data Collector API / Webhook HTTPS | اتصال HTTPS TLS 1.3 مع SharedKey أو Bearer Token + توقيع HMAC-SHA256 |
| Splunk Enterprise / Cloud | نقطة نهاية Splunk HTTP Event Collector (HEC) (/services/collector/event) | ترويسة Authorization: Splunk <HEC_TOKEN> عبر HTTPS |
| Datadog Cloud SIEM | واجهة Datadog HTTP Log Intake API (http-intake.logs.datadoghq.eu) | ترويسة DD-API-KEY عبر HTTPS (دعم مناطق الاتحاد الأوروبي والولايات المتحدة) |
| Webhook HTTPS مخصص | أي مستقبل HTTPS لمركز الأمان SOC أو SOAR | ترويسة Authorization Bearer + X-Opsiton-Signature (HMAC-SHA256) |
إعداد توجيه الأحداث في بوابة المستأجر
- 1انتقل إلى Settings > Notifications & SIEM Webhooks في بوابة المستأجر الخاصة بـ Opsiton
- 2اختر نوع الوجهة (Microsoft Sentinel أو Splunk HEC أو Datadog أو Webhook HTTPS مخصص)
- 3أدخل رابط الاستقبال HTTPS وترويسة المصادقة أو مفتاح التوقيع السري الاختياري
- 4حدد الحد الأدنى لمستوى الخطورة (Low, Medium, High, Critical) وفئات الأحداث المطلوبة
- 5انقر فوق Send Test Event للتحقق من الاتصال واستلام استجابة HTTP 200
نموذج هيكل بيانات JSON لحدث Webhook
{
  "event_id": "evt_01J9Z8K4M2N6P8Q1R3S5T7V9W",
  "timestamp": "2026-10-28T09:14:22.418Z",
  "tenant_id": "org_opsiton_eu_central_1",
  "data_residency": "eu-central-1 (Frankfurt, EU)",
  "severity": "critical",
  "action_taken": "masked",
  "policy": {
    "rule_id": "rule_sit_tr_tckn",
    "rule_name": "TR National ID (TCKN Checksum)",
    "category": "CHECKSUM",
    "compliance_pack": ["KVKK_MADDE_12", "GDPR_ART_32"]
  },
  "endpoint": {
    "hostname": "macbook-pro-sec-04.local",
    "os": "macOS 15.1 (arm64)",
    "surface": "Browser (Chrome Extension + Native Agent)",
    "process_name": "Google Chrome"
  },
  "destination": {
    "domain": "chatgpt.com",
    "url": "https://chatgpt.com/backend-api/conversation",
    "ai_provider": "OpenAI ChatGPT"
  },
  "detection_context": {
    "match_count": 2,
    "masked_snippet": "Customer TCKN: *******4812, IBAN: TR**************9012",
    "content_sha256": "e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855"
  }
}
23مطابقة اللوائح التنظيمية (GDPR, KVKK, HIPAA, EU AI Act, PCI-DSS)
يوفر Opsiton نحو 18 نمط SIT مدمجًا + 4 حزم امتثال (إجمالي 23 قاعدة) ترتبط مباشرة بالضوابط التقنية في اللوائح الدولية الرئيسية:
| اللائحة التنظيمية | المواد والبنود المحددة | التطبيق والضوابط التقنية في Opsiton |
|---|---|---|
| GDPR (الاتحاد الأوروبي) | المادة 5(1)(f) السلامة والسرية · المادة 25 حماية البيانات بالتصميم · المادة 32 أمان المعالجة | اكتشاف محلي لأرقام IBAN الأوروبية والهويات الوطنية والبريد والبيانات الشخصية (NER)؛ تطبيق MASK أو BLOCK قبل النقل لذكاء اصطناعي خارجي؛ إقامة البيانات في فرانكفورت (eu-central-1) |
| KVKK (قانون رقم 6698) | المادة 12 (الالتزامات المتعلقة بأمان البيانات) | تحقق خوارزمي من رقم الهوية TCKN وIBAN ومحركات OCR/NER؛ حظر أو تمويه البيانات الشخصية قبل النقل غير المنضبط عبر الحدود أو إلى خدمات الذكاء الاصطناعي |
| HIPAA (الرعاية الصحية) | 45 CFR §164.312(a)(1) التحكم في الوصول و §164.312(e)(1) أمان النقل | أنماط SIT مدمجة للبيانات الصحية PHI ورموز ICD-10 ومعرفات NPI وأرقام السجلات الطبية MRN وSSN؛ فحص المستندات والصور الطبية محليًا على الجهاز |
| EU AI Act | المادة 10 حوكمة البيانات · المادة 15 الدقة والمتانة والأمن السيبراني | اكتشاف الذكاء الاصطناعي الخفي (Shadow AI) عبر 40+ مزودًا وتدقيق المطالبات وتمويه الرموز ([TCKN_1]) وحظر الخطط المجانية غير المعتمدة |
| PCI-DSS v4.0 | المتطلب 3 (حماية بيانات الحسابات) والمتطلب 4 (حماية بيانات البطاقات أثناء النقل) | التحقق الحتمي بخوارزمية Luhn لأرقام البطاقات PAN (Visa Mastercard Amex Troy) وبيانات CVV؛ حظر فوري في القنوات غير المصرح بها وتمويه السجلات |
24حالات استخدام مؤسسية موثقة
يتم التحقق من سيناريوهات الحماية المؤسسية الأربعة التالية بشكل مستمر على أجهزة macOS وWindows:
1. حظر التصيد الاحتيالي والنطاقات الخبيثة حسب الدولة / امتداد النطاق (TLD)
- حظر امتدادات النطاقات المشبوهة (مثل *.cn و*.ru و*.top و*.xyz) ومواقع التصيد المسجلة حديثًا على مستوى المتصفح وشبكة النظام
- الجمع بين موجزات استخبارات الروابط الضارة وقواعد النطاقات الشاملة وقيود رفع الملفات
- التمييز التقني: أثناء عمل الوكيل يتم فحص وحظر الروابط حسب الأنماط والكلمات المفتاحية في الوقت الفعلي؛ وإذا توقف الوكيل تطبق نطاقات الخطورة في ملف PAC الإغلاق الفوري Fail-Closed (REQ-PRX-001)
2. الحماية من التلاعب الإملائي بالنطاقات (Typosquatting) وهجمات Homograph
- اكتشاف وتحذير/حظر فوري لنطاقات تسجيل الدخول المزيفة المشابهة لنطاق المؤسسة (مثل 0psiton.com وrnicrosoft.com)
- إيقاف هجمات Punycode / IDN المتشابهة بصريًا (xn--*) واستبدال الأحرف قبل إرسال كلمات المرور أو الملفات
3. حماية مطالبات الذكاء الاصطناعي ورفع الملفات (حوكمة Shadow AI)
- تطبيق التمويه MASK أو الحظر الفوري BLOCK عند لصق أو رفع الشيفرة المصدرية أو مفاتيح API (AWS, GitHub PAT, Stripe) أو أرقام الهوية/IBAN أو جداول العملاء في ChatGPT أو Claude أو DeepSeek أو Gemini أو Copilot
- فحص مرفقات PDF وDOCX وXLSX والصور محليًا عبر تحليل المستندات ومحرك OCR داخل الجهاز
4. فحص شامل عبر 4 أسطح مع وعي بالعمليات (Process-Aware)
- منع التسريبات خارج المتصفح عبر الجمع بين إضافة المتصفح + تطبيق سطح المكتب الأصلي + أدوات سطر الأوامر (curl, python, claude-code, git) + امتداد شبكة النظام (macOS NE / Windows WFP)
- تحديد اسم العملية بدقة (مثل curl وpython3 وClaude Desktop) في سجلات الأحداث الأمنية
25خطط الاشتراك والحدود المطبقة
يقدم Opsiton أسعارًا شفافة لكل وكيل دون قيود مصطنعة على عدد السياسات أو مديري البوابة. تتمتع جميع الخطط بسياسات أمان غير محدودة ومستخدمي بوابة غير محدودين، ولا تستهلك إضافة المتصفح مقعدًا منفصلًا. ابدأ مع تجربة مجانية لمدة 14 يومًا · حتى 5 أجهزة · لا حاجة لبطاقة ائتمان.
| الخطة | مستخدمو البوابة | مقاعد وكلاء الأجهزة | الميزات الأساسية المتضمنة |
|---|---|---|---|
| Free (مجاني) | غير محدود | 1 جهاز ($0) | سياسات غير محدودة، قوالب DLP جاهزة، إدارة الحوادث، نماذج NER و OCR، أنماط مخصصة، 6 أشهر سجل أحداث |
| Starter | غير محدود | غير محدود ($5/شهر أو $50/سنويًا للمقعد) | حظر الرفع حسب النطاق، قواعد الكلمات المفتاحية، مجموعات الأجهزة والسياسات، تنبيهات Slack والبريد، 6 أشهر سجل |
| Professional | غير محدود | غير محدود ($10/شهر أو $100/سنويًا للمقعد) | حظر أنواع الملفات، قواعد DLP جاهزة (البطاقات، IBAN، الهوية)، سير عمل الحوادث، 12 شهرًا سجل |
| Business | غير محدود | غير محدود ($15/شهر أو $150/سنويًا للمقعد) | الكشف السياقي القائم على NER، استخراج OCR للصور والمستندات، أنماط القواعد المخصصة، 3 سنوات سجل أحداث |
| Enterprise | غير محدود | أسطول مخصص (فوترة حسب المقعد) | تمويه البيانات المباشر، تتبع ثغرات المتصفح CVE، نشر محلي On-Premise، 4 سنوات سجل أحداث، اتفاقية SLA مخصصة |
تقييم خطة Free ودورة الاشتراك
تتضمن خطة Free الدائمة لجهاز واحد كل ما تكتشفه Business (بما في ذلك OCR وNER والأنماط المخصصة)، مما يتيح لك تقييم المنتج الفعلي على جهاز حقيقي دون حد زمني؛ كما تتوفر فترات تقييم متعددة الأجهزة عند الطلب. وتتضمن الاشتراكات المدفوعة مهلة دفع مدتها 7 أيام قبل أن تتوقف الحماية مؤقتًا في وضع الصيانة دون فقدان للبيانات.
26معادلة حساب نقاط الوضع الأمني
تعكس نقاط الأمان في لوحة المعلومات الصحة الأمنية العامة لأسطول أجهزتك على مقياس من 0 إلى 100.
- تأثير الحوادث: تؤدي الحوادث المفتوحة وغير المحلولة إلى خصم نقاط يتناسب مع خطورتها
- حجم الأحداث: تؤدي الانتهاكات العالية والحرجة خلال آخر 7 أيام إلى خفض النتيجة الإجمالية
- سرعة الحل: يؤدي التحقيق في الحوادث وحلها سريعًا إلى استعادة النتيجة نحو 100%
- حداثة الأجهزة: تؤدي إصدارات الوكلاء أو المتصفحات القديمة إلى خصومات طفيفة حتى يتم تحديثها