Guía del usuario de la plataforma Opsiton
Guía completa para usuarios finales y administradores tenant. Aprenda a implementar, configurar y operar la plataforma DLP de doble capa de Opsiton.
Última actualización: 1 de octubre de 2026
1¿Qué es Opsiton?
Opsiton es una plataforma moderna de prevención de pérdida de datos (DLP) de punto final de doble capa. Evita que información confidencial y regulada salga de los dispositivos corporativos: navegadores web, aplicaciones de escritorio, IDE de desarrollo y herramientas de terminal de línea de comandos.
Arquitectura de doble capa
- 1Gestión centralizada: Los administradores definen y publican políticas de seguridad desde el Tenant Portal
- 2Agente nativo de endpoint: Un servicio nativo ligero (controlador WFP en Windows o Network Extension en macOS) inspecciona el tráfico del sistema y los comandos de terminal
- 3Extensión del navegador: Intercepción profunda de DOM e interfaz de usuario en Chrome, Edge y Brave para advertencias y bloqueos instantáneos
- 4Motor de inspección en el dispositivo: Inspección DLP en tiempo real localmente en el endpoint con latencia inferior a 15 ms
- 5Visibilidad en tiempo real: Eventos e incidentes desinfectados se sincronizan con el portal de Opsiton para auditoría e investigación
Qué detecta Opsiton
- Texto confidencial escrito en formularios web y chats
- Números de tarjetas de crédito validados mediante verificación matemática de suma de comprobación
- Identificaciones nacionales y cuentas bancarias IBAN mediante validación algorítmica estructural
- Subidas de archivos inspeccionadas por tipo MIME, extensión y extracción de texto completo (PDF, DOCX)
- Extracción OCR en español, inglés y turco de imágenes subidas
- Datos pegados en más de 40 servicios de IA a nivel de red, con protección DOM profunda en 6 plataformas principales de GenAI (ChatGPT, Claude, Gemini, Copilot, DeepSeek, Perplexity)
- Visitas a URL maliciosas, de phishing o amenazas no autorizadas
- Intentos de exfiltración desde comandos de terminal y aplicaciones de escritorio
2Componentes de la plataforma
| Componente | Superficie objetivo | Propósito |
|---|---|---|
| Tenant Portal | Administradores y equipos de seguridad | Consola web central para gestionar políticas incidentes usuarios y despliegue |
| Agente nativo de endpoint | Dispositivos macOS y Windows | Núcleo nativo de alto rendimiento que ejecuta la inspección de red local y aplica políticas en el dispositivo |
| Extensión del navegador | Chrome Edge Brave Chromium | Intercepta pegados arrastrar y soltar y envíos de formularios ofreciendo avisos en pantalla |
| Pasarela de red en el dispositivo | Pila de red del SO | Puerta de enlace en todo el sistema para aplicaciones de escritorio IDE y herramientas CLI |
| Telemetría de salud de flota | Operaciones de plataforma | Telemetría central de salud que monitorea la latencia y el rendimiento operativo de la flota |
3Arquitectura de privacidad y cero exfiltración de datos
Opsiton está diseñado bajo un modelo estricto de Cero Exfiltración de Datos (Zero-Data-Exfiltration). Sus archivos confidenciales, prompts privados y datos de clientes nunca salen del punto final local hacia los servidores en la nube de Opsiton.
- Inspección en el dispositivo: Todo el análisis de patrones, sumas de comprobación matemáticas, OCR y modelos de evaluación NER contextuales se ejecutan 100% localmente en la CPU/GPU del dispositivo
- Telemetría de eventos desinfectada: Cuando ocurre una infracción, Opsiton transmite únicamente metadatos desinfectados: regla violada, marca de tiempo, dominio/aplicación, severidad y un hash SHA-256 con fragmento enmascarado
- Cero almacenamiento en texto plano: Ni el portal ni las bases de datos en la nube de Opsiton reciben ni almacenan los datos sensibles sin procesar.
4Arquitectura de Seguridad: Fail-Open vs. Fail-Closed (REQ-PRX-001)
La pregunta principal de un comprador de TI es: "¿Qué sucede si su agente falla o el servicio se detiene?" Opsiton opera bajo un contrato formal de seguridad (REQ-PRX-001) que equilibra de forma transparente la continuidad del negocio con la cero filtración de datos.
Contrato de Tráfico Objetivo vs. General
| Categoría de Tráfico | Agente Saludable | Agente Detenido / Degradado | Lógica de Comportamiento |
|---|---|---|---|
| Dominios de Riesgo del Administrador (ChatGPT Claude Gemini etc.) | Inspección TLS en el dispositivo y Políticas | Fail-Closed (Bloqueo Inmediato) | Evita la fuga de datos confidenciales cuando el motor de inspección no está disponible |
| Tráfico Comercial General y Sitios Sin Riesgo | Inspección o Enrutamiento Directo | Fail-Open (Conexión Directa) | Evita cortes de red corporativos; un agente con fallas es un ticket de TI no un apagón empresarial |
| Dominios de Exención Directa e Infraestructura del SO | Ruta de Bypass Directa | Fail-Open (Conexión Directa) | Mantiene actualizaciones del sistema operativo Apple APNs comandos MDM y sistemas internos |
Norma de la Industria y Verificación Empírica
- Estándar de la Industria: Las soluciones DLP empresariales líderes (Forcepoint "no policies are enforced", GlobalProtect fail-open por defecto) establecen que la seguridad de endpoint no debe causar fallos operativos masivos.
- Verificación Empírica en Vivo: Probado en sesiones reales de Chrome y Safari: cuando el servicio Opsiton se detiene, los destinos de IA (chatgpt.com) se cortan al instante (fail-closed) mientras que las herramientas web de trabajo siguen funcionando (fail-open).
- Visibilidad Automatizada de TI: Cuando un agente se detiene o pierde sincronización de políticas, reporta un estado degradado al portal central y activa diagnósticos sin bloquear los flujos de trabajo.
5Roles de usuario y control de acceso (RBAC)
El acceso al Tenant Portal está regulado mediante control de acceso basado en roles (RBAC):
| Rol | Permisos |
|---|---|
| Viewer | Acceso de solo lectura a eventos de seguridad incidentes dispositivos activos políticas y reportes |
| User | Acceso estándar de empleado con permisos de visualización y verificación de estado |
| Tenant Admin | Autoridad administrativa completa: crear/editar políticas invitar miembros gestionar claves API desplegar agentes y suscripciones |
6Incorporación de tenant y puesta en marcha rápida
Paso 1: Registre su organización
Visite el Tenant Portal de Opsiton y haga clic en Comenzar o Registrarse. Introduzca su nombre, nombre de la organización, correo electrónico corporativo y contraseña.
Paso 2: Pasos de configuración rápida
- 1Cree su primera política DLP a partir de plantillas de cumplimiento verificadas (Tarjetas de pago, ID nacional, IA generativa, etc.)
- 2Obtenga su Token de Inscripción de flota en la página de Agent Deployment
- 3Instale el agente mediante MSI/PKG o perfiles MDM y fuerce la extensión en Chrome/Edge
- 4Verifique la conexión en vivo de los dispositivos en el Dashboard
7Panel de operaciones de seguridad y puntuación
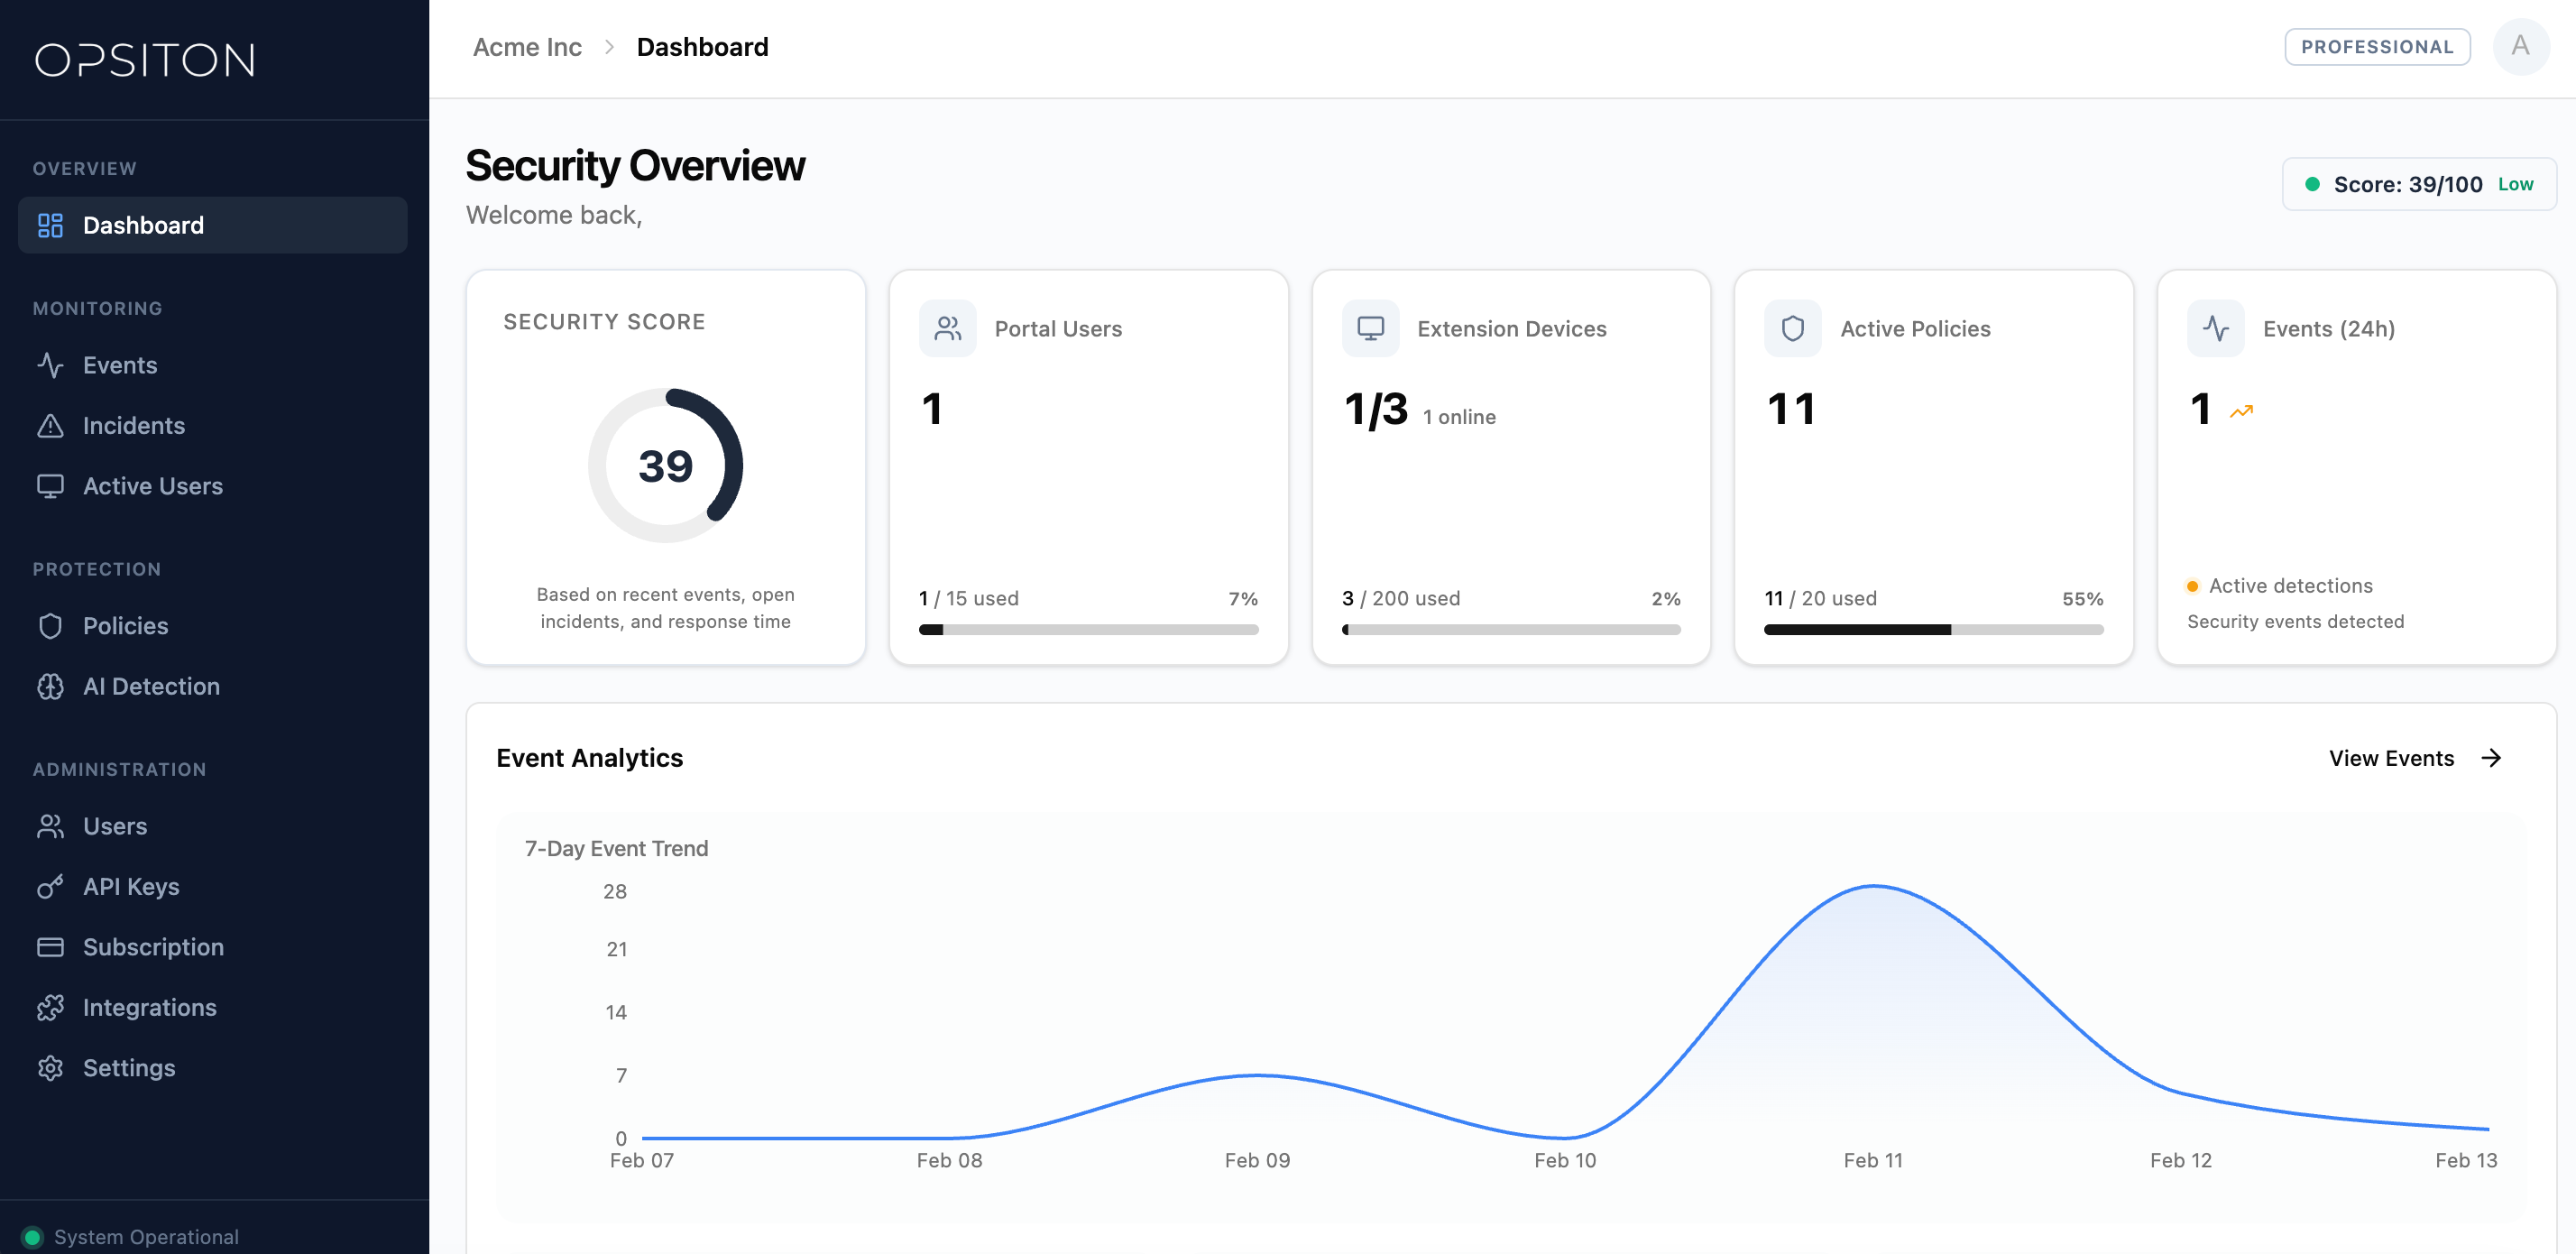
El Dashboard proporciona visibilidad operativa en tiempo real en toda su organización tras iniciar sesión.
Puntuación de postura de seguridad
Una puntuación dinámica de 0 a 100 que cuantifica la salud de seguridad de su flota. Disminuye con eventos críticos no atendidos e incidentes abiertos, y se recupera conforme se investigan y resuelven los incidentes.
Tarjetas KPI en vivo
| Tarjeta | Métricas mostradas |
|---|---|
| Usuarios del portal | Miembros activos del equipo de seguridad con acceso al portal |
| Usuarios de aplicación | Dispositivos finales registrados y recuento en línea en tiempo real |
| Políticas activas | Número de reglas DLP IA y URL de amenazas habilitadas |
| Eventos en 24h | Total de detecciones e infracciones de seguridad registradas en las últimas 24 horas |
| Incidentes abiertos | Casos de seguridad pendientes de triaje e investigación |
8Gestión de políticas y acciones de cumplimiento
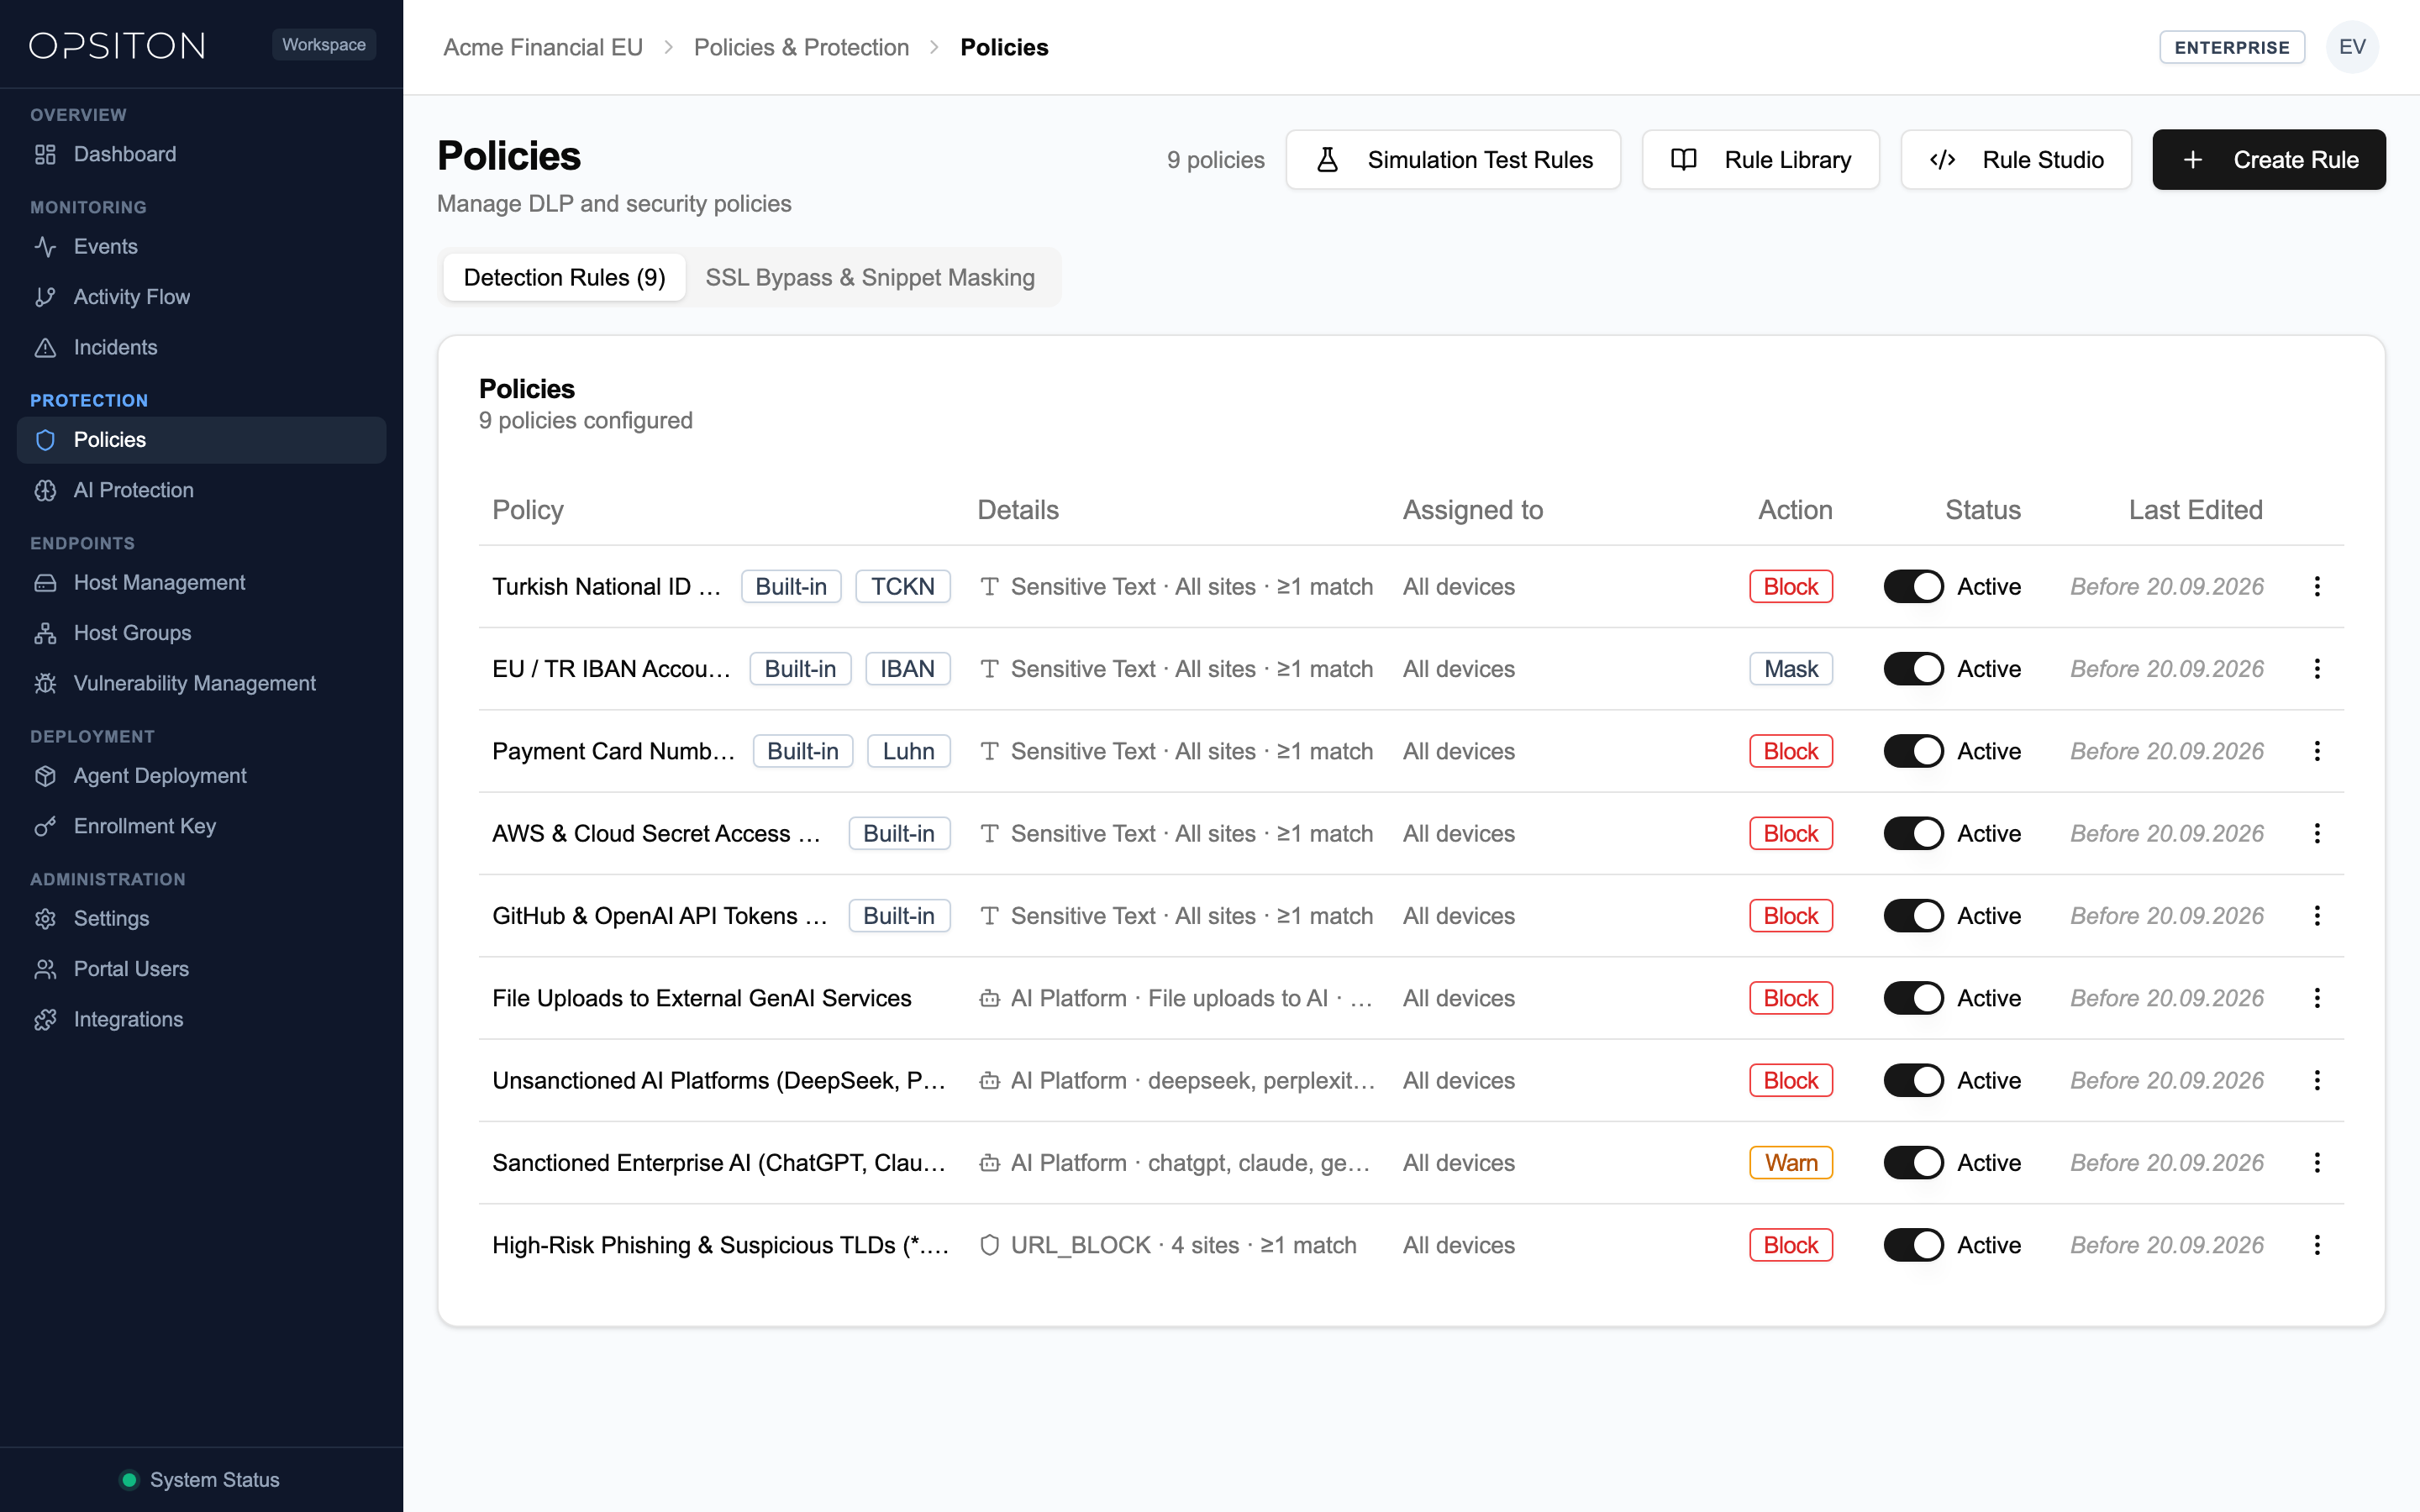
Las políticas definen qué patrones de datos deben detectarse y qué acción de seguridad debe ejecutarse cuando un empleado interactúa con información confidencial.
Acciones de cumplimiento
| Acción | Experiencia de usuario y comportamiento del sistema |
|---|---|
| Block | Detiene inmediatamente la transferencia. Muestra un cuadro de diálogo a pantalla completa explicando la justificación de la infracción. |
| Warn | Muestra una advertencia interactiva con detalles de riesgo. El usuario puede justificar su acción de negocio para continuar o cancelarla. |
| Log | Permite la acción de forma silenciosa mientras registra un evento de auditoría en el portal. |
| Mask (Enterprise) | Sustituye datos sensibles en prompts de IA por tokens de sesión (p. ej. [TCKN_1] [IBAN_1]) antes del envío y los restaura automáticamente en la respuesta; además permite configurar cuántos caracteres finales quedan visibles en los fragmentos de eventos en todos los planes. |
Plantillas de reglas integradas
- Tarjetas de pago (verificación matemática de suma de comprobación)
- Identificaciones nacionales y cuentas IBAN bancarias (validación algorítmica estructural)
- Números de teléfono móviles y fijos corporativos
- Direcciones de correo electrónico y claves API secretas
- Marcos de cumplimiento GDPR, KVKK y PCI-DSS
9Tipos de políticas y motores de detección
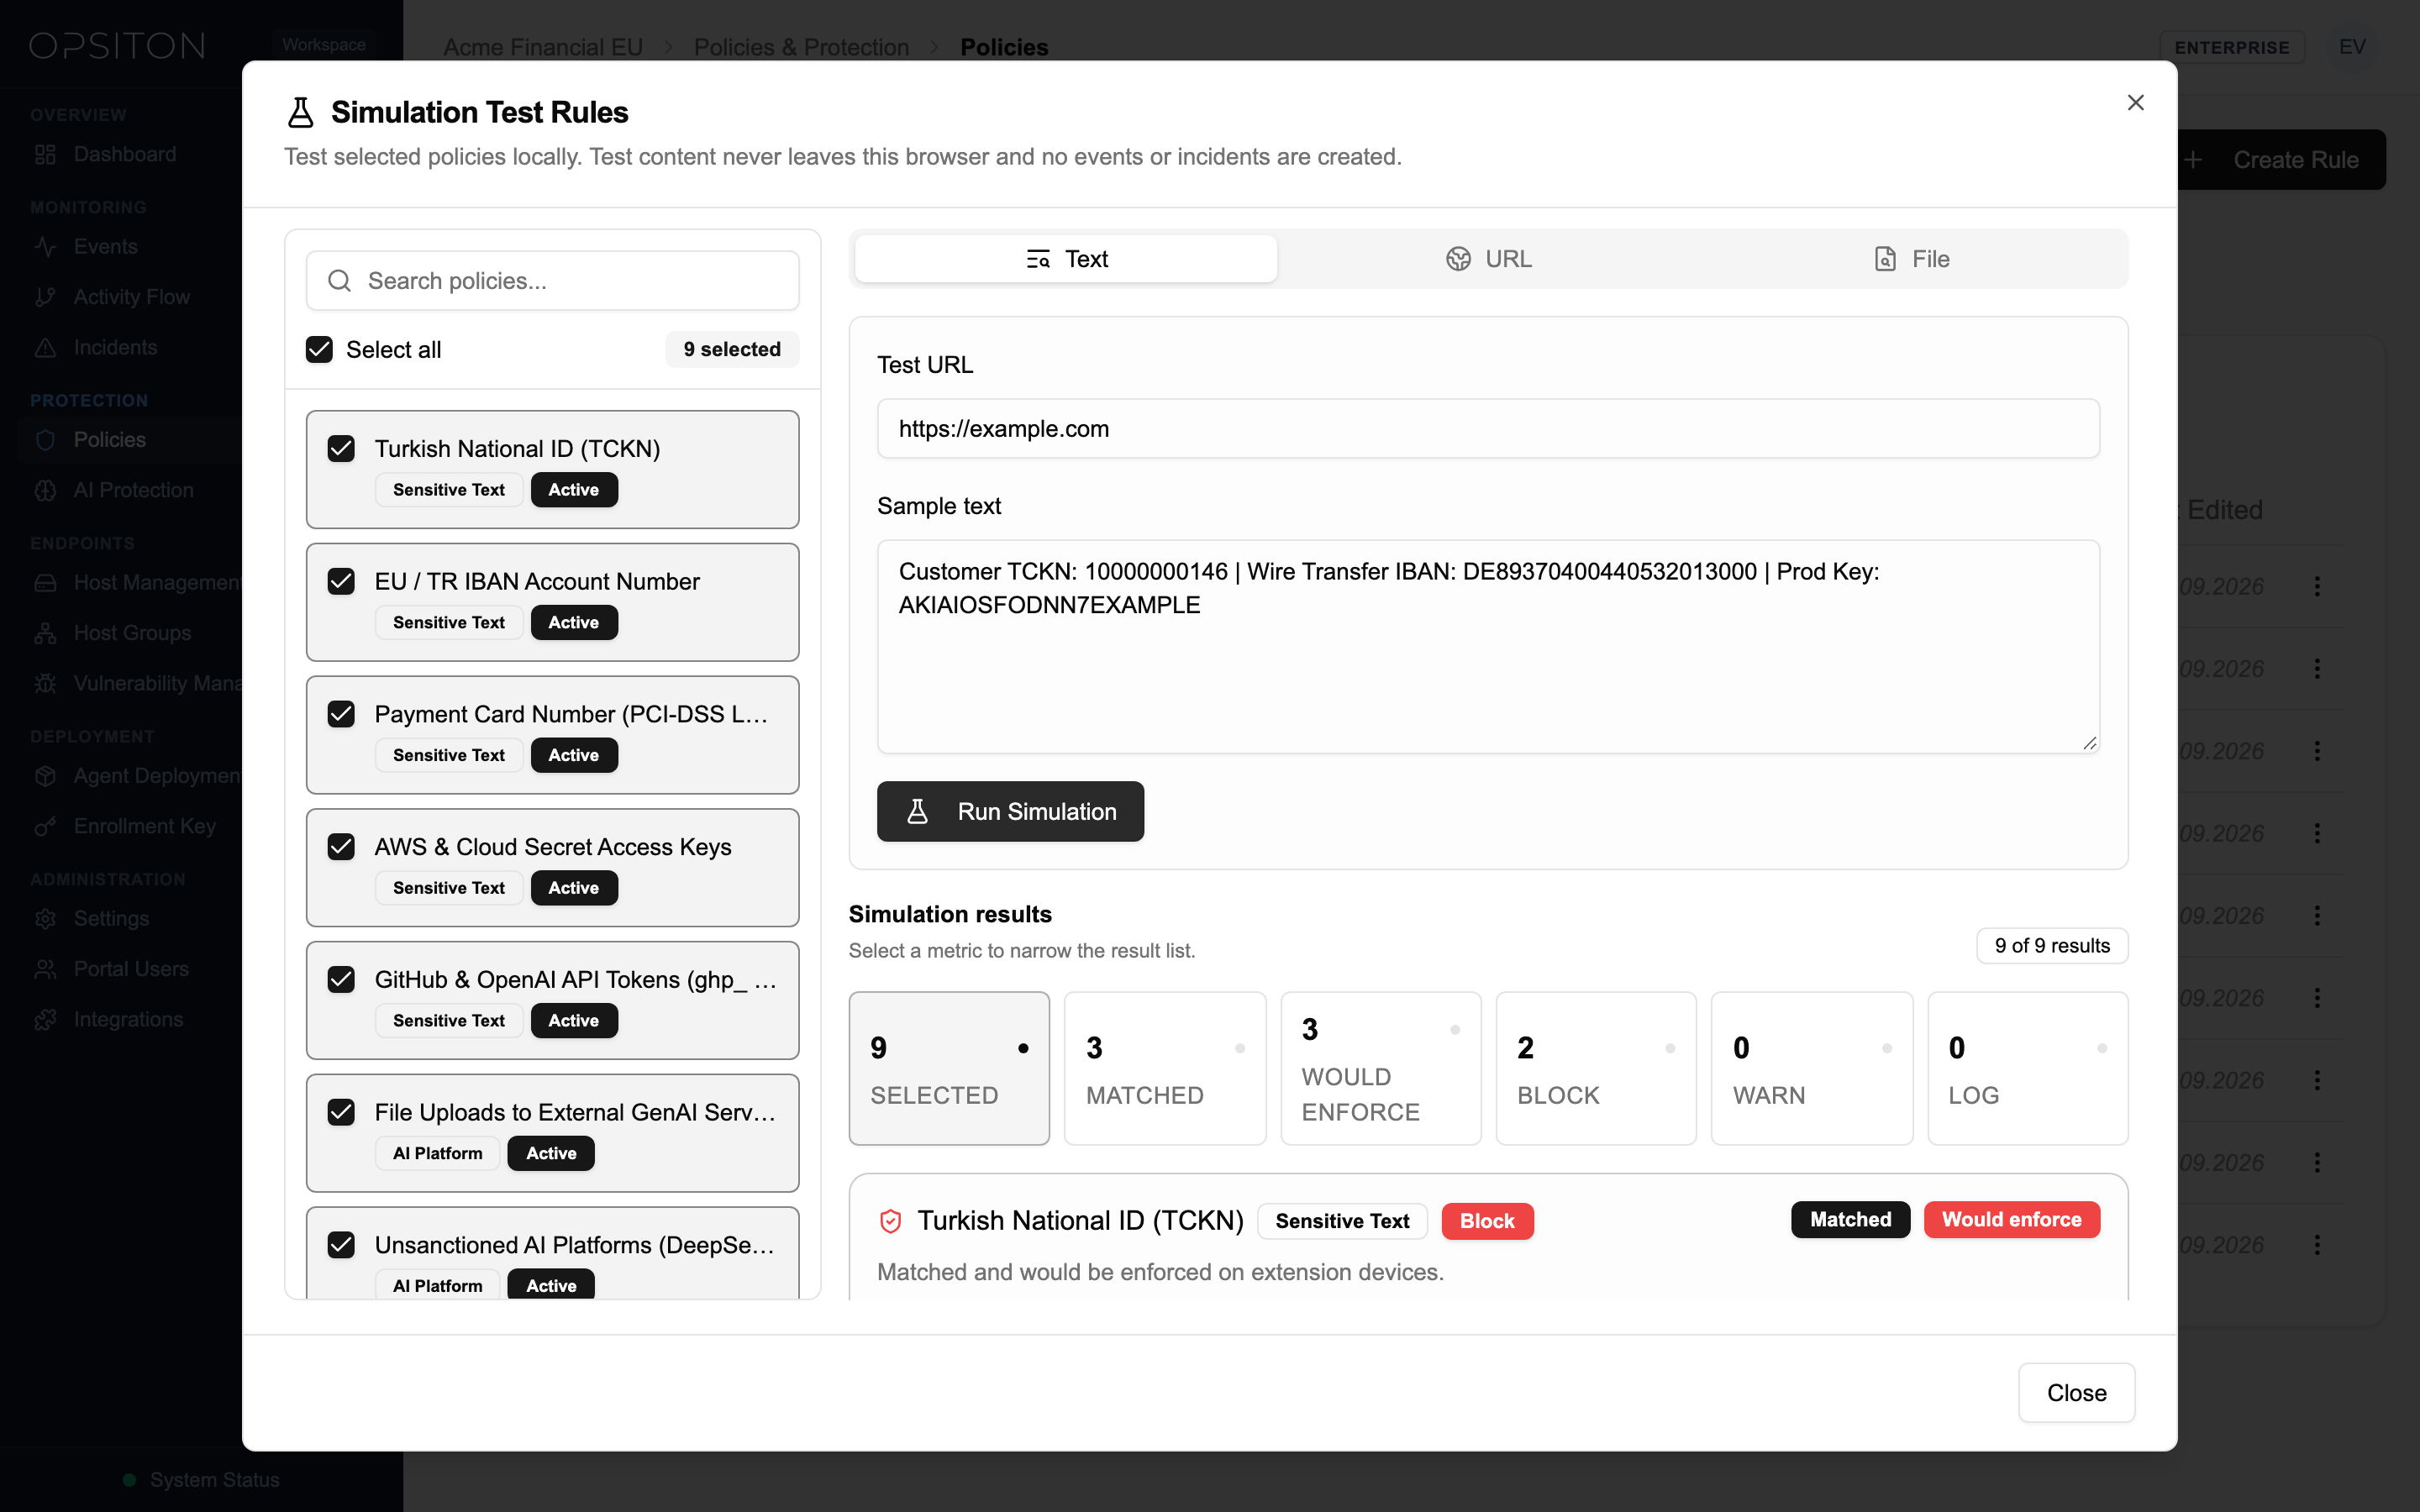
Opsiton incluye siete motores especializados de inspección diseñados para alta precisión sin falsos positivos:
| Tipo de política | Descripción del motor | Ejemplo de caso de uso |
|---|---|---|
| DLP_TEXT | Coincidencia rápida de patrones y palabras clave | Nombres de proyectos confidenciales claves API URL internas |
| CHECKSUM | Validación matemática y estructural por suma de comprobación | Tarjetas de crédito (Visa/Mastercard/Amex) IBAN y números de identificación |
| DLP_FILE | Inspección de metadatos extensión y tipo MIME de archivos | Bloqueo de código fuente o volcados de bases de datos |
| DLP_FILE_CONTENT | Análisis profundo de documentos y OCR | Extracción de texto en documentos PDF DOCX e imágenes escaneadas |
| AI_PLATFORM | Gobernanza de más de 40 dominios de IA e intercepción DOM profunda en 6 plataformas GenAI | Control de prompts y bloqueo de código pegado en ChatGPT o Claude |
| NER | Reconocimiento de Entidades Nombradas (NER) sensible al contexto | Detección de nombres de personas y proyectos confidenciales |
| THREAT_URL | Inteligencia sobre amenazas y reputación de dominios | Bloqueo de sitios de phishing y malware conocidos |
10Despliegue de flota e integración MDM
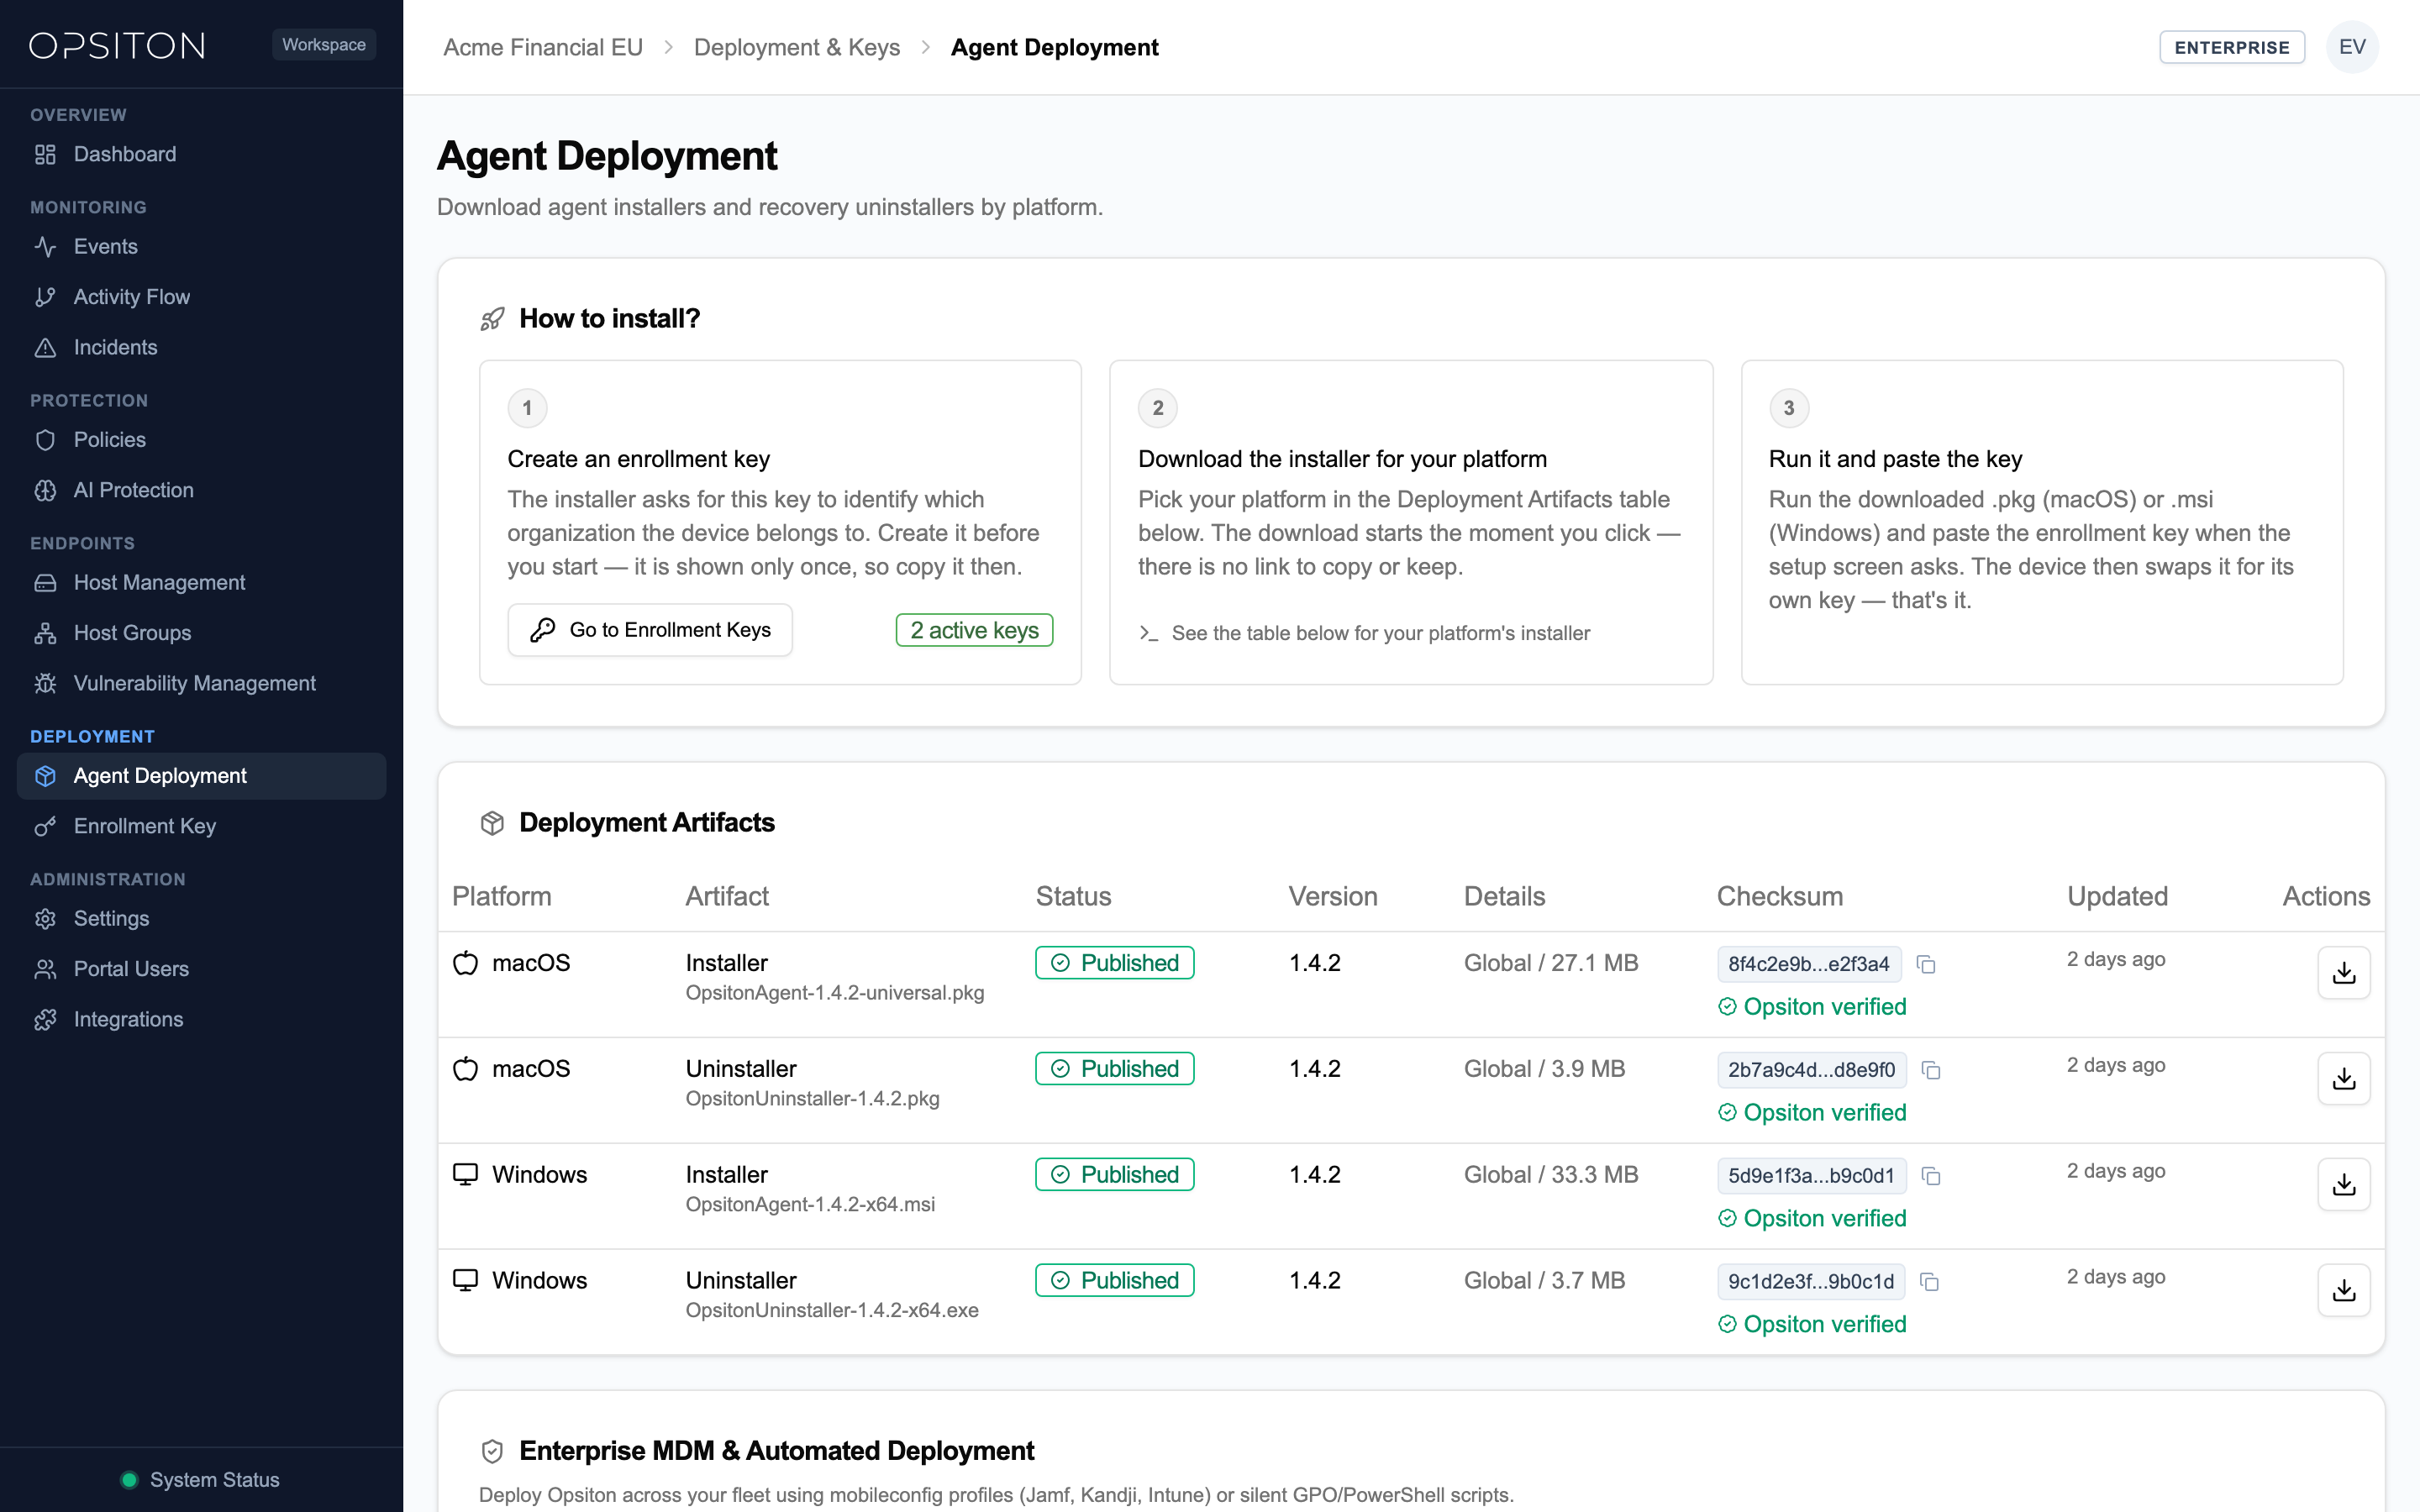
Despliegue Opsiton de manera silenciosa en miles de estaciones de trabajo empresariales utilizando su solución MDM preferida (Jamf, Kandji, Microsoft Intune o Active Directory GPO).
Despliegue empresarial en macOS (.mobileconfig y PKG)
Despliegue el instalador nativo .pkg firmado junto con los perfiles de configuración MDM preconfigurados disponibles en la consola de Agent Deployment para evitar avisos al usuario:
- Perfil de Extensión de Sistema: Preautoriza la ejecución de la Network Extension sin ventanas emergentes al usuario
- Perfil de Filtro de Contenido: Autoriza el filtro de contenido de red para inspección de prevención de pérdida de datos
- Perfil de Pasarela de Red: Enruta el tráfico del navegador y escritorio de forma segura al servicio nativo de Opsiton
- Perfil de Exclusión Directa: Configura reglas de exclusión directa para dominios internos y servicios del sistema
Instalación silenciosa en macOS y Windows
Copie los comandos de instalación silenciosa específicos de su organización (Jamf/CLI para macOS PKG e Intune/GPO para Windows MSI) vinculados a su Token de Inscripción directamente desde la pantalla Portal > Agent Deployment.
Instalación obligatoria de la extensión (Chrome y Edge)
Asegúrese de que las extensiones no puedan ser desinstaladas aplicando la directiva ExtensionInstallForcelist mediante MDM o GPO utilizando las cadenas de política proporcionadas en la consola Agent Deployment.
11Root CA por MDM, TCC (PPPC) y Exclusiones de EDR / Antivirus
Para lograr un despliegue totalmente desatendido (zero-touch) sin ventanas de contraseña de macOS ni conflictos con agentes EDR/AV de terceros (CrowdStrike Falcon, SentinelOne, Microsoft Defender for Endpoint), configure las siguientes categorías de perfiles MDM y exclusiones con los valores de su Tenant Portal.
1. Perfiles MDM y Root CA Zero-Touch en macOS
En despliegues silenciosos por MDM, el instalador de Opsiton omite los avisos interactivos del llavero para que los administradores distribuyan la Root CA y las aprobaciones de extensión mediante perfiles MDM estándar de Apple:
| Componente | Origen de configuración | Tipo de Payload MDM |
|---|---|---|
| Apple Developer Team ID y Bundle IDs | Disponibles en Portal > Agent Deployment | com.apple.system-extension-policy y PPPC |
| Network Extension (Filtro y Proxy) | Perfil .mobileconfig preconfigurado en el Portal | com.apple.webcontent-filter |
| Certificado Root CA Local | Generado por endpoint o perfil MDM PKCS#1 | com.apple.security.pkcs1 |
2. Permisos de Privacidad TCC / PPPC en macOS
Despliegue el perfil Privacy Preferences Policy Control (com.apple.TCC.configuration-profile-policy) desde la consola Agent Deployment para conceder Acceso total al disco (inspección de archivos locales) y Accesibilidad sin ventanas emergentes.
3. Guía de Exclusiones EDR y Antivirus (macOS y Windows)
Excluya los directorios de instalación del agente Opsiton y el servicio de inspección local en CrowdStrike Falcon, SentinelOne o Microsoft Defender (las rutas exactas se muestran en la consola Agent Deployment) para evitar bloqueos por doble inspección TLS.
12Invitar a miembros del equipo
Para conceder acceso al Tenant Portal a miembros del equipo de seguridad:
- 1Vaya a la sección Users en la barra lateral
- 2Haga clic en el botón Invite User
- 3Introduzca la dirección de correo corporativa
- 4Seleccione el rol: Viewer, User o Tenant Admin
- 5Haga clic en Send Invite
13Aceptar una invitación y unirse
- 1Haga clic en el enlace de invitación recibido por correo
- 2Establezca una contraseña segura
- 3Confirme y guarde su contraseña
- 4Inicie sesión con sus nuevas credenciales
- 5Acceda al Dashboard con los privilegios asignados
14Claves API y autenticación
Las claves API permiten que los agentes de punto final y las extensiones se comuniquen de forma segura con su organización.
- 1Vaya a la página API Keys
- 2Haga clic en Create New Key
- 3Introduzca un nombre descriptivo
- 4Haga clic en Create
- 5Copie la clave generada inmediatamente a un lugar seguro
sk_opsiton_{your-org-slug}_{random-characters}15Integración del agente de endpoint y la extensión de navegador
Opsiton opera con una arquitectura sinérgica única de Agente + Extensión de doble capa:
| Capa | Dónde se ejecuta | Responsabilidad |
|---|---|---|
| Extensión de navegador | Chrome / Edge / Brave / Chromium | Inspecciona formularios pegados y descargas a nivel de DOM web antes del envío; muestra pantallas de bloqueo dentro del navegador. |
| Agente nativo de endpoint | Servicio de fondo del SO | Ejecuta la pasarela de inspección de red local, inspecciona herramientas CLI y de escritorio, y ejecuta inferencia OCR y NER. |
Cómo detecta la extensión al agente
La extensión consulta periódicamente el canal IPC local del agente en el dispositivo. Si el agente está activo, muestra estado "Protected" (Verde); si no responde, muestra advertencia "Agent Offline".
16Eventos de seguridad y telemetría en vivo
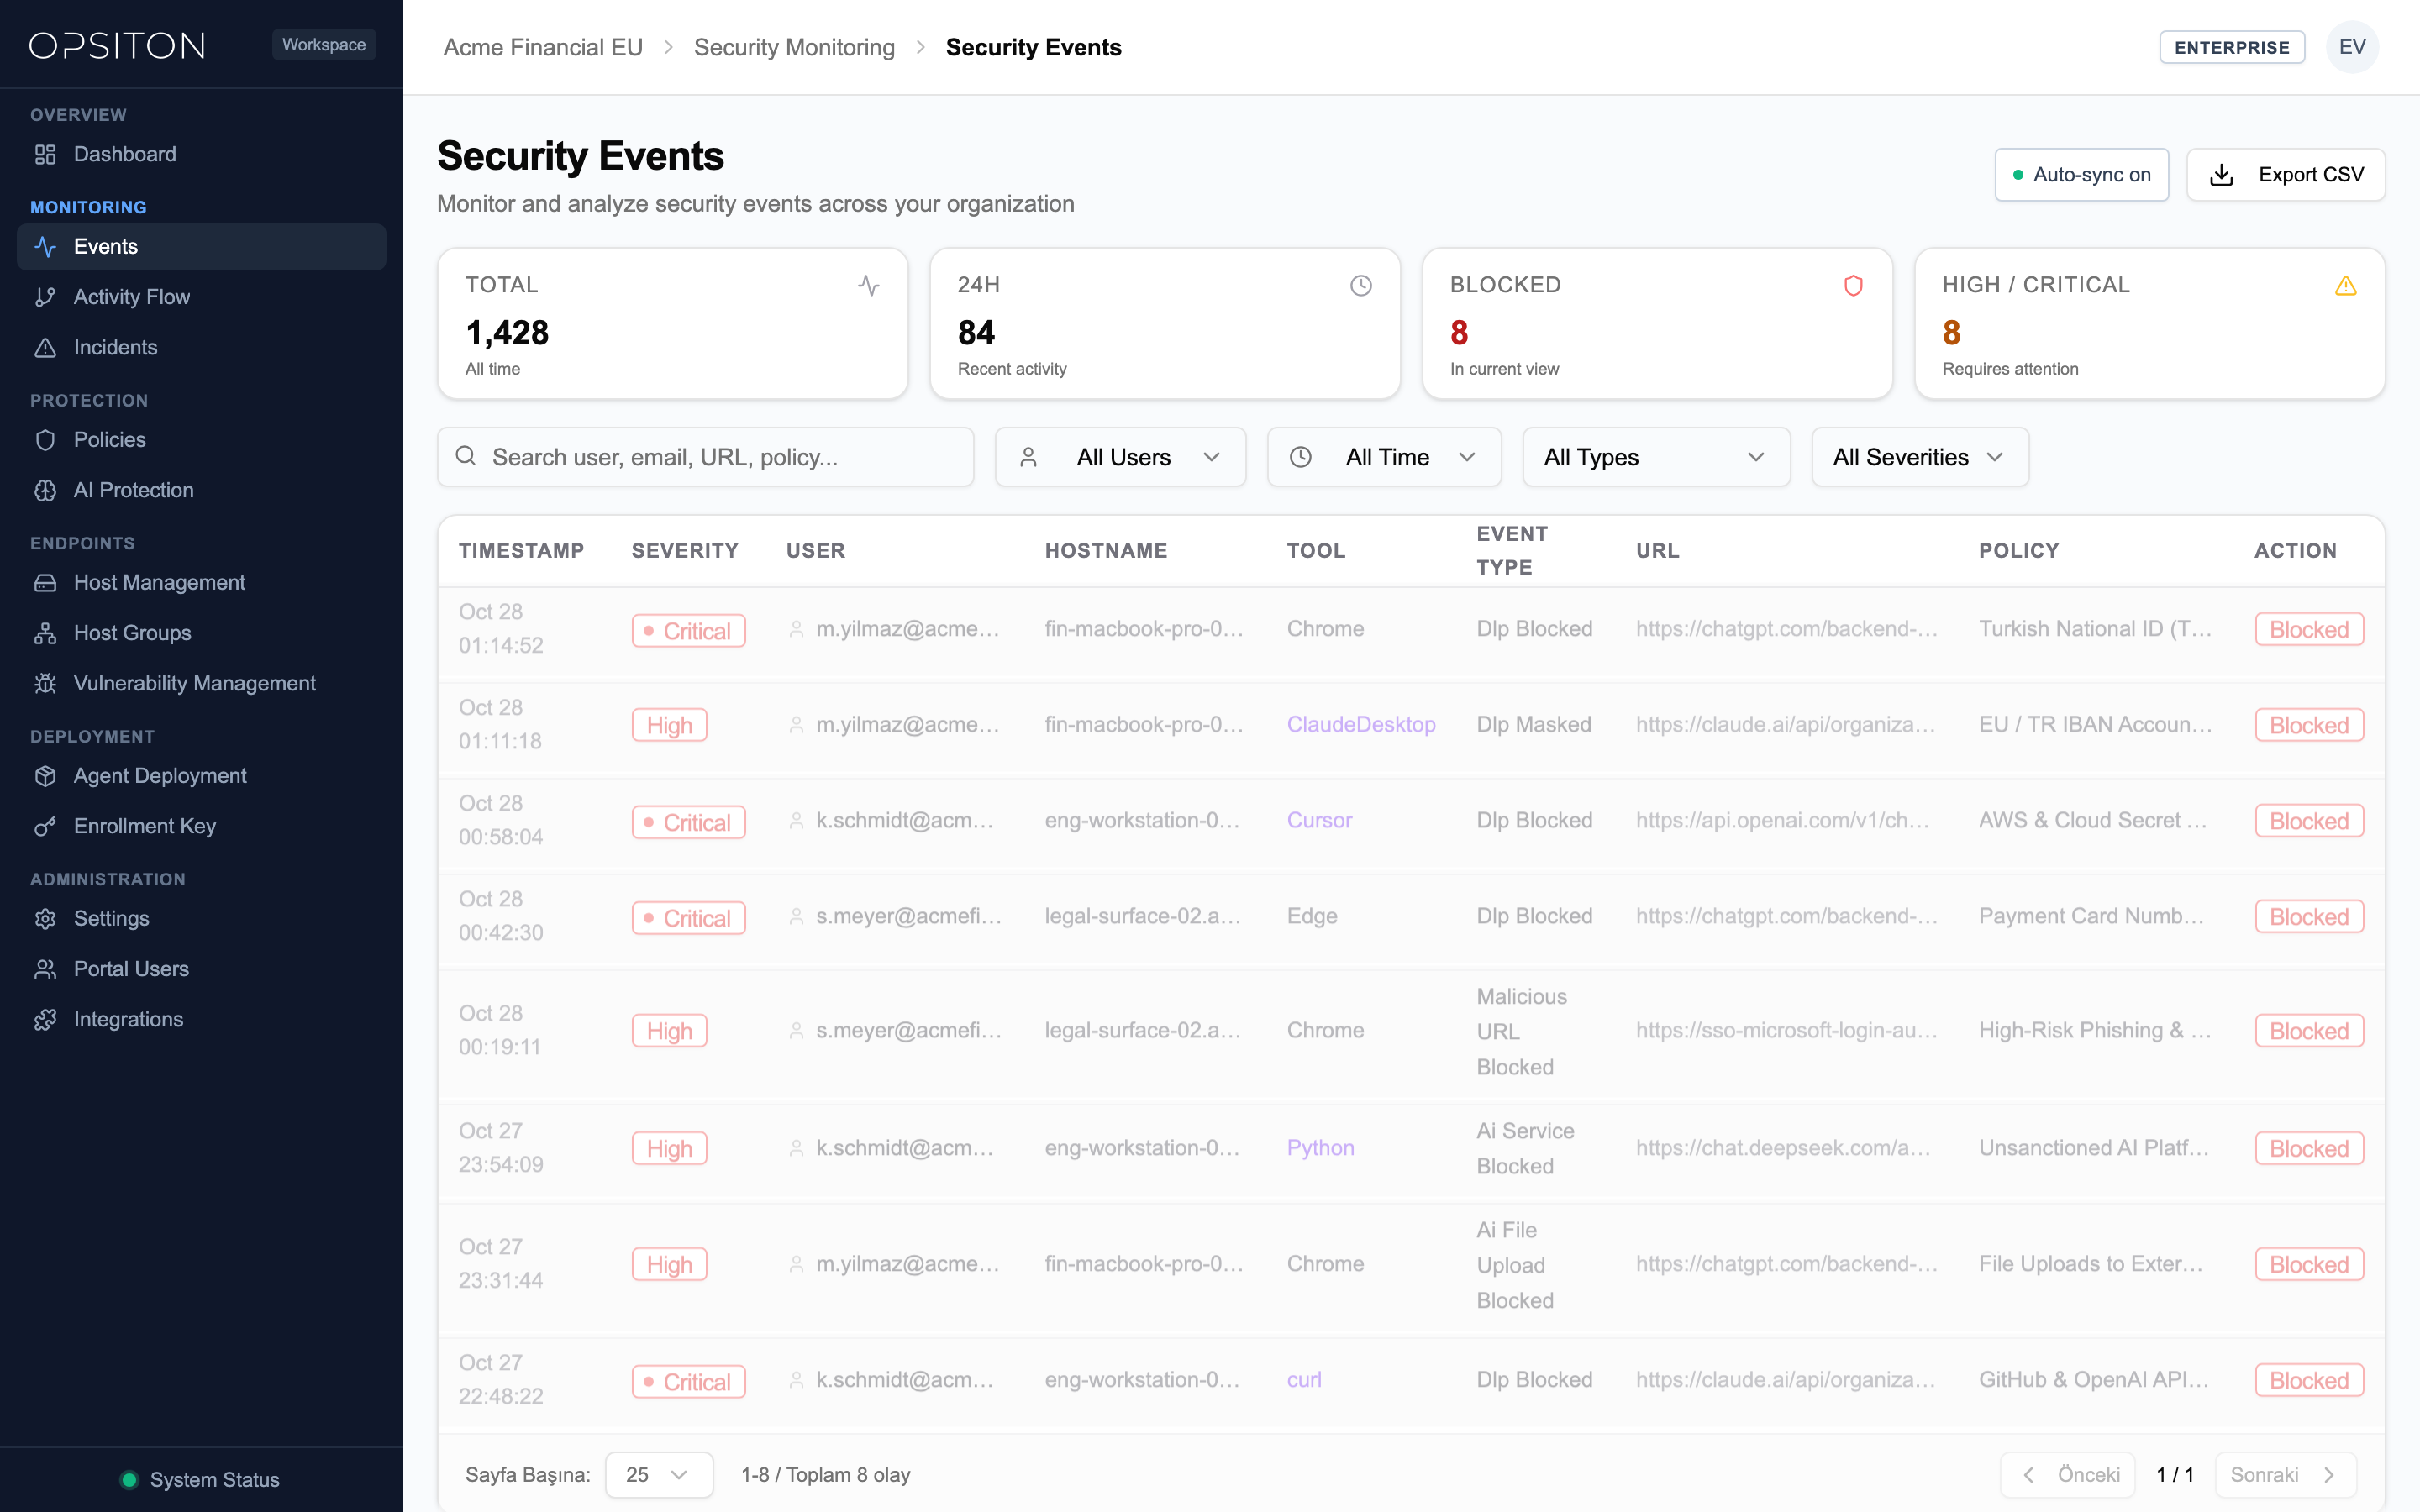
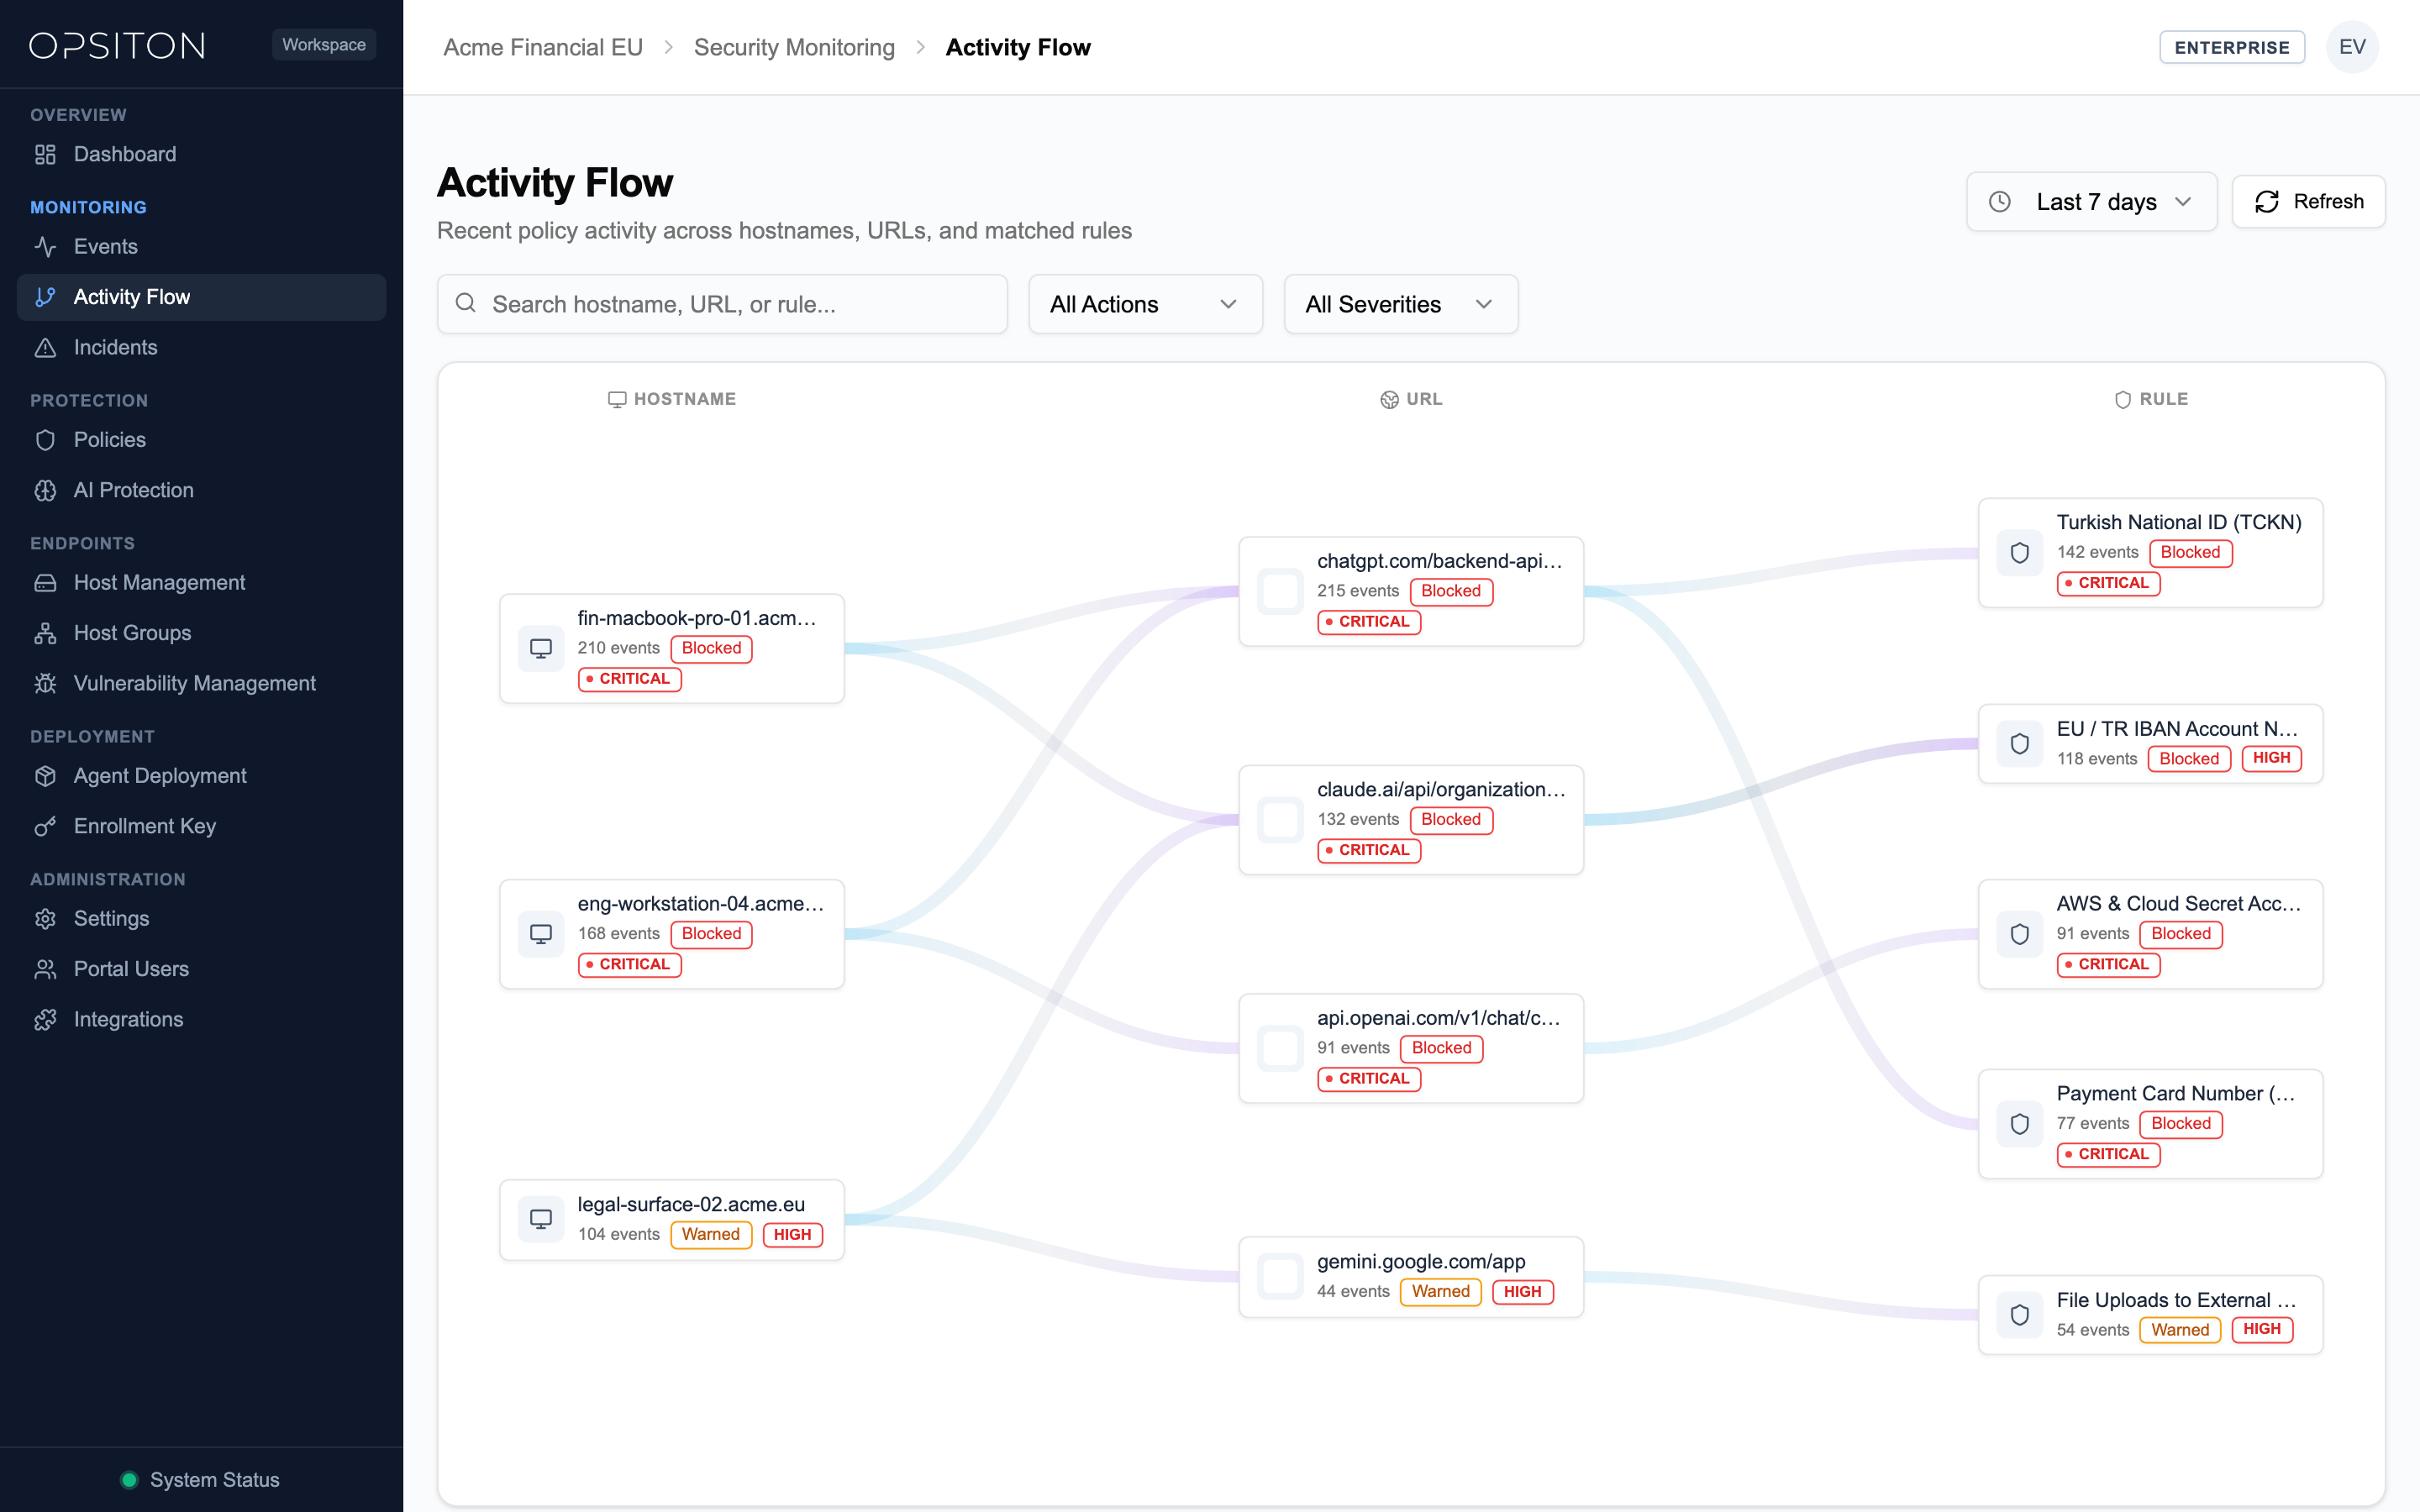
La página Events muestra las detecciones y registros de auditoría generados en todos los dispositivos de la empresa.
| Campo | Descripción |
|---|---|
| Tipo | Categoría de detección: Text DLP, Checksum, File, AI Platform o Threat URL |
| Regla | Nombre de la política de seguridad activada |
| Dominio / App | Sitio web o aplicación de escritorio donde ocurrió la infracción |
| Severidad | Critical, High, Medium o Low |
| Acción tomada | Blocked, Warned, Logged o Masked |
| Usuario y equipo | Nombre del empleado y nombre de host del dispositivo |
| Hora | Marca de tiempo del evento local y UTC |
17Triaje y respuesta ante incidentes
Los incidentes son casos de seguridad prioritarios que requieren investigación formal, resolución y documentación de cumplimiento.
| Estado del ciclo de vida | Definición |
|---|---|
| Open | Incidente recién creado pendiente de triaje y asignación de analista |
| Investigating | Un analista de seguridad investiga activamente la causa raíz y el impacto |
| Resolved | Medidas correctoras aplicadas, riesgo mitigado y notas de resolución registradas |
| Closed | Caso formalmente aprobado y archivado para cumplimiento de auditoría |
18Dispositivos activos e inventario de flota
La página Active Users proporciona un inventario en tiempo real de todos los dispositivos registrados en su organización.
| Campo del inventario | Descripción |
|---|---|
| Hostname | Nombre de host e identidad de red del equipo |
| Sistema operativo | macOS (Apple Silicon / Intel) o Windows (10 / 11 / Server) |
| Estado | Online (conectado activamente) u Offline |
| Versión del agente | Versión instalada del servicio nativo del sistema |
| Versión de la extensión | Versión instalada de la extensión del navegador |
| Salud y protección | Estado en tiempo real: Protected, Warning o Paused |
| Última conexión | Marca de tiempo de la señal de vida más reciente |
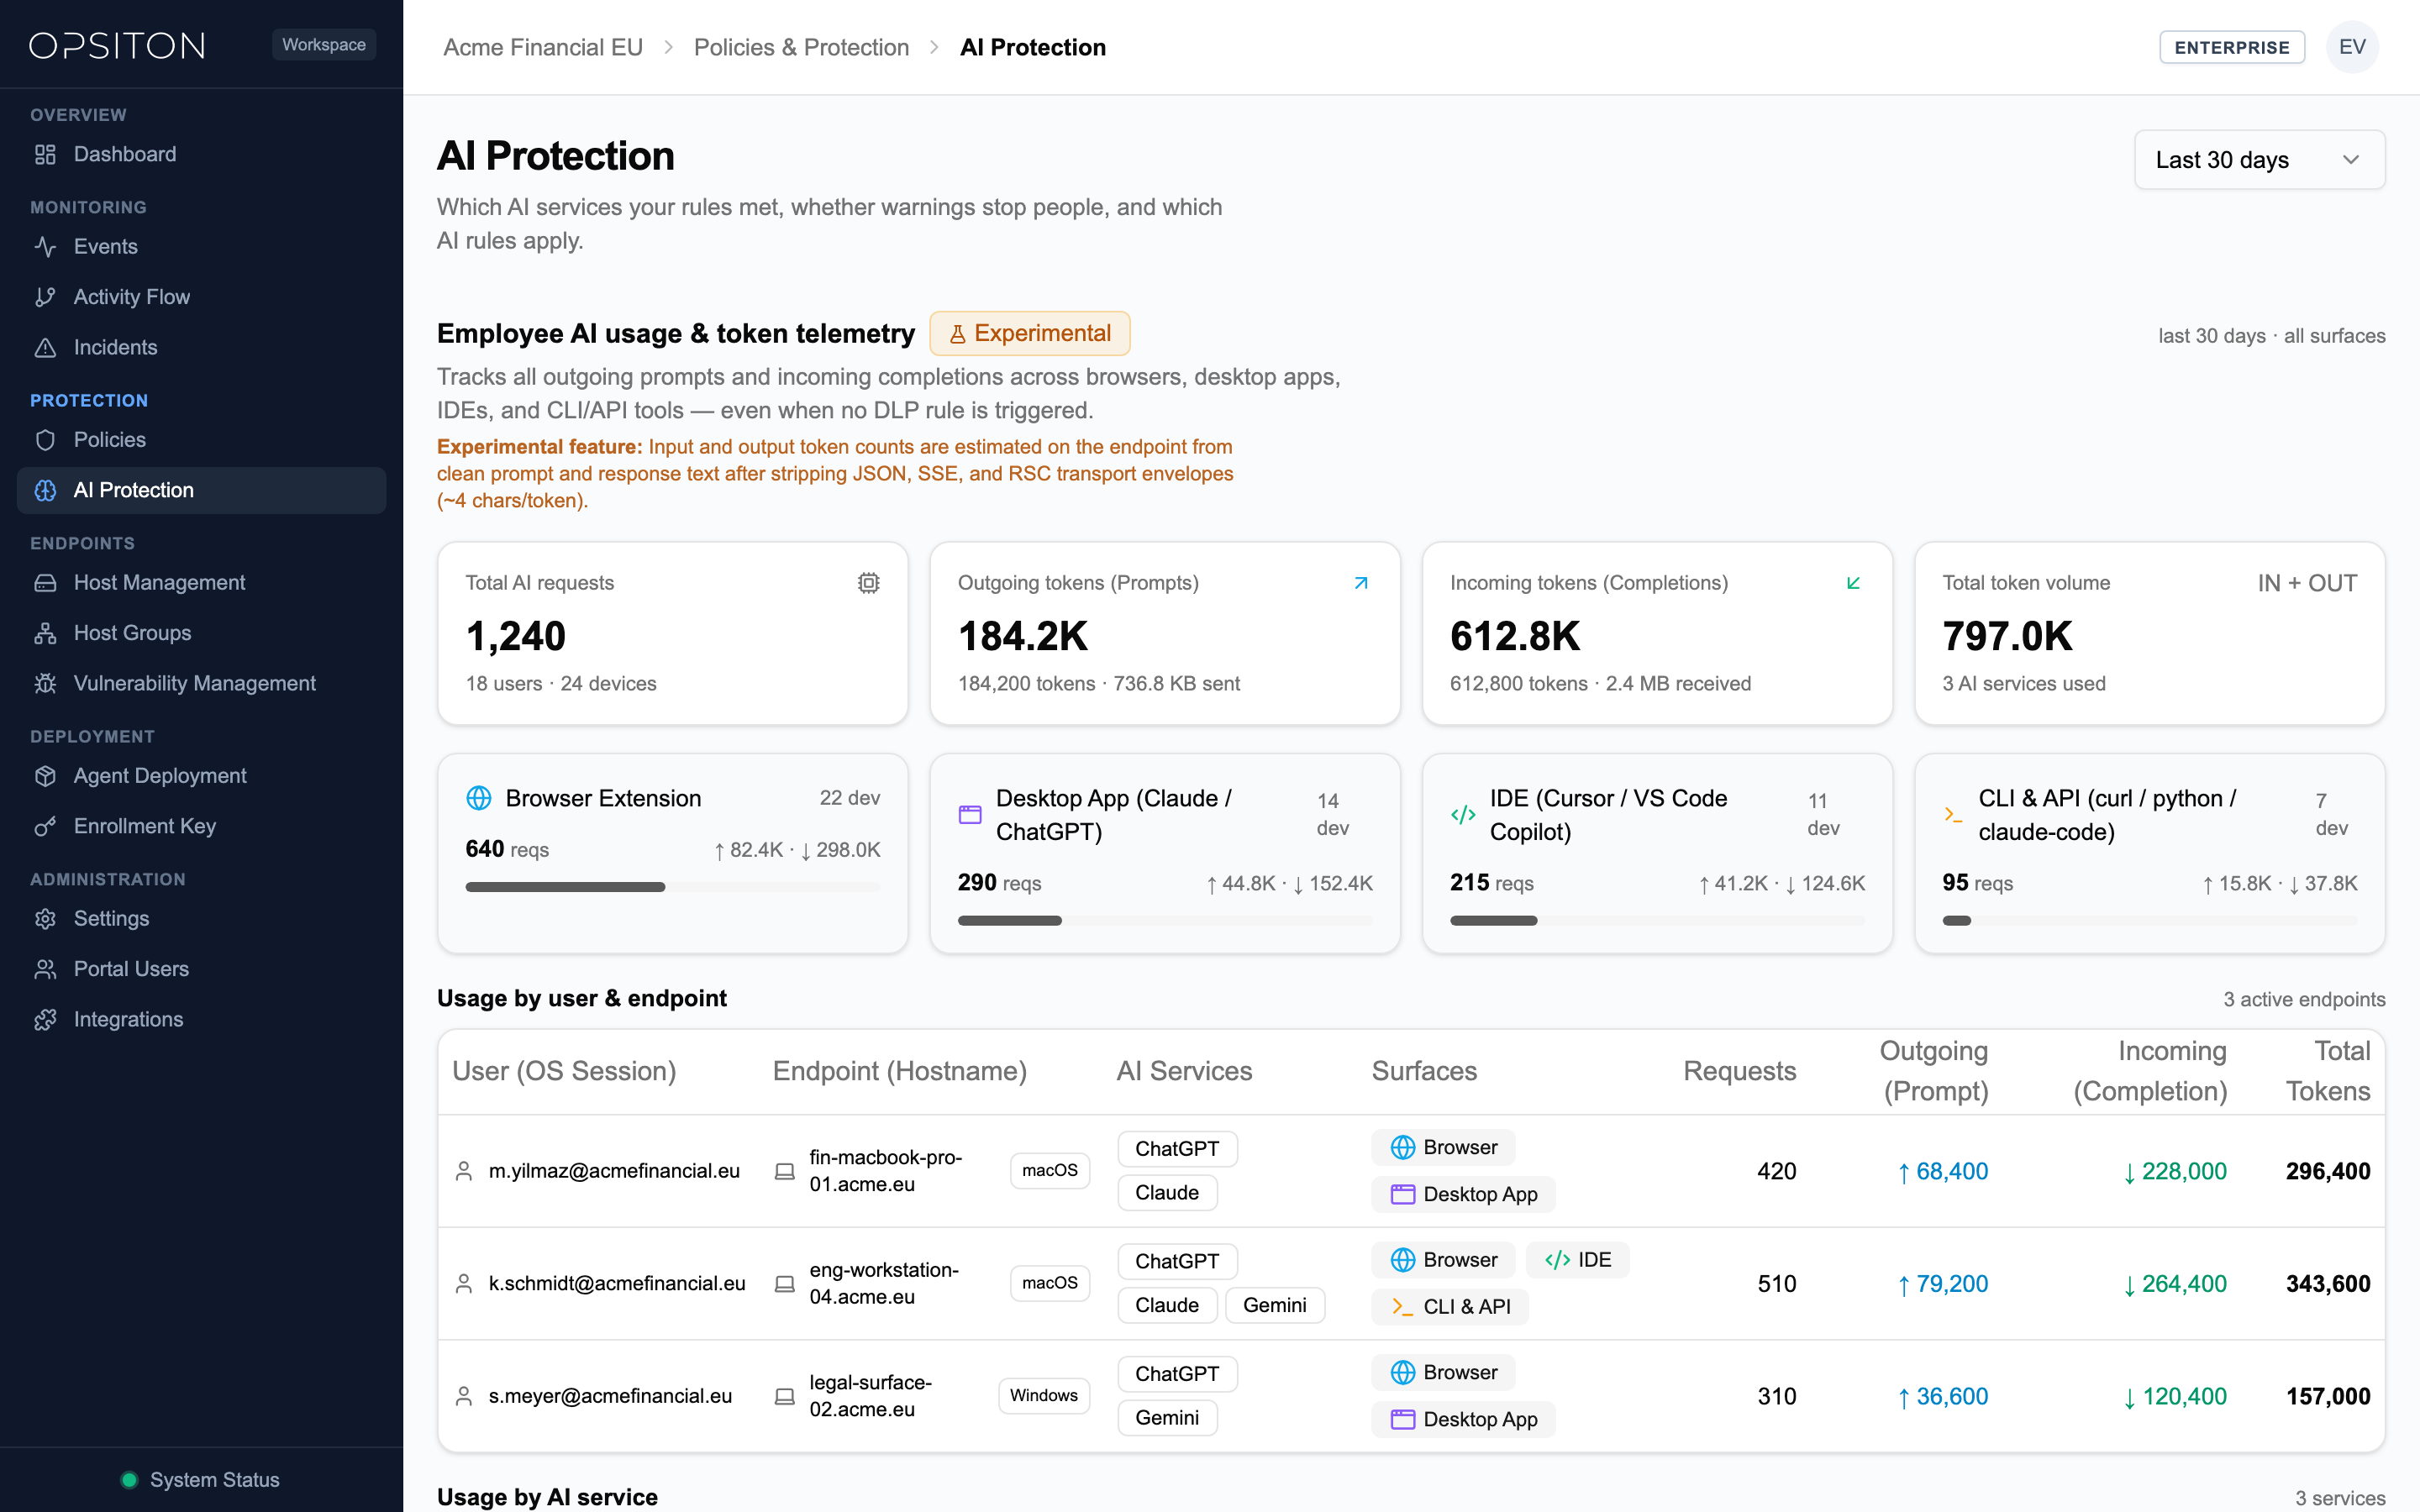
19Protección para plataformas de IA generativa
Opsiton gobierna más de 40 servicios de IA a nivel de red e incluye adaptadores DOM profundos específicos para seis plataformas principales de GenAI:
- Plataformas con protección DOM profunda: OpenAI ChatGPT, Anthropic Claude, Google Gemini, Microsoft Copilot, DeepSeek y Perplexity (además de más de 40 dominios de IA monitoreados a nivel de red)
- Inspección de prompts: Analiza las instrucciones antes de enviarse, bloqueando o enmascarando código fuente, registros de clientes o credenciales API
- Bloqueo de pegado: Detecta el pegado masivo de código o datos de clientes en chats de IA
- Filtrado de subida de archivos: Inspecciona documentos adjuntos a sesiones de chat de IA y evita la exposición de documentación propietaria
20Telemetría de latencia y alto rendimiento
La seguridad de los datos nunca debe comprometer la productividad de los empleados. Opsiton está desarrollado como servicio nativo compilado para lograr latencias ultra bajas.
- Sobrecarga de inspección inferior a 15 ms: La latencia P95 añadida por el motor de inspección local es menor a 15 milisegundos
- Telemetría transparente: La consola de rendimiento muestra latencias de ida y vuelta, TTFB ascendente y tiempos de evaluación de reglas y OCR
- Cero impacto en navegación: El prefiltrado local permite el paso directo de tráfico no inspeccionado a máxima velocidad
21Ajustes, notificaciones y gobernanza de acceso
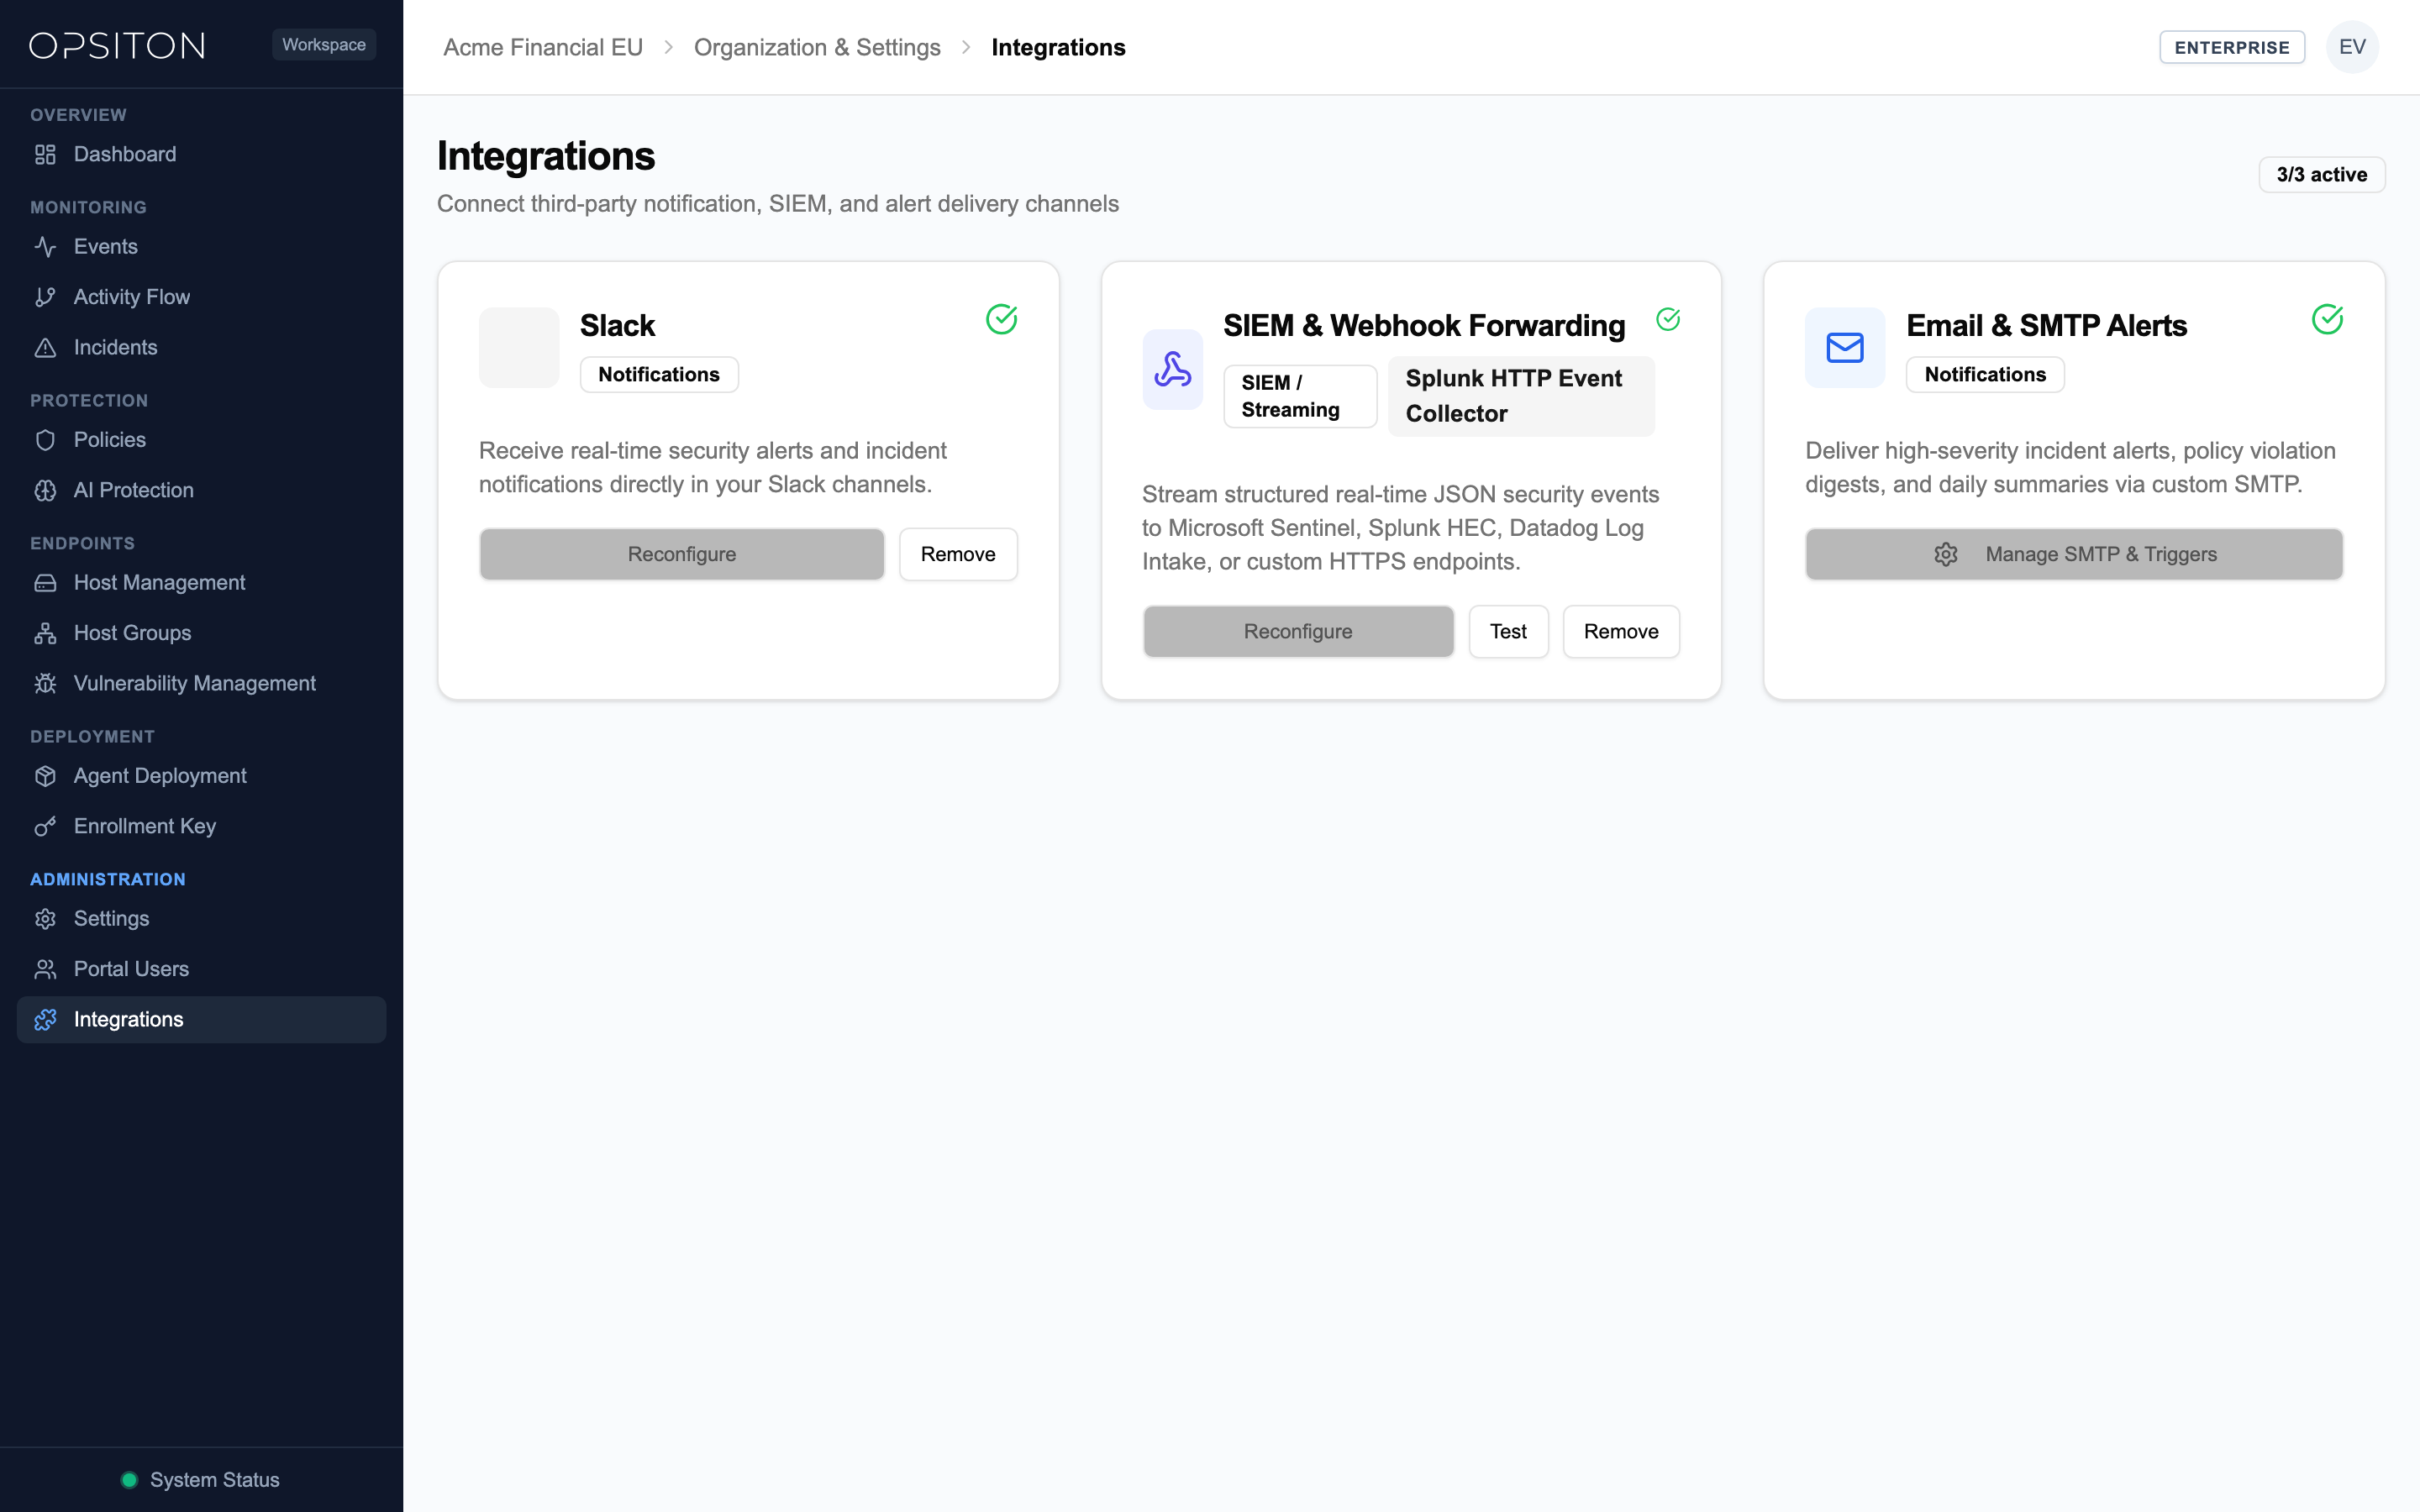
Conecte Opsiton con los flujos de trabajo de alertas y controles de acceso de su equipo de seguridad.
| Integración / Ajuste | Funcionalidad |
|---|---|
| Webhooks de Slack y alertas por correo | Transmite notificaciones en tiempo real para infracciones High y Critical directamente a los canales SOC de Slack y listas de correo |
| Fragmentos enmascarados y listas de exclusión SSL | Configure cuántos caracteres finales quedan visibles en los fragmentos de eventos (TCKN, IBAN, tarjetas) y gestione dominios con bypass SSL |
| Seguridad de sesión y 2FA | Exige autenticación de dos factores (2FA) y tiempos de expiración de sesión para todos los administradores |
22Reenvío de Eventos a SIEM y Webhooks HTTPS Personalizados
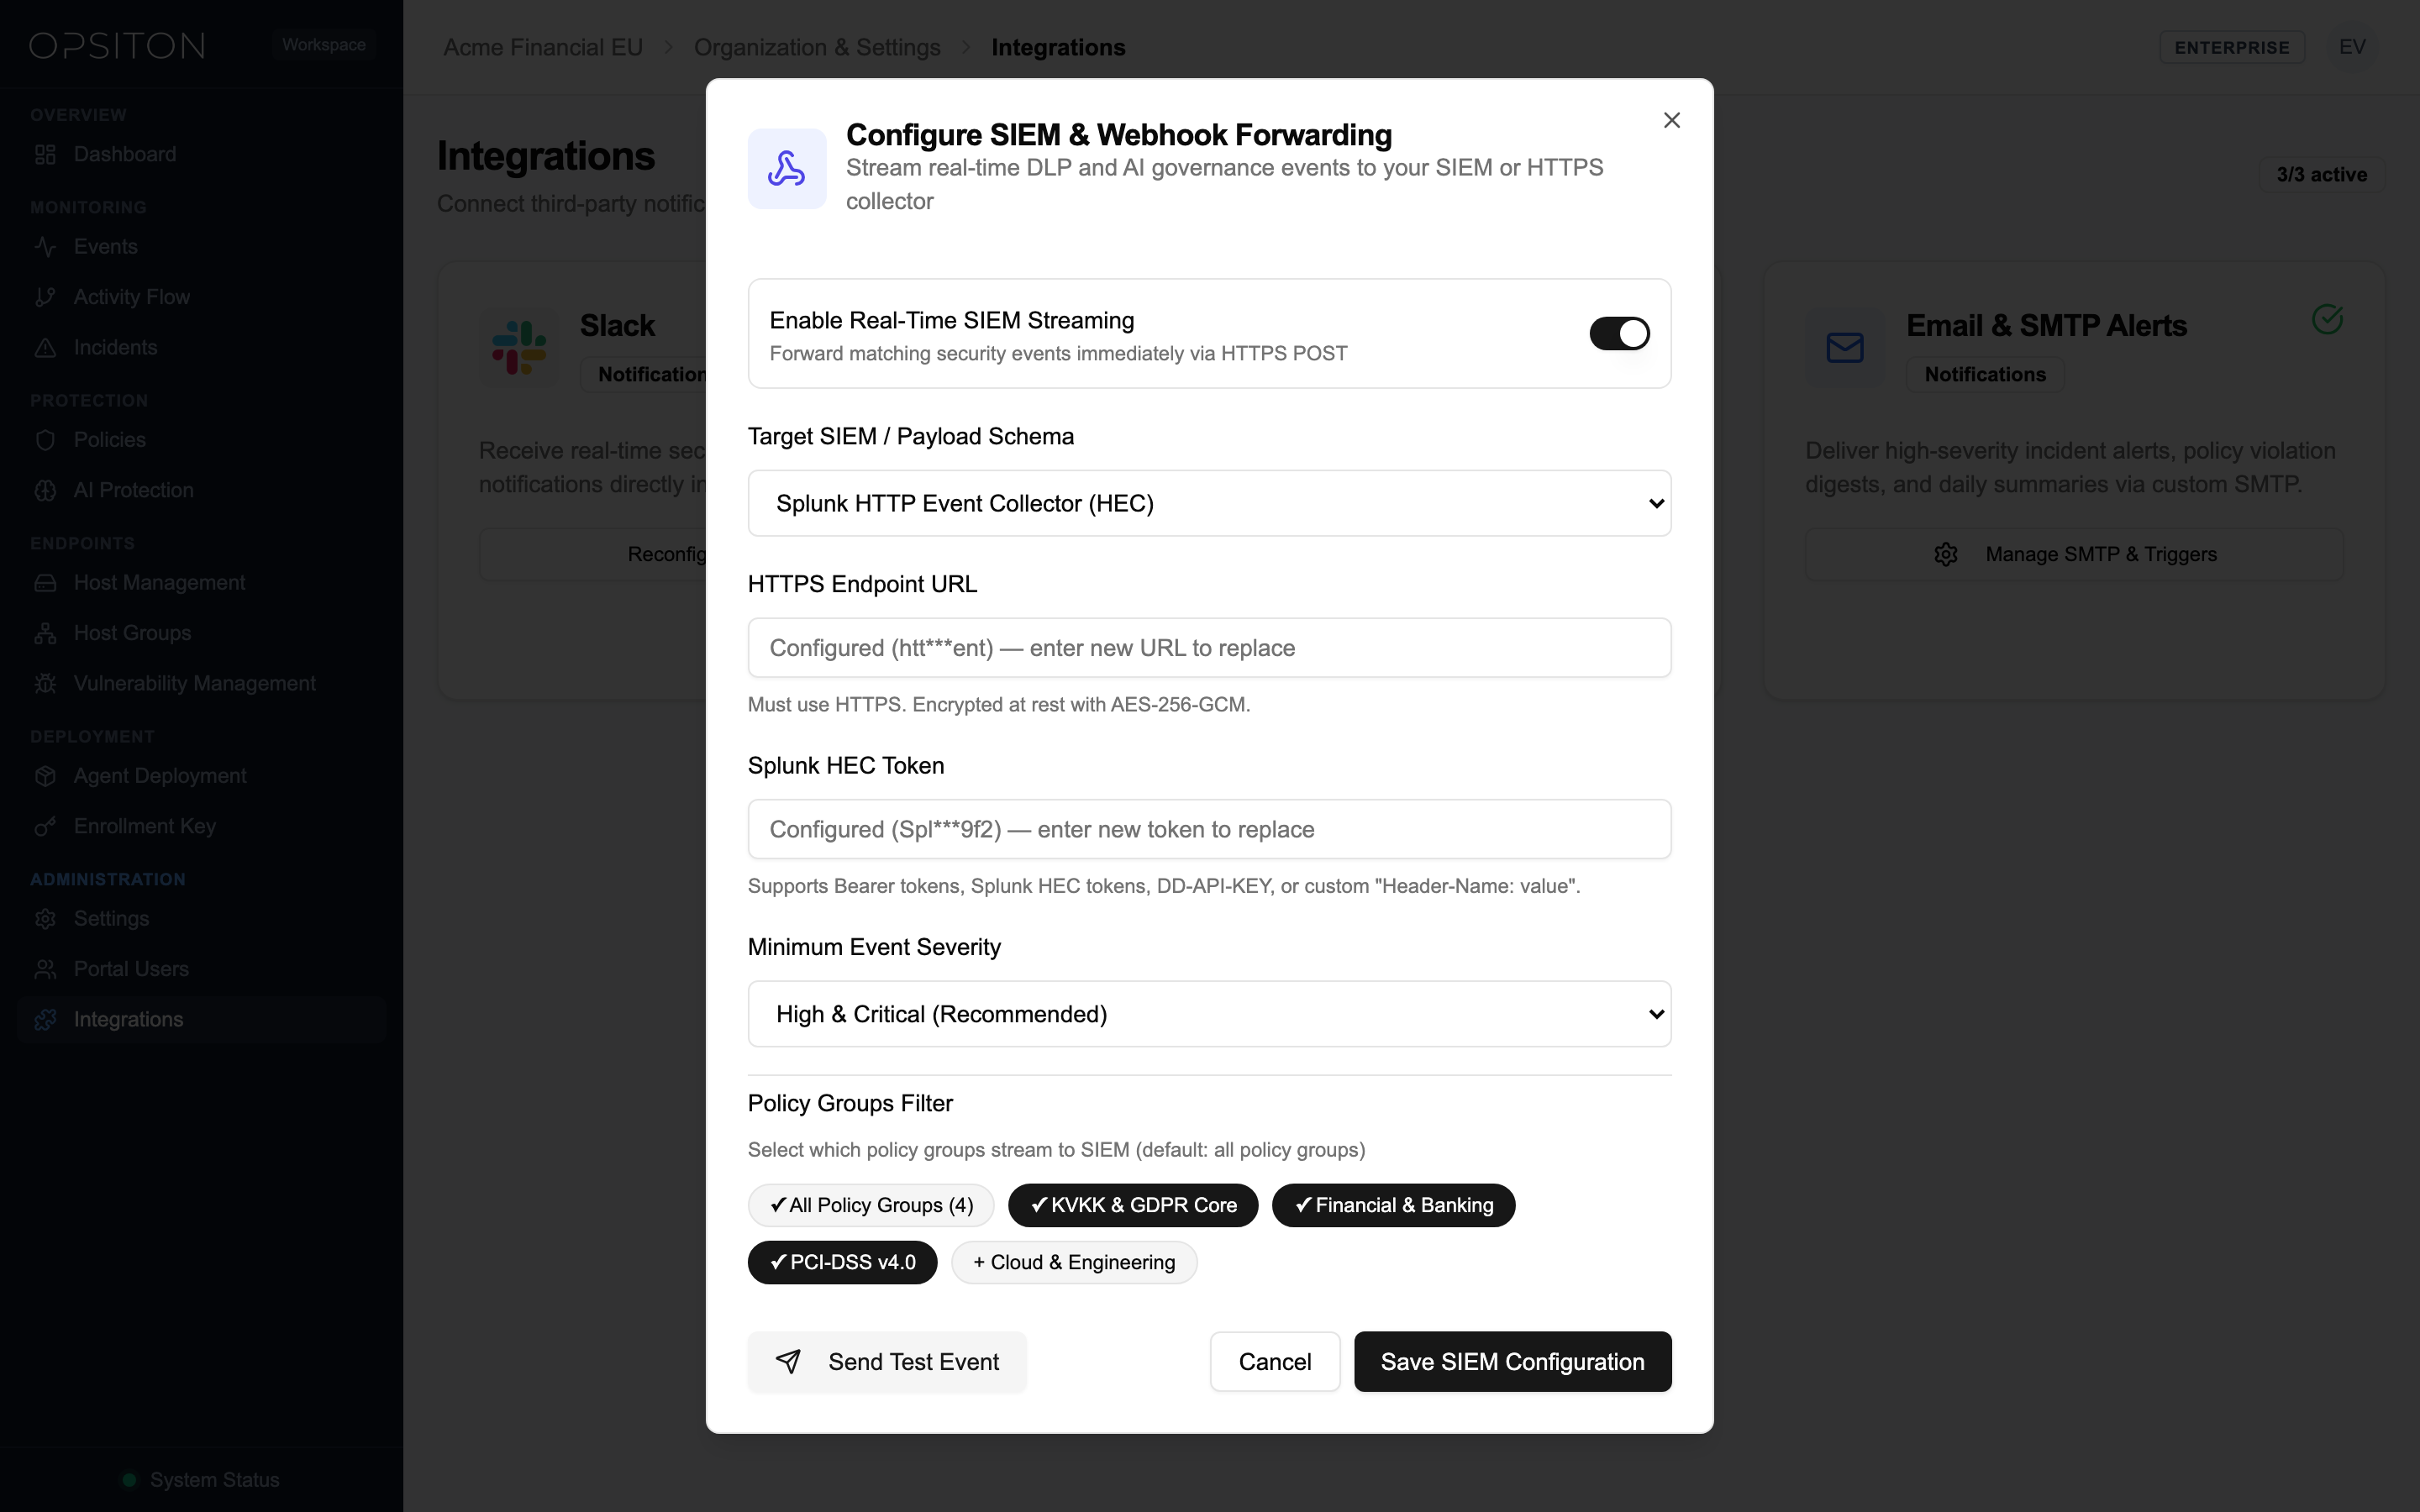
Transmita detecciones DLP desinfectadas, auditorías de prompts de Shadow AI y eventos de URLs maliciosas en tiempo real a su plataforma SIEM, SOAR o de gestión de logs.
Destinos SIEM y de Logs Soportados
| Destino | Método de Integración | Autenticación y Transporte |
|---|---|---|
| Microsoft Sentinel | API Data Collector de Azure Log Analytics / Webhook HTTPS | HTTPS TLS 1.3 con SharedKey o Bearer Token + firma HMAC-SHA256 |
| Splunk Enterprise / Cloud | Endpoint Splunk HTTP Event Collector (HEC) (/services/collector/event) | Authorization: Splunk <HEC_TOKEN> sobre HTTPS |
| Datadog Cloud SIEM | API de ingesta HTTP de Datadog (http-intake.logs.datadoghq.eu) | Encabezado DD-API-KEY sobre HTTPS (regiones UE y EE. UU.) |
| Webhook HTTPS Personalizado | Cualquier receptor HTTPS de SOC SOAR o interno | Encabezado Authorization Bearer + X-Opsiton-Signature (HMAC-SHA256) |
Configuración del Reenvío de Eventos en el Tenant Portal
- 1Vaya a Settings > Notifications & SIEM Webhooks en el Tenant Portal de Opsiton
- 2Seleccione el tipo de destino (Microsoft Sentinel, Splunk HEC, Datadog o Webhook HTTPS Personalizado)
- 3Introduzca la URL HTTPS de ingesta y el encabezado Authorization o Secreto de Firma opcional
- 4Seleccione el umbral mínimo de severidad (Low, Medium, High, Critical) y las categorías de eventos
- 5Haga clic en Send Test Event para verificar la conectividad y comprobar la respuesta HTTP 200
Esquema JSON de Ejemplo del Payload de Webhook
{
  "event_id": "evt_01J9Z8K4M2N6P8Q1R3S5T7V9W",
  "timestamp": "2026-10-28T09:14:22.418Z",
  "tenant_id": "org_opsiton_eu_central_1",
  "data_residency": "eu-central-1 (Frankfurt, EU)",
  "severity": "critical",
  "action_taken": "masked",
  "policy": {
    "rule_id": "rule_sit_tr_tckn",
    "rule_name": "TR National ID (TCKN Checksum)",
    "category": "CHECKSUM",
    "compliance_pack": ["KVKK_MADDE_12", "GDPR_ART_32"]
  },
  "endpoint": {
    "hostname": "macbook-pro-sec-04.local",
    "os": "macOS 15.1 (arm64)",
    "surface": "Browser (Chrome Extension + Native Agent)",
    "process_name": "Google Chrome"
  },
  "destination": {
    "domain": "chatgpt.com",
    "url": "https://chatgpt.com/backend-api/conversation",
    "ai_provider": "OpenAI ChatGPT"
  },
  "detection_context": {
    "match_count": 2,
    "masked_snippet": "Customer TCKN: *******4812, IBAN: TR**************9012",
    "content_sha256": "e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855"
  }
}
23Mapeo de Cumplimiento Normativo (GDPR, KVKK, HIPAA, EU AI Act, PCI-DSS)
Opsiton incluye 18 Patrones SIT Integrados + 4 Paquetes de Cumplimiento (23 Reglas en Total) que se vinculan directamente con los requisitos técnicos de las principales normativas internacionales:
| Normativa | Artículos y Cláusulas Específicas | Aplicación y Controles Técnicos de Opsiton |
|---|---|---|
| GDPR (UE) | Art. 5(1)(f) Integridad y Confidencialidad · Art. 25 Protección desde el Diseño · Art. 32 Seguridad del Tratamiento | Detección en el dispositivo de IBAN UE IDs nacionales correos y PII no estructurada (NER); MASK o BLOCK antes de transferencias a IA externa; Residencia en Fráncfort (eu-central-1) |
| KVKK (Ley N.º 6698) | Artículo 12 (Obligaciones sobre Seguridad de Datos) | Validación algorítmica de TCKN de 11 dígitos IBAN y OCR/NER; bloquea o enmascara datos personales antes de transferencias no controladas a servicios de IA de terceros |
| HIPAA (Salud EE. UU.) | 45 CFR §164.312(a)(1) Control de Acceso y §164.312(e)(1) Seguridad de Transmisión | Patrones SIT integrados para PHI códigos ICD-10 números NPI MRN y SSN; inspecciona documentos e imágenes clínicas localmente en el endpoint |
| EU AI Act | Art. 10 Gobernanza de Datos · Art. 15 Precisión Robustez y Ciberseguridad | Descubrimiento de Shadow AI en 40+ proveedores de IA auditoría de prompts DOM enmascaramiento de tokens ([TCKN_1]) y bloqueo de planes LLM gratuitos no aprobados |
| PCI-DSS v4.0 | Requisito 3 (Proteger Datos de Cuentas) y Requisito 4 (Proteger Datos del Titular en Tránsito) | Verificación determinista Luhn para PAN (Visa Mastercard Amex Troy) y CVV/Track Data; BLOCK inmediato en canales no autorizados y logs enmascarados |
24Casos de Uso Empresariales Verificados
Los siguientes cuatro escenarios de protección empresarial están verificados de forma continua en endpoints macOS y Windows:
1. Bloqueo de Phishing y Dominios Maliciosos por País / TLD
- Bloquea dominios de nivel superior sospechosos (p. ej. *.cn, *.ru, *.top, *.xyz) y sitios de phishing recién registrados en las capas de Navegador y Red del SO
- Combina fuentes de inteligencia Threat URL con reglas de dominios con comodines y restricciones de subida de archivos
- Distinción Técnica: Con el agente activo se evalúan y bloquean URLs por comodín/palabra clave en tiempo real; si el agente se detiene, los dominios de riesgo PAC aplican cierre inmediato fail-closed (REQ-PRX-001)
2. Protección contra Typosquatting y Ataques Homógrafos
- Detección y advertencia/bloqueo en tiempo real de dominios de inicio de sesión corporativos falsos (p. ej. 0psiton.com, rnicrosoft.com)
- Detiene ataques homógrafos Punycode / IDN (xn--*) y suplantación de caracteres antes de enviar credenciales o archivos
3. DLP para Prompts de IA y Subida de Archivos (Shadow AI)
- Aplica MASK en línea o BLOCK instantáneo cuando se pega o sube código fuente, claves API (AWS, GitHub PAT, Stripe), TCKN/SSN/IBAN o tablas de clientes en ChatGPT, Claude, DeepSeek, Gemini o Copilot
- Inspecciona archivos adjuntos PDF, DOCX, XLSX e imágenes localmente mediante análisis de documentos y OCR en el dispositivo
4. Inspección en 4 Superficies con Conciencia de Proceso
- Captura fugas fuera del navegador combinando Extensión de Navegador + Aplicación Nativa de Escritorio + CLI/Terminal (curl, python, claude-code, git) + Extensión de Red del SO (macOS NE / Windows WFP)
- Proporciona atribución exacta del proceso (p. ej. curl, python3, Claude Desktop) en los registros de eventos
25Planes de suscripción y límites aplicados
Opsiton ofrece precios transparentes por agente sin límites artificiales de políticas ni de administradores. Todos los planes incluyen políticas de seguridad ilimitadas y usuarios de portal ilimitados, y la extensión de navegador nunca consume un asiento adicional. Comience con una Prueba Gratis de 14 Días · Hasta 5 Dispositivos · Sin Tarjeta de Crédito.
| Plan | Usuarios de portal | Asientos de agente de endpoint | Características clave incluidas |
|---|---|---|---|
| Free | Ilimitado | 1 Endpoint ($0) | Políticas ilimitadas, Plantillas DLP predefinidas, Incidentes, NER y OCR, Patrones propios, 6 meses de historial |
| Starter | Ilimitado | Ilimitado ($5/mes o $50/año por asiento) | Bloqueo de subida por dominio, Reglas URL por palabra clave, Grupos de hosts y políticas, Alertas Slack y correo, 6 meses de historial |
| Professional | Ilimitado | Ilimitado ($10/mes o $100/año por asiento) | Bloqueo por tipo de archivo, Reglas DLP predefinidas (Tarjeta, IBAN, ID nacional), Flujo de incidentes, 12 meses de historial |
| Business | Ilimitado | Ilimitado ($15/mes o $150/año por asiento) | Detección contextual basada en NER, OCR de imágenes y documentos, Patrones de reglas propios, 3 años de historial |
| Enterprise | Ilimitado | Flota personalizada (Por asiento) | Enmascaramiento/Redacción en línea, Seguimiento CVE de navegador, Despliegue On-Premise, 4 años de historial, SLA dedicado |
Evaluación Free y ciclo de suscripción
El plan Free permanente de 1 endpoint incluye todo lo que detecta Business (OCR, NER y patrones propios), permitiéndole evaluar el producto real en una máquina real sin límite de tiempo; los períodos de evaluación multidispositivo se habilitan bajo solicitud. Las suscripciones de pago incluyen 7 días de gracia de pago antes de que la protección pase a modo mantenimiento sin pérdida de datos.
26Fórmula de puntuación de postura de seguridad
La Puntuación de Seguridad en su Dashboard refleja la salud de riesgo global de su flota en una escala de 0 a 100.
- Impacto de incidentes: Los incidentes abiertos y sin resolver aplican una reducción ponderada según su gravedad
- Volumen de eventos: Las infracciones High y Critical en los últimos 7 días reducen la puntuación general
- Velocidad de triaje: Investigar y resolver los incidentes restablece la puntuación hacia el 100%
- Higiene de la flota: Versiones desactualizadas del agente o del navegador generan deducciones menores hasta su actualización