Opsiton Platform Kullanıcı Rehberi
Son kullanıcılar ve tenant yöneticileri için kapsamlı rehber. Çift katmanlı Opsiton DLP platformunu adım adım nasıl dağıtacağınızı, yapılandıracağınızı ve yöneteceğinizi öğrenin.
Son güncelleme: 1 Ekim 2026
1Opsiton Nedir?
Opsiton, kurumsal uç noktalarda çalışan modern ve çift katmanlı bir Veri Kaybı Önleme (DLP) platformudur. Gizli, mevzuata tabi ve hassas şirket verilerinin cihaz dışına çıkmasını engeller: web tarayıcıları, masaüstü uygulamaları, geliştirici IDE'leri ve terminal komut satırı araçları.
Çift Katmanlı Mimari
- 1Merkezi Yönetim: Yöneticiler güvenlik politikalarını Tenant Portal üzerinden tanımlar ve canlıya alır
- 2Yerel Uç Nokta Ajanı: Derlenmiş hafif yerel servis (Windows üzerinde WFP sürücüsü, macOS üzerinde System Network Extension) sistem trafiğini ve terminal komutlarını izler
- 3Tarayıcı Eklentisi: Chrome, Edge ve Brave içinde derin DOM ve kullanıcı arayüzü denetimi ile anında uyarı veya engelleme ekranı sunar
- 4Cihaz İçi Denetim Hattı: Cihaz üzerinde 15 milisaniyenin altında gecikmeyle gerçek zamanlı DLP denetimi yapar
- 5Gerçek Zamanlı Görünürlük: Arındırılmış güvenlik olayları ve vakalar denetim ve inceleme için Opsiton portalına senkronize edilir
Opsiton Neleri Tespit Eder
- Web formlarına ve sohbet alanlarına yazılan hassas metinler
- Algoritmik sağlama doğrulaması ile teyit edilmiş ödeme kartı numaraları
- Matematiksel sağlama kurallarıyla doğrulanan T.C. Kimlik No, ulusal kimlikler ve küresel IBAN bilgileri
- MIME türü, uzantı ve tam metin çıkarma (PDF, DOCX) ile denetlenen dosya yüklemeleri
- Yüklenen görsellerden çok dilli cihaz içi OCR ile çıkarılan hassas metinler
- 40+ Üretken Yapay Zeka platformuna (ChatGPT, Claude, Gemini, Copilot, DeepSeek, Perplexity dahil) gönderilen veriler
- Zararlı, oltalama (phishing) veya yetkisiz tehdit URL ziyaretleri
- Terminal komutları ve masaüstü uygulamaları üzerinden dışarı veri sızdırma girişimleri
2Platform Bileşenleri
| Bileşen | Hedef Yüzey | Amaç |
|---|---|---|
| Tenant Portal | Yöneticiler & Güvenlik Ekipleri | Politika olay incident kullanıcı ve ajan dağıtımını yöneten merkezi web konsolu |
| Yerel Uç Nokta Ajanı | macOS & Windows Cihazları | İşletim sistemi düzeyinde ağ denetimini çalıştıran ve politikaları cihazda uygulayan yüksek performanslı yerel çekirdek |
| Tarayıcı Eklentisi | Chrome Edge Brave Chromium | Yapıştırma sürükle-bırak ve form gönderimlerini yakalayıp tarayıcı içi uyarı/engelleme arayüzü sunan tamamlayıcı modül |
| Cihaz İçi Denetim Motoru | İşletim Sistemi Katmanı | Tarayıcı dışındaki masaüstü uygulamaları IDE'ler ve terminal araçları için sistem genelinde sıfır-sızıntılı denetim kapısı |
3Gizlilik & Sıfır Veri Sızıntısı (Zero-Exfiltration) Mimarisi
Opsiton, katı bir Sıfır Veri Sızıntısı (Zero-Data-Exfiltration) modeli üzerine inşa edilmiştir. Hassas dosyalarınız, gizli istemleriniz (prompts) ve özel müşteri kayıtlarınız asla yerel cihazdan Opsiton bulut sunucularına iletilmez.
- Cihaz Üzerinde Denetim: Tüm deterministik desen eşleştirmeleri, algoritmik sağlama doğrulamaları, cihaz içi OCR ayrıştırmaları ve geniş bağlamlı NER model değerlendirmeleri %100 yerel olarak cihazın CPU/GPU'sunda çalışır
- Arındırılmış Olay Telemetrisi: Bir politika ihlali gerçekleştiğinde Opsiton yalnızca arındırılmış meta verileri iletir: kural adı, zaman damgası, etki alanı/uygulama adı, önem derecesi ve maskelenmiş kırpıntı ile SHA-256 içerik özeti
- Sıfır Düz Metin Depolama: Ne portal ne de Opsiton bulut veritabanları ham hassas veriyi asla teslim almaz veya depolamaz.
4Hata Güvenliği Mimarisi: Fail-Open ve Fail-Closed (REQ-PRX-001)
Bir kurumsal BT alıcısının ilk sorusu şudur: "Ajan çökerse ne olur?" Opsiton, REQ-PRX-001 hata güvenliği sözleşmesi altında çalışır. Dürüst sınır bir satış aracıdır: "Koruma yoksa çalışmaya devam et" ile "koruma yoksa hiç çalışma" arasındaki takasta kurumsal operasyonları aksatmayan birinci yol seçilmiştir.
Hedef ve Genel Trafik Ayrımı
| Trafik Kategorisi | Ajan Sağlıklı | Ajan Durdu / Bozuldu | Davranış Mantığı ve Zorlama |
|---|---|---|---|
| Yöneticinin Tanımladığı Risk Hedefleri (ChatGPT Claude Gemini vb.) | Cihaz İçi Sıfır-Sızıntılı Denetim ve Politika Uygulama | Fail-Closed (Derhal Kesilir) | Denetim motoru yokken kritik kurumsal verinin dışarı çıkmasını engeller |
| Genel İş Trafiği ve Risksiz Web Siteleri | Denetimli veya Doğrudan Rota | Fail-Open (Açık Kalır) | Kurumsal kesintiyi önler; sağlıksız ajan bir BT olayıdır şirket kesintisi değil |
| Doğrudan Muafiyet ve İşletim Sistemi Altyapısı | Doğrudan Bypass Hattı | Fail-Open (Açık Kalır) | İşletim sistemi güncellemeleri Apple APNs ve MDM komutlarının kesintisiz sürmesini sağlar |
Sektör Normu ve Canlı Doğrulama
- Sektör Normu: Rakiplerin varsayılanı da fail-open'dır — kurumsal DLP normudur (Forcepoint "no policies are enforced", GlobalProtect varsayılan fail-open). Uç nokta ajanı tüm interneti kilitleyen tek hata noktası olmamalıdır.
- Canlı Uç Nokta Doğrulaması: Gerçek Chrome ve Safari ile test edildi: Ajan durdurulduğunda chatgpt.com anında kesildi (fail-closed), example.com ve kurumsal sayfalar kesintisiz açıldı (fail-open).
- Otomatik BT Görünürlüğü: Ajan durduğunda veya politika senkronizasyonu koptuğunda merkezi portala degraded durumu bildirilir ve kullanıcıyı kilitlemeden BT tanılaması tetiklenir.
5Kullanıcı Rolleri & Erişim Yönetimi (RBAC)
Tenant Portala erişim rol tabanlı erişim kontrolü (RBAC) ile yönetilir:
| Rol | Yetkiler |
|---|---|
| Viewer | Güvenlik olaylarını incidentları aktif cihazları politikaları ve raporları salt okunur görüntüler |
| User | Görüntüleme yetkilerine ve kendi durumunu kontrol etme haklarına sahip standart çalışan erişimi |
| Tenant Admin | Tam yönetim yetkisi: politika oluşturma/düzenleme kullanıcı davet etme API anahtarı üretme ajan dağıtımı ve abonelik yönetimi |
6Kuruluş Kurulumu & Hızlı Başlangıç
Adım 1: Kuruluşunuzu Kaydedin
Opsiton Tenant Portala Giriş Yap / Başlayın üzerinden gidin; adınızı, kuruluş unvanınızı, kurumsal e-posta adresinizi ve güvenli şifrenizi girerek kaydolun.
Adım 2: Hızlı Kurulum Adımları
- 1Doğrulanmış uyumluluk şablonlarından (Ödeme Kartı Sağlama Doğrulaması, TCKN, Yapay Zeka Platformu vb.) ilk politikanızı oluşturun
- 2Agent Deployment sayfasından filonuza özel Kayıt Tokenını (Enrollment Token) alın
- 3Opsiton Ajanını MSI/PKG veya MDM profilleri ile kurun, Chrome/Edge eklentisini zorunlu kılın
- 4Dashboard üzerinde uç noktaların canlı bağlantısını doğrulayın
7Güvenlik Operasyonları Paneli & Skor
Dashboard, oturum açtıktan sonra tüm kuruluşunuz genelinde anlık durumsal farkındalık sağlayan ana genel bakış ekranıdır.
Güvenlik Duruşu Skoru
Filo güvenlik sağlığını derecelendiren 0-100 arası dinamik bir skordur. Ele alınmamış yüksek önem seviyeli olaylar ve açık incidentlar skoru düşürür; vakalar incelenip çözüldükçe skor yeniden yükselir.
Canlı KPI Kartları
| Kart | Gösterilen Metrikler |
|---|---|
| Portal Kullanıcıları | Tenant Portala erişimi olan aktif güvenlik ekibi üyeleri |
| Uygulama Kullanıcıları | Kayıtlı toplam uç nokta cihazı ve gerçek zamanlı çevrimiçi sayısı |
| Aktif Politikalar | Etkin DLP, Yapay Zeka ve Tehdit URL kurallarının toplam sayısı |
| 24s Olayları | Son 24 saat içinde kaydedilen toplam güvenlik ihlali ve denetim sayısı |
| Açık Incidentlar | İnceleme ve müdahale bekleyen çözülmemiş güvenlik vakaları |

8Politika Yönetimi & Uygulama Aksiyonları
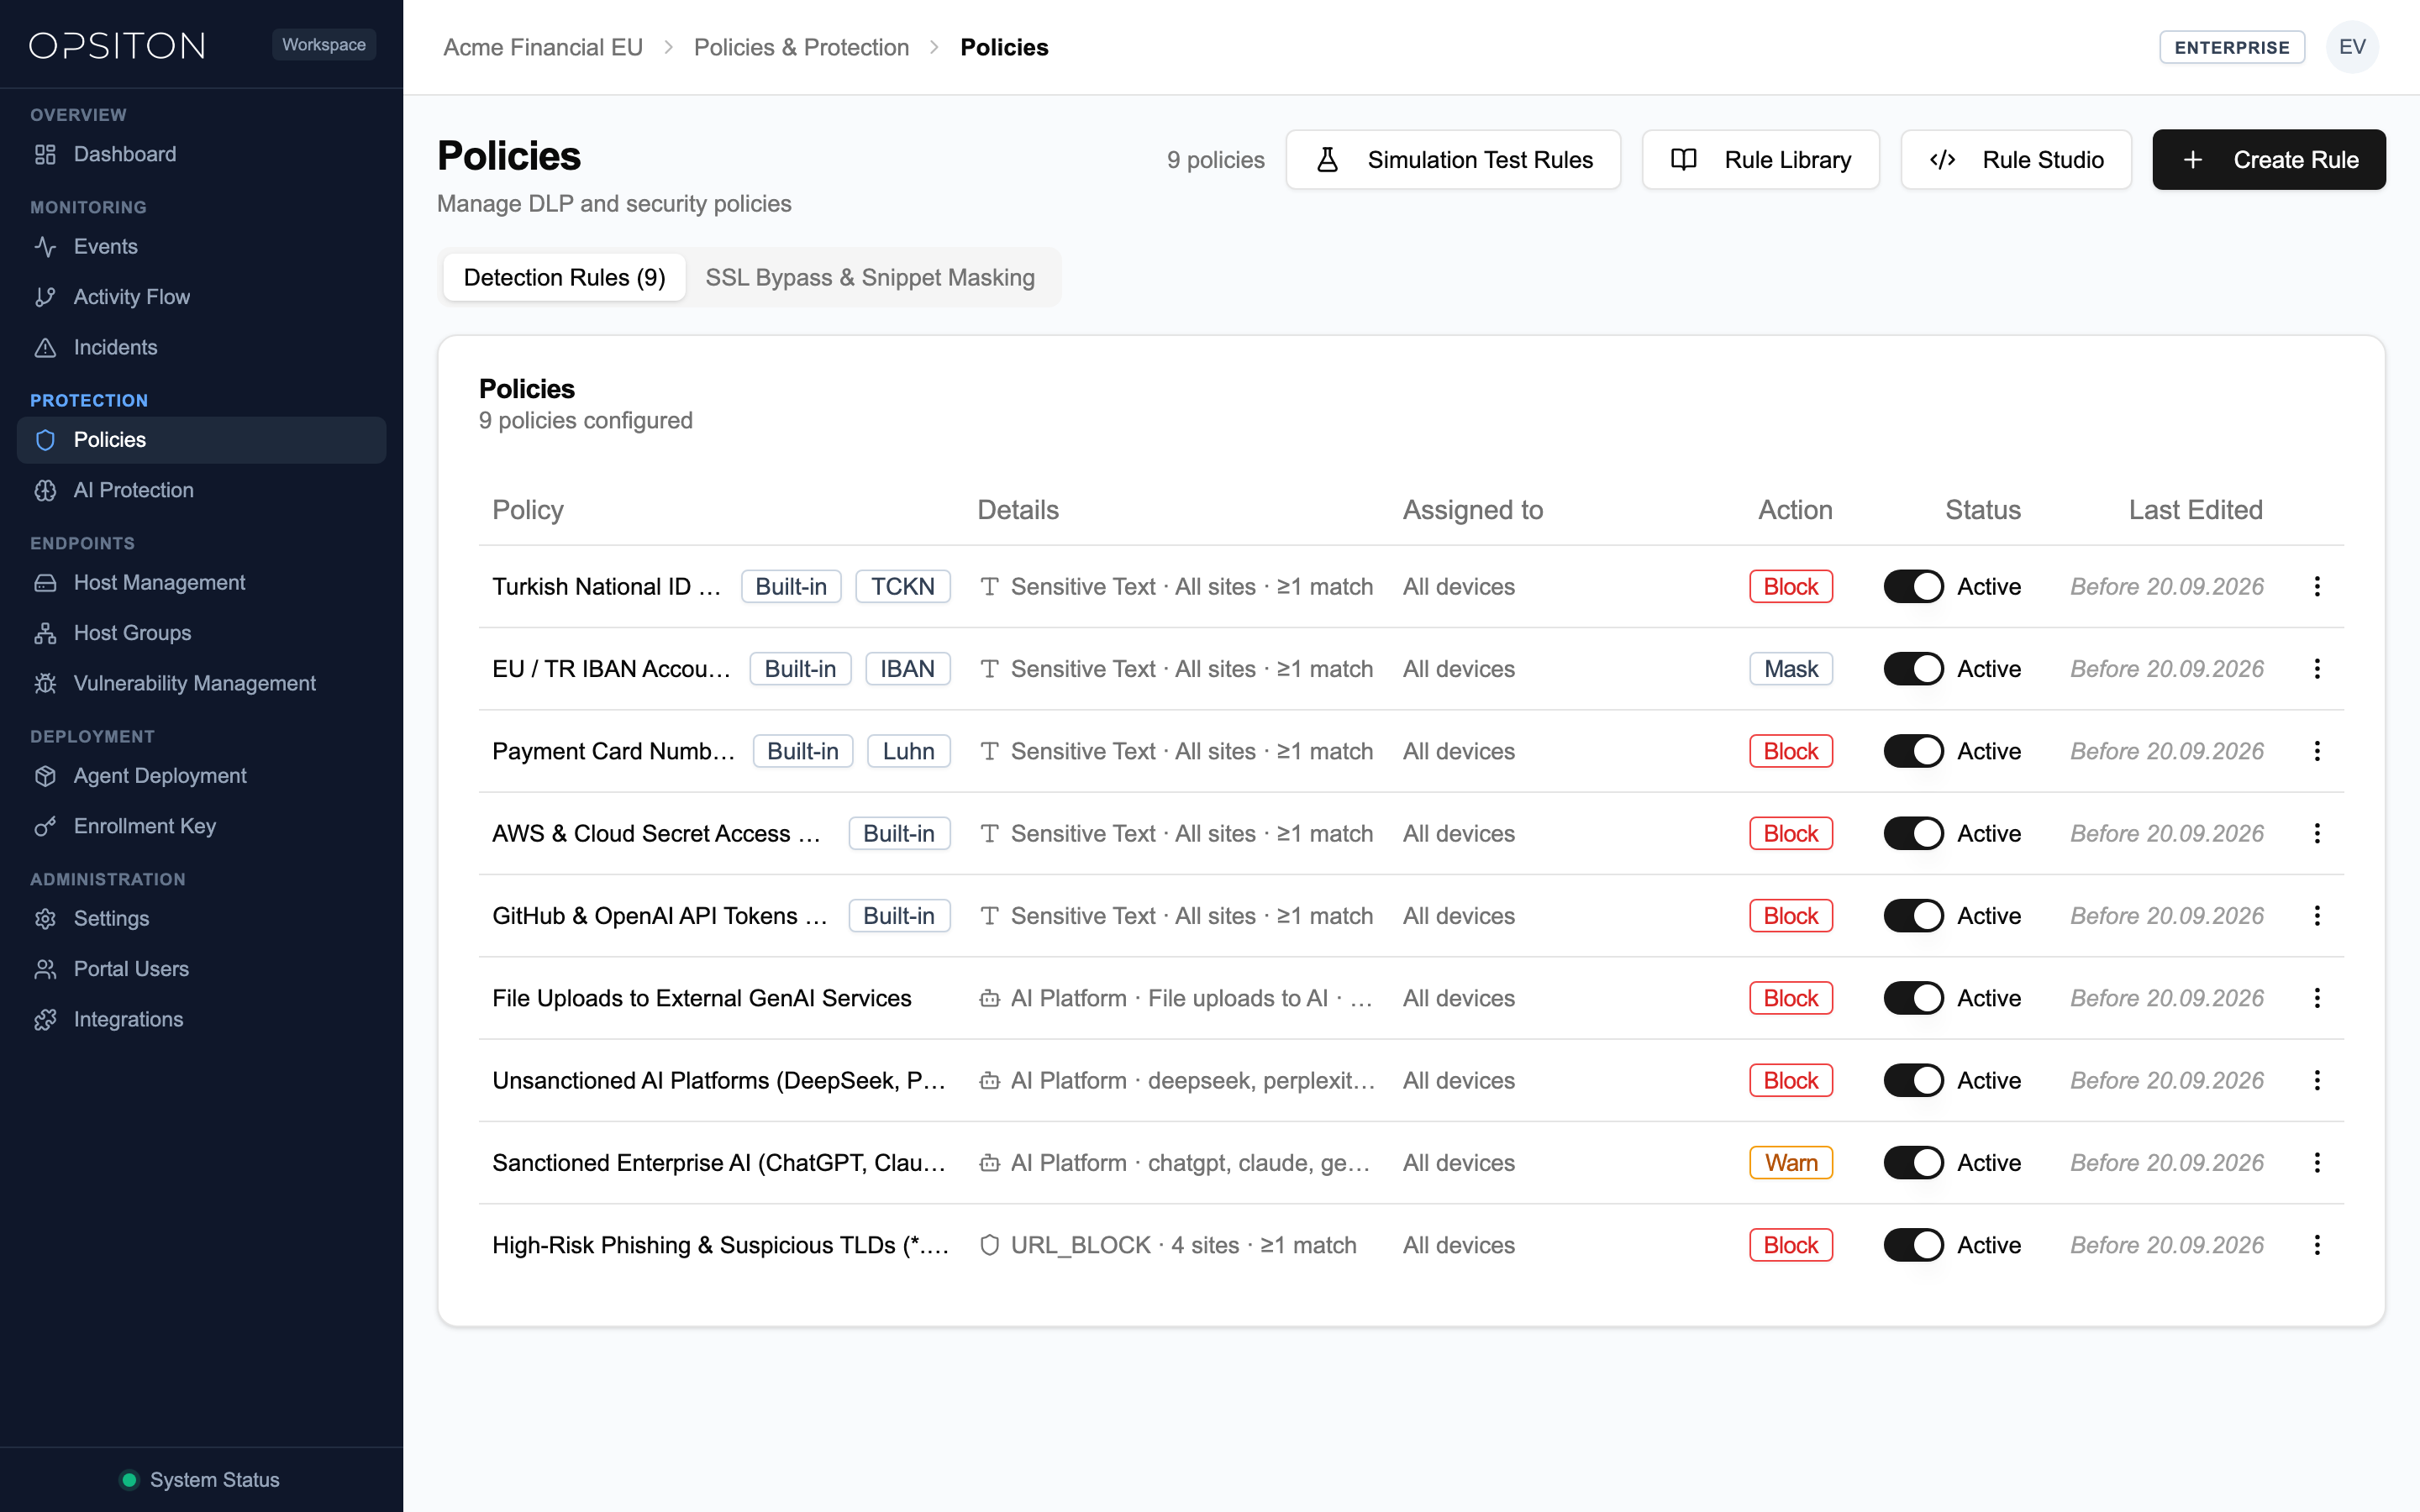
Politikalar, çalışanlar hassas verilerle işlem yaptığında hangi veri desenlerinin yakalanacağını ve hangi güvenlik aksiyonunun alınacağını belirler.
Uygulama Aksiyonları
| Aksiyon | Kullanıcı Deneyimi & Sistem Davranışı |
|---|---|
| Block | Veri transferini anında durdurur. İhlal gerekçesini açıklayan anlık tam ekran veya açılır bildirim sunar. |
| Warn | Risk detaylarını açıklayan etkileşimli bir uyarı penceresi açar. Kullanıcı iş gerekçesi belirterek devam edebilir veya işlemi iptal eder. |
| Log | İşlemi kullanıcının akışını kesmeden sessizce onaylar; güvenlik analizi için portala denetim kaydı düşer. |
| Mask (Enterprise) | Korunan yapay zeka platformlarında hassas verileri iletimden önce indeksli oturum jetonlarıyla (ör. [TCKN_1]) değiştirir ve opsiyonel olarak AI yanıt akışında yerel olarak geri çözer. |
Dahili Kural Şablonları
- Ödeme Kartları (Algoritmik sağlama doğrulaması)
- T.C. Kimlik No ve Ulusal Kimlikler (Matematiksel sağlama doğrulaması)
- Türkiye ve Küresel IBAN (Algoritmik banka hesap doğrulaması)
- Kurumsal Cep ve Sabit Telefon Numaraları
- E-posta Adresleri & Yüksek Entropili Sır / API Anahtarı Desenleri
- GDPR, KVKK, HIPAA ve PCI-DSS Uyumluluk Çerçeveleri
9Politika Türleri & Tespit Motorları
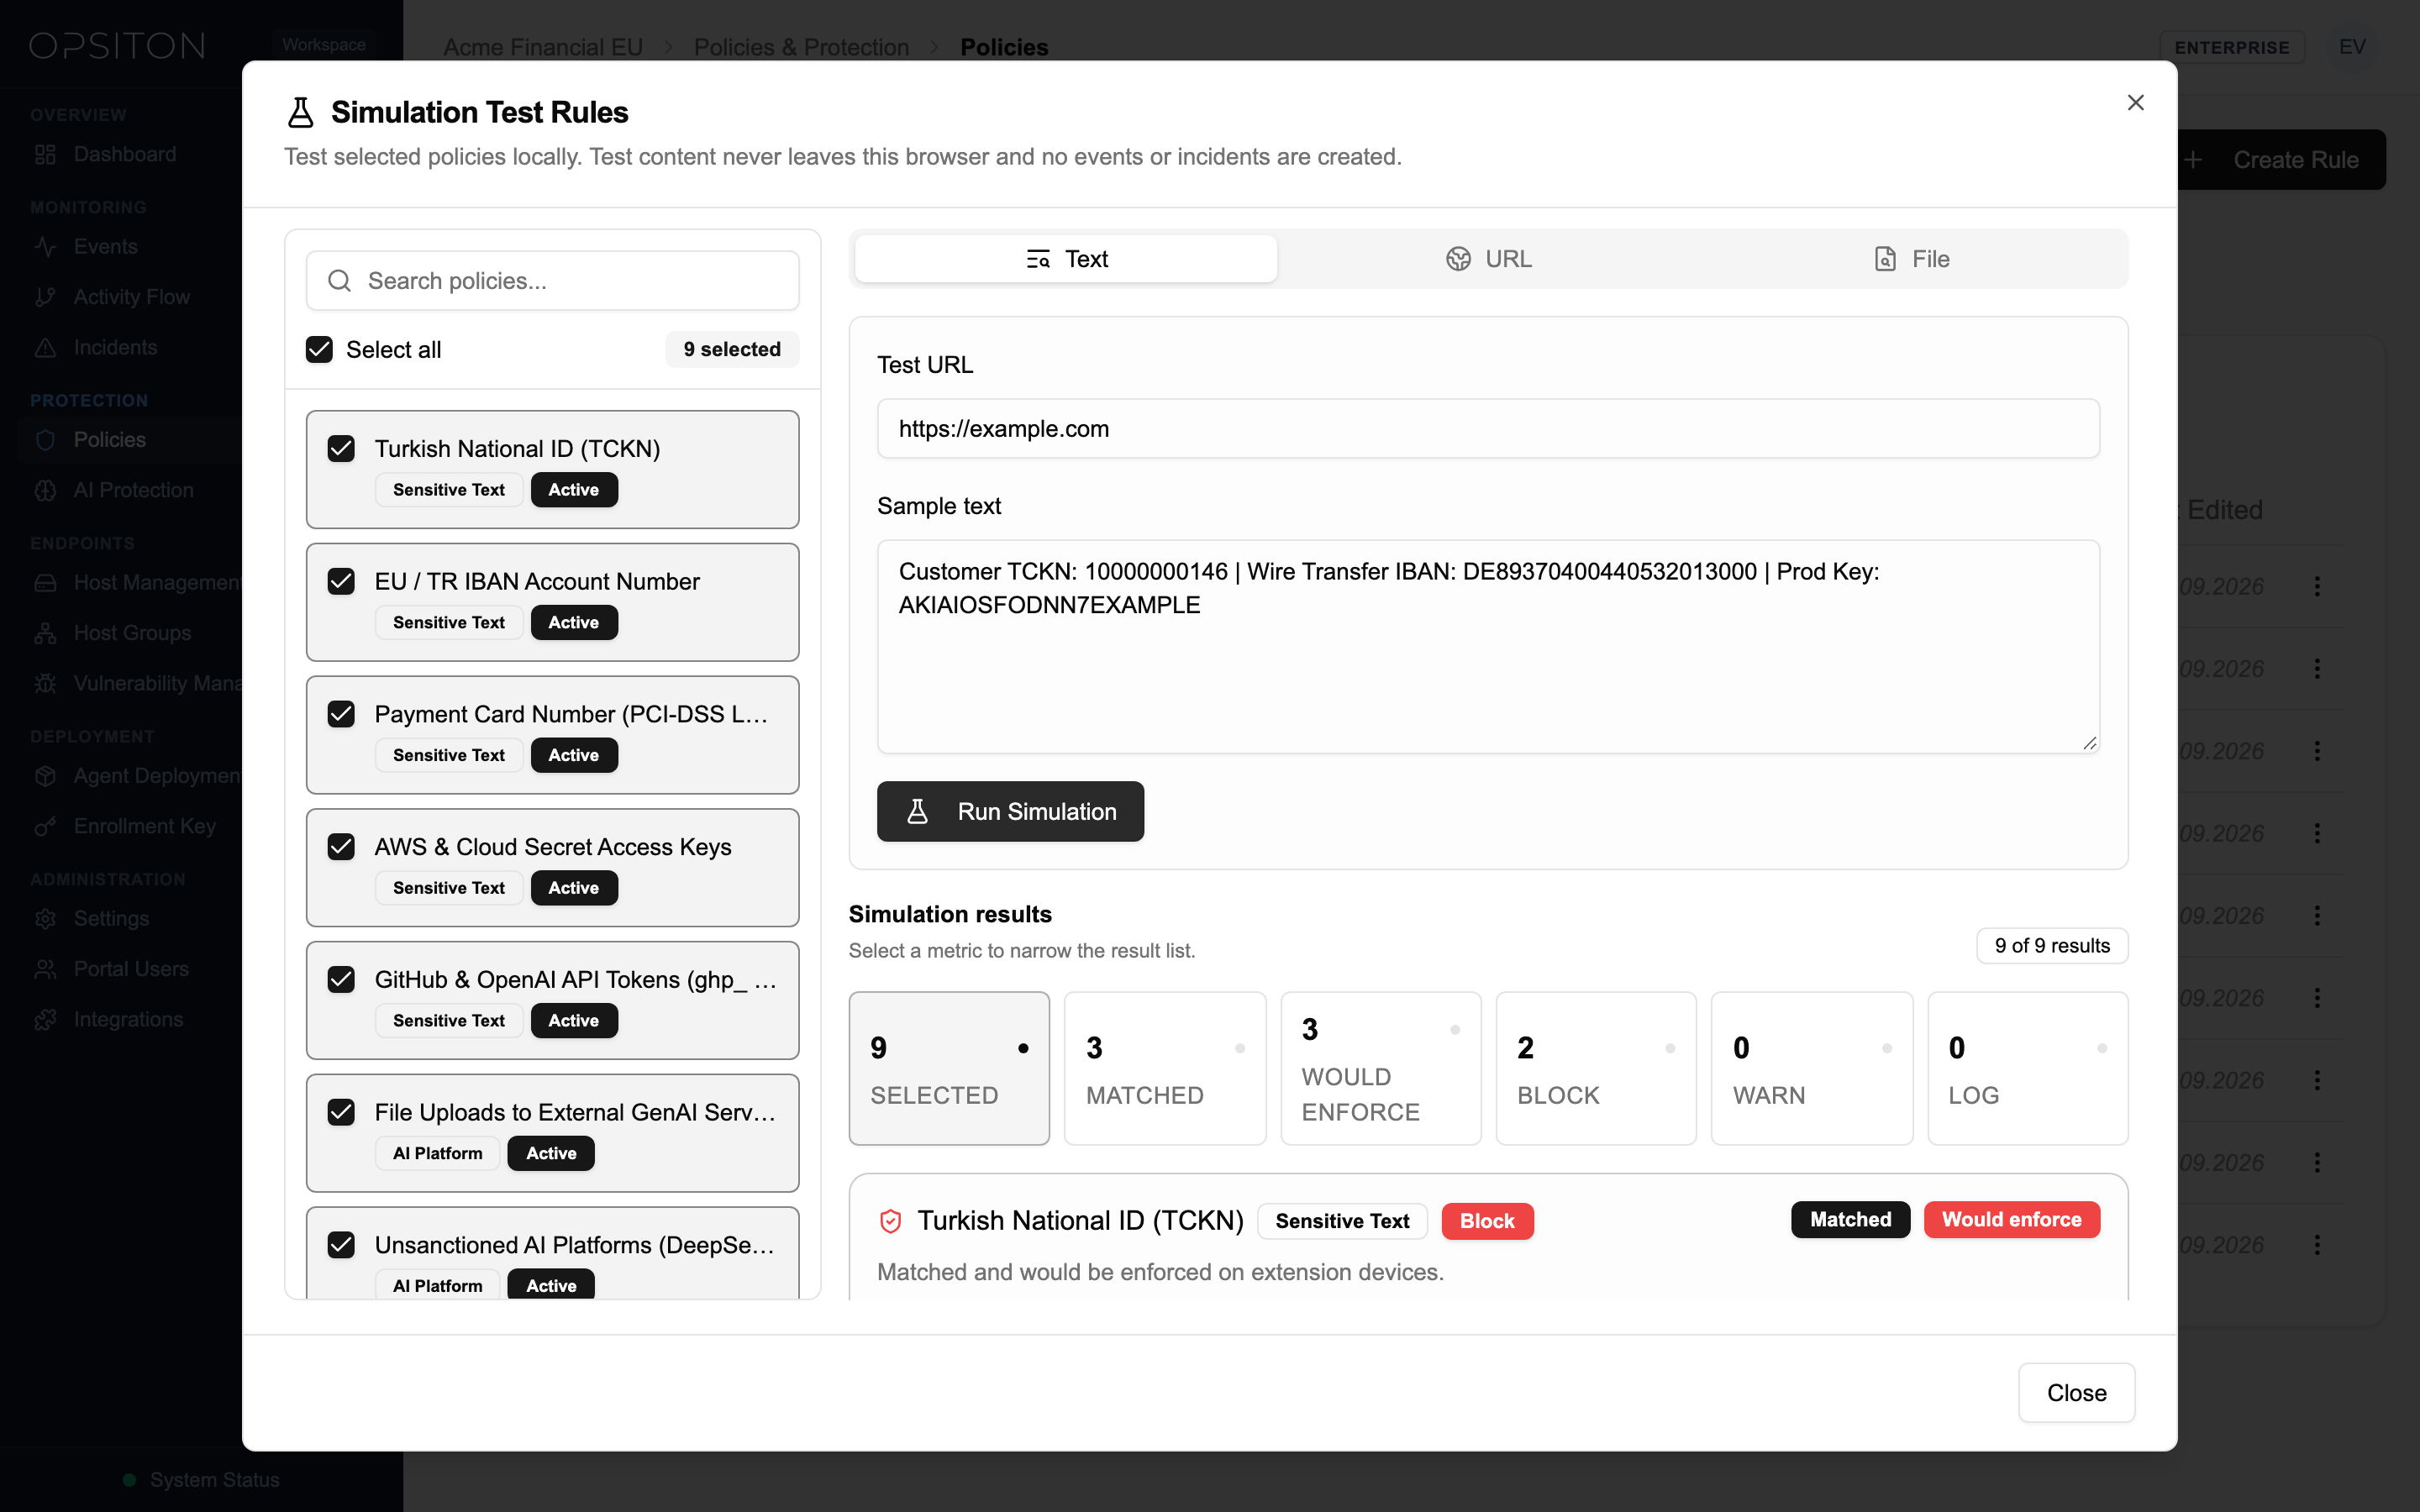
Opsiton, yanlış alarmları (false positive) önlemek ve yüksek doğruluk sağlamak üzere yedi özel denetim motoru içerir:
| Politika Türü | Motor Açıklaması | Örnek Kullanım Senaryosu |
|---|---|---|
| DLP_TEXT | Deterministik desen ve yüksek entropili sır eşleştirme | Gizli proje kod adları API anahtarları dahili linkler |
| CHECKSUM | Yapılandırılmış kimlikler için matematiksel sağlama doğrulaması | Kredi Kartı numaraları (Visa/Mastercard/Amex) IBAN ve TCKN |
| DLP_FILE | Dosya üstverisi uzantı ve MIME türü denetimi | Kaynak kod arşivleri veya veritabanı yedeklerinin engellenmesi |
| DLP_FILE_CONTENT | Derin belge ayrıştırma ve cihaz içi OCR | PDF DOCX ve taranmış fatura görsellerinden metin çıkarma |
| AI_PLATFORM | 40+ AI aracında ağ kontrolü ve 6 büyük GenAI web servisi için derin DOM adaptörü | ChatGPT/Claude üzerine yapıştırılan kodları ve istemleri denetleme |
| NER | Geniş bağlamlı derin öğrenme Varlık İsmi Tanıma (NER) motoru | Yapılandırılmamış kişi isimleri müşteri kimlikleri ve adresleri anlama |
| THREAT_URL | Alan adı itibarı ve tehdit istihbaratı doğrulaması | Bilinen kimlik avı (phishing) ve zararlı sitelerin engellenmesi |
10Filo Dağıtımı & Kurumsal MDM Entegrasyonu
Opsiton'u tercih ettiğiniz uç nokta yönetim çözümüyle (Jamf, Kandji, Microsoft Intune veya Active Directory GPO) binlerce kurumsal iş istasyonuna sessizce dağıtın.
macOS Kurumsal MDM Dağıtımı (.pkg & Konfigürasyon Profilleri)
Kullanıcıya hiçbir onay penceresi çıkartmadan sıfır-dokunuşlu (zero-touch) kurulum yapmak için doğrulanmış Tenant Portal > Agent Deployment ekranından kuruluşunuza özel imzalı .pkg paketini ve hazır MDM profillerini (System Network Extension, içerik filtresi, TCC izinleri ve yerel Root CA) indirin.
Windows Sessiz & Otomatik Dağıtım (.msi / Intune / GPO)
İmzalı Windows MSI paketini Microsoft Intune, SCCM veya Active Directory GPO üzerinden Agent Deployment ekranındaki Kayıt Anahtarı (Enrollment Token) ile sessizce dağıtın.
Tamamlayıcı Tarayıcı Eklentisini Zorunlu Kılma (Chrome & Edge)
Çalışanların tamamlayıcı tarayıcı eklentisini kaldıramaması için Intune, Jamf veya GPO üzerinden standart ExtensionInstallForcelist politikasını portaldaki eklenti kimliğiyle uygulayın.
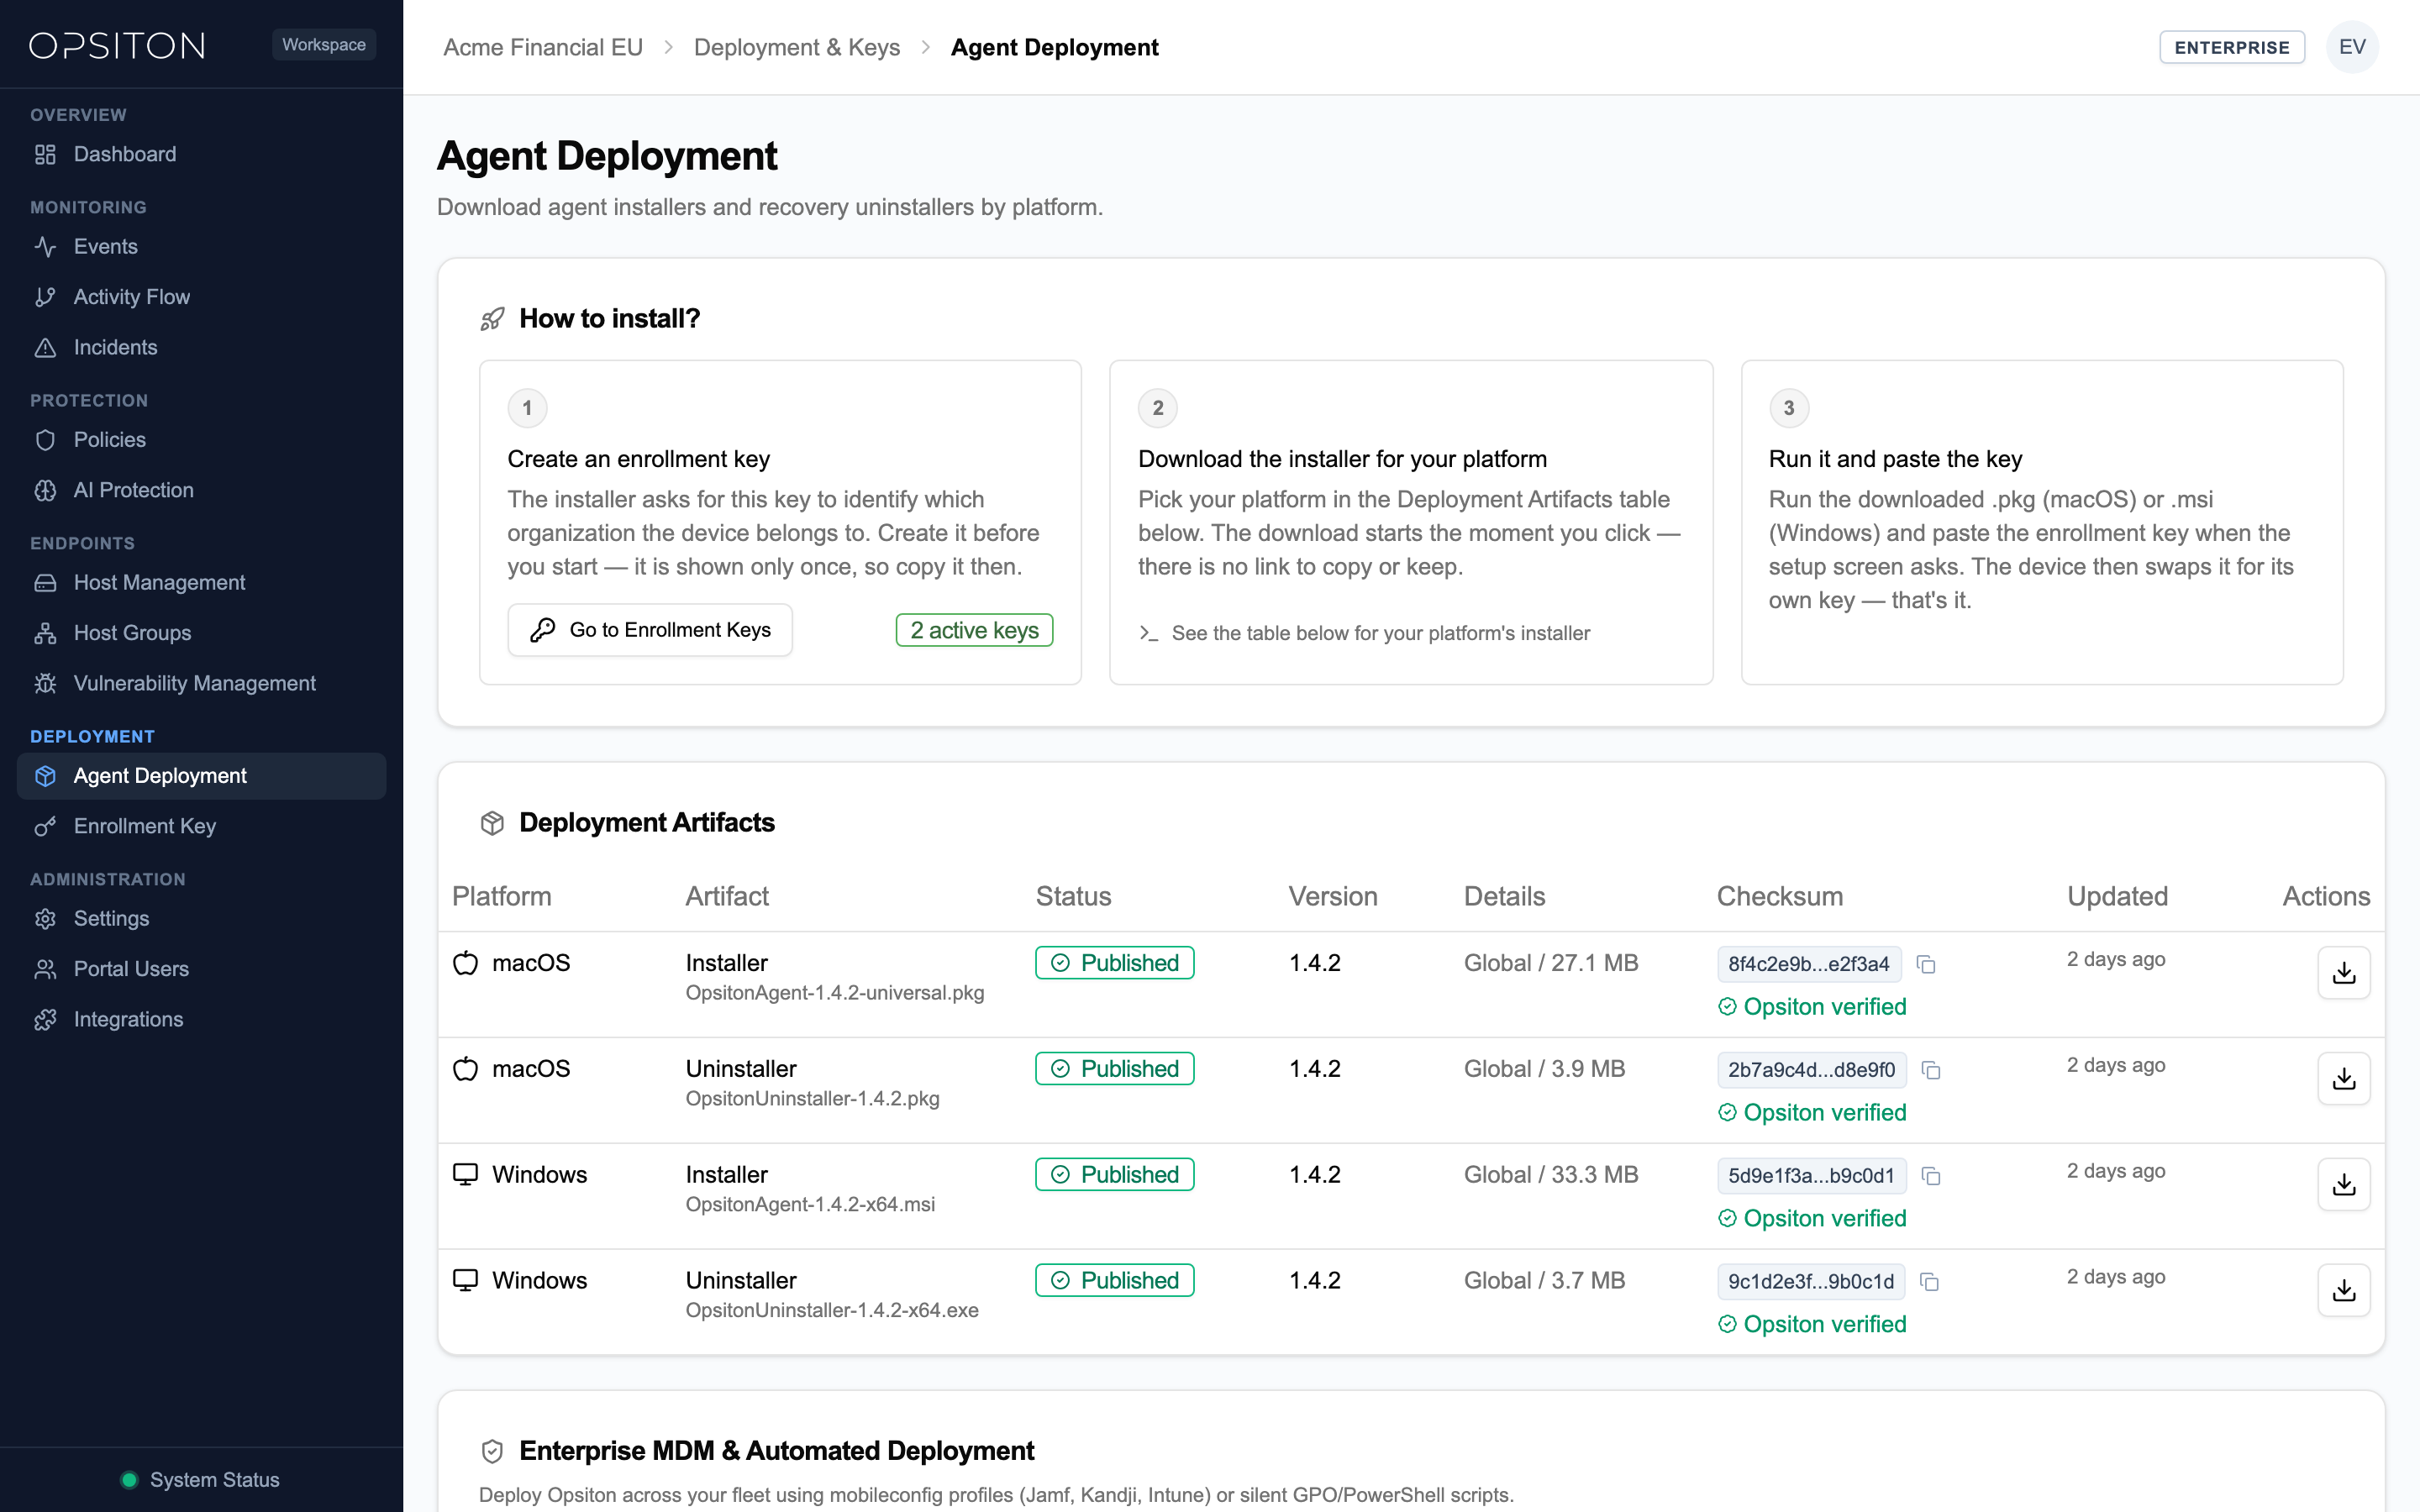
11Sıfır-Dokunuşlu MDM & EDR / Antivirüs Birlikte Çalışabilirliği
Opsiton, kurumsal EDR/Antivirüs ajanlarıyla (CrowdStrike Falcon, SentinelOne, Microsoft Defender for Endpoint ve Sophos) işletim sistemi parola pencereleri veya TLS çift denetim çakışmaları olmadan birlikte çalışacak şekilde tasarlanmıştır.
- Sıfır-Dokunuşlu macOS Hazırlığı: Tenant Portal içerisindeki hazır MDM profilleri System Network Extension, TCC gizlilik izinleri ve yerel Root CA güvenini önceden yetkilendirir; son kullanıcıya etkileşimli Keychain penceresi çıkmaz
- EDR İstisna Matrisi: İmzalı binary dizinleri, sertifika depoları ve yerel denetim kanalı istisnaları güvenlik gereği yalnızca oturum açılmış Tenant Portal > Agent Deployment konsolunda sunulur
- Tek Geçişli TLS Denetimi: Yerel Opsiton denetim servisinin üçüncü parti EDR SSL/TLS şifre çözme işleminden muaf tutulması çift denetim kilitlenmelerini önler ve 15ms altı gecikmeyi korur
12Ekip Üyelerini Davet Etme
Güvenlik ekibi üyelerine Tenant Portal erişimi vermek için:
- 1Sol menüden Users sayfasına gidin
- 2Sağ üstteki Invite User butonuna tıklayın
- 3Kurumsal e-posta adresini girin
- 4Uygun rolü seçin: Viewer, User veya Tenant Admin
- 5Send Invite butonuna tıklayın
13Daveti Kabul Etme & Katılma
- 1E-posta kutunuza gelen Opsiton davet bağlantısına tıklayın
- 2Güvenli bir şifre belirleyin
- 3Şifrenizi onaylayıp kaydedin
- 4Yeni kimlik bilgilerinizle giriş yapın
- 5Atanan rolünüze uygun yetkilerle Dashboard ekranına yönlendirilin
14API Anahtarları & Yetkilendirme
API anahtarları uç nokta ajanlarının ve tarayıcı eklentilerinin kuruluşunuzla güvenli iletişim kurmasını sağlar.
- 1API Keys sayfasına gidin
- 2Create New Key butonuna tıklayın
- 3Açıklayıcı bir anahtar adı girin
- 4Oluştur butonuna tıklayın
- 5Üretilen tam anahtarı güvenli bir yere kopyalayın
sk_opsiton_{your-org-slug}_{random-characters}15Uç Nokta Ajanı & Tarayıcı Eklentisi Birlikteliği
Opsiton, sektörde benzersiz bir Ajan + Eklenti çift katmanlı çalışma modeline sahiptir:
| Katman | Çalıştığı Yer | Sorumluluk |
|---|---|---|
| Tarayıcı Eklentisi | Chrome / Edge / Brave / Chromium | İçerik gönderilmeden önce web sayfası DOM seviyesinde formları yapıştırmaları ve indirmeleri denetler; tarayıcı içi engelleme ekranları açar. |
| Yerel Uç Nokta Ajanı | İşletim Sistemi Arka Plan Servisi | İşletim sistemi ağ düzeyinde denetim çalıştırır, terminal ve masaüstü araçlarını denetler, OCR ve NER çıkarımlarını yürütür. |
Eklenti Ajanı Nasıl Algılar
Tarayıcı eklentisi izole yerel yönetim kanalı üzerinden düzenli olarak sağlık sorgusu atar. Ajan çalışıyorsa rozet "Protected" (Yeşil) durumuna geçer; ajan kapalıysa "Agent Offline" uyarısı verir.
16Güvenlik Olayları & Canlı Telemetri
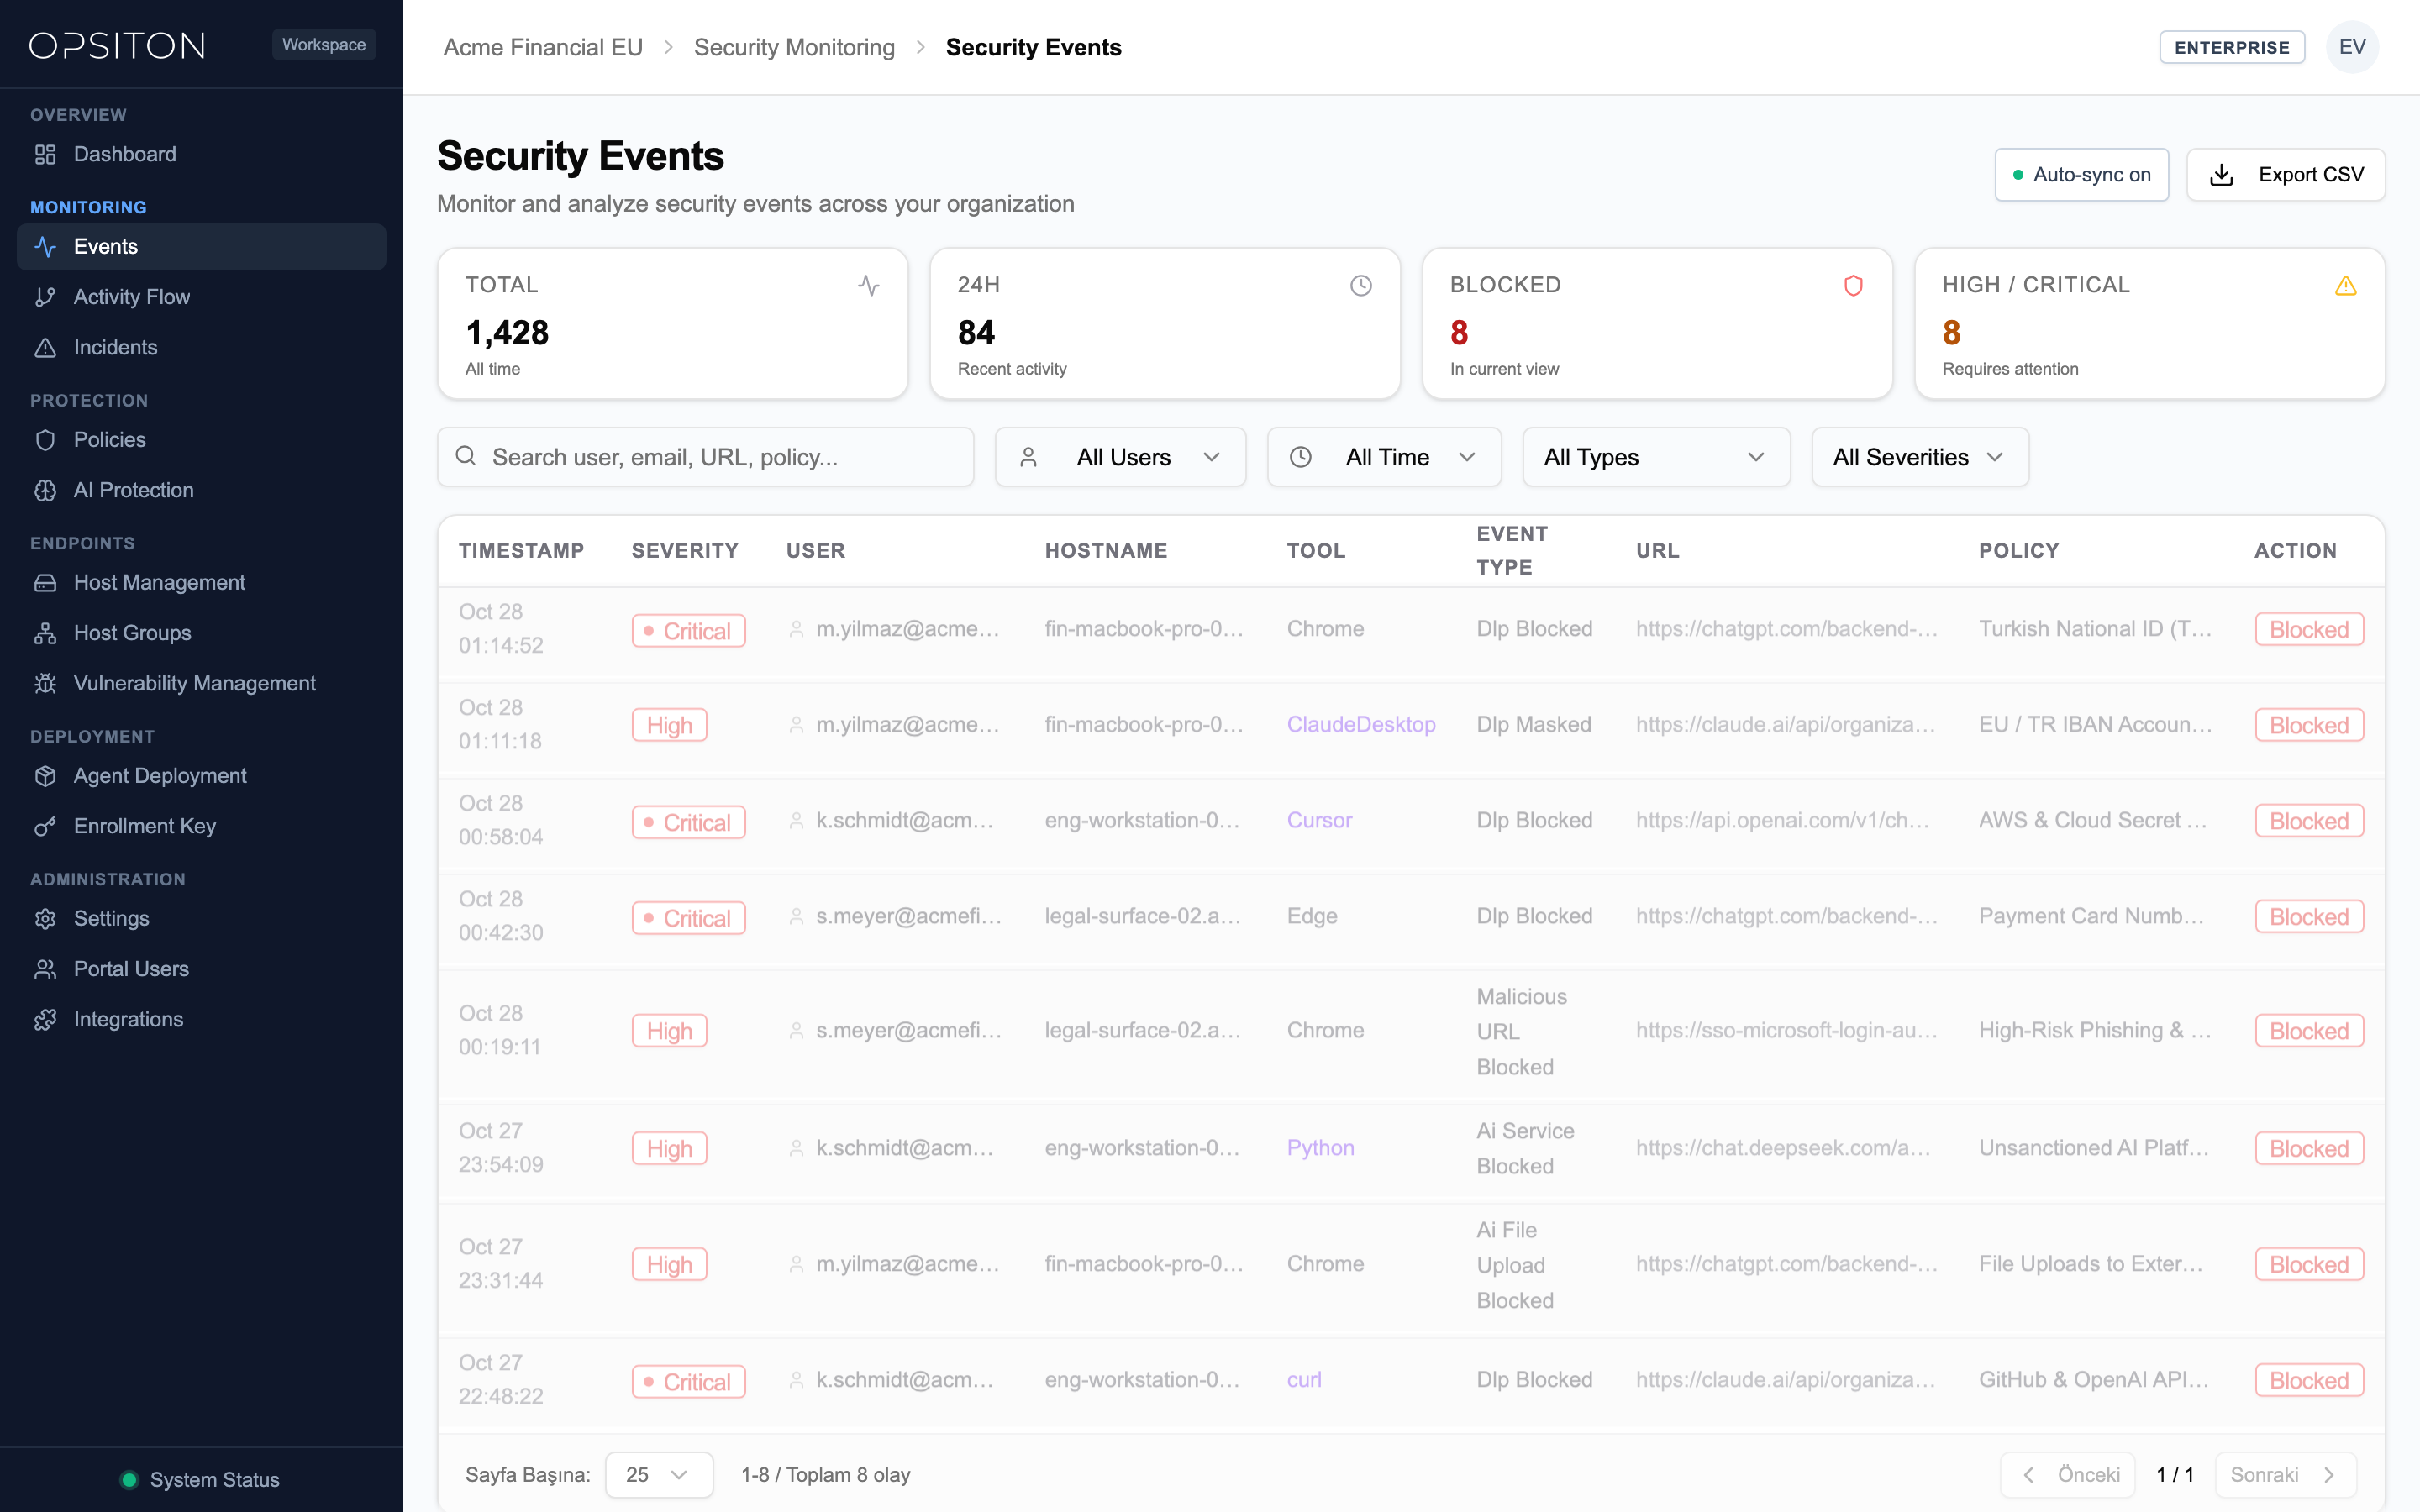
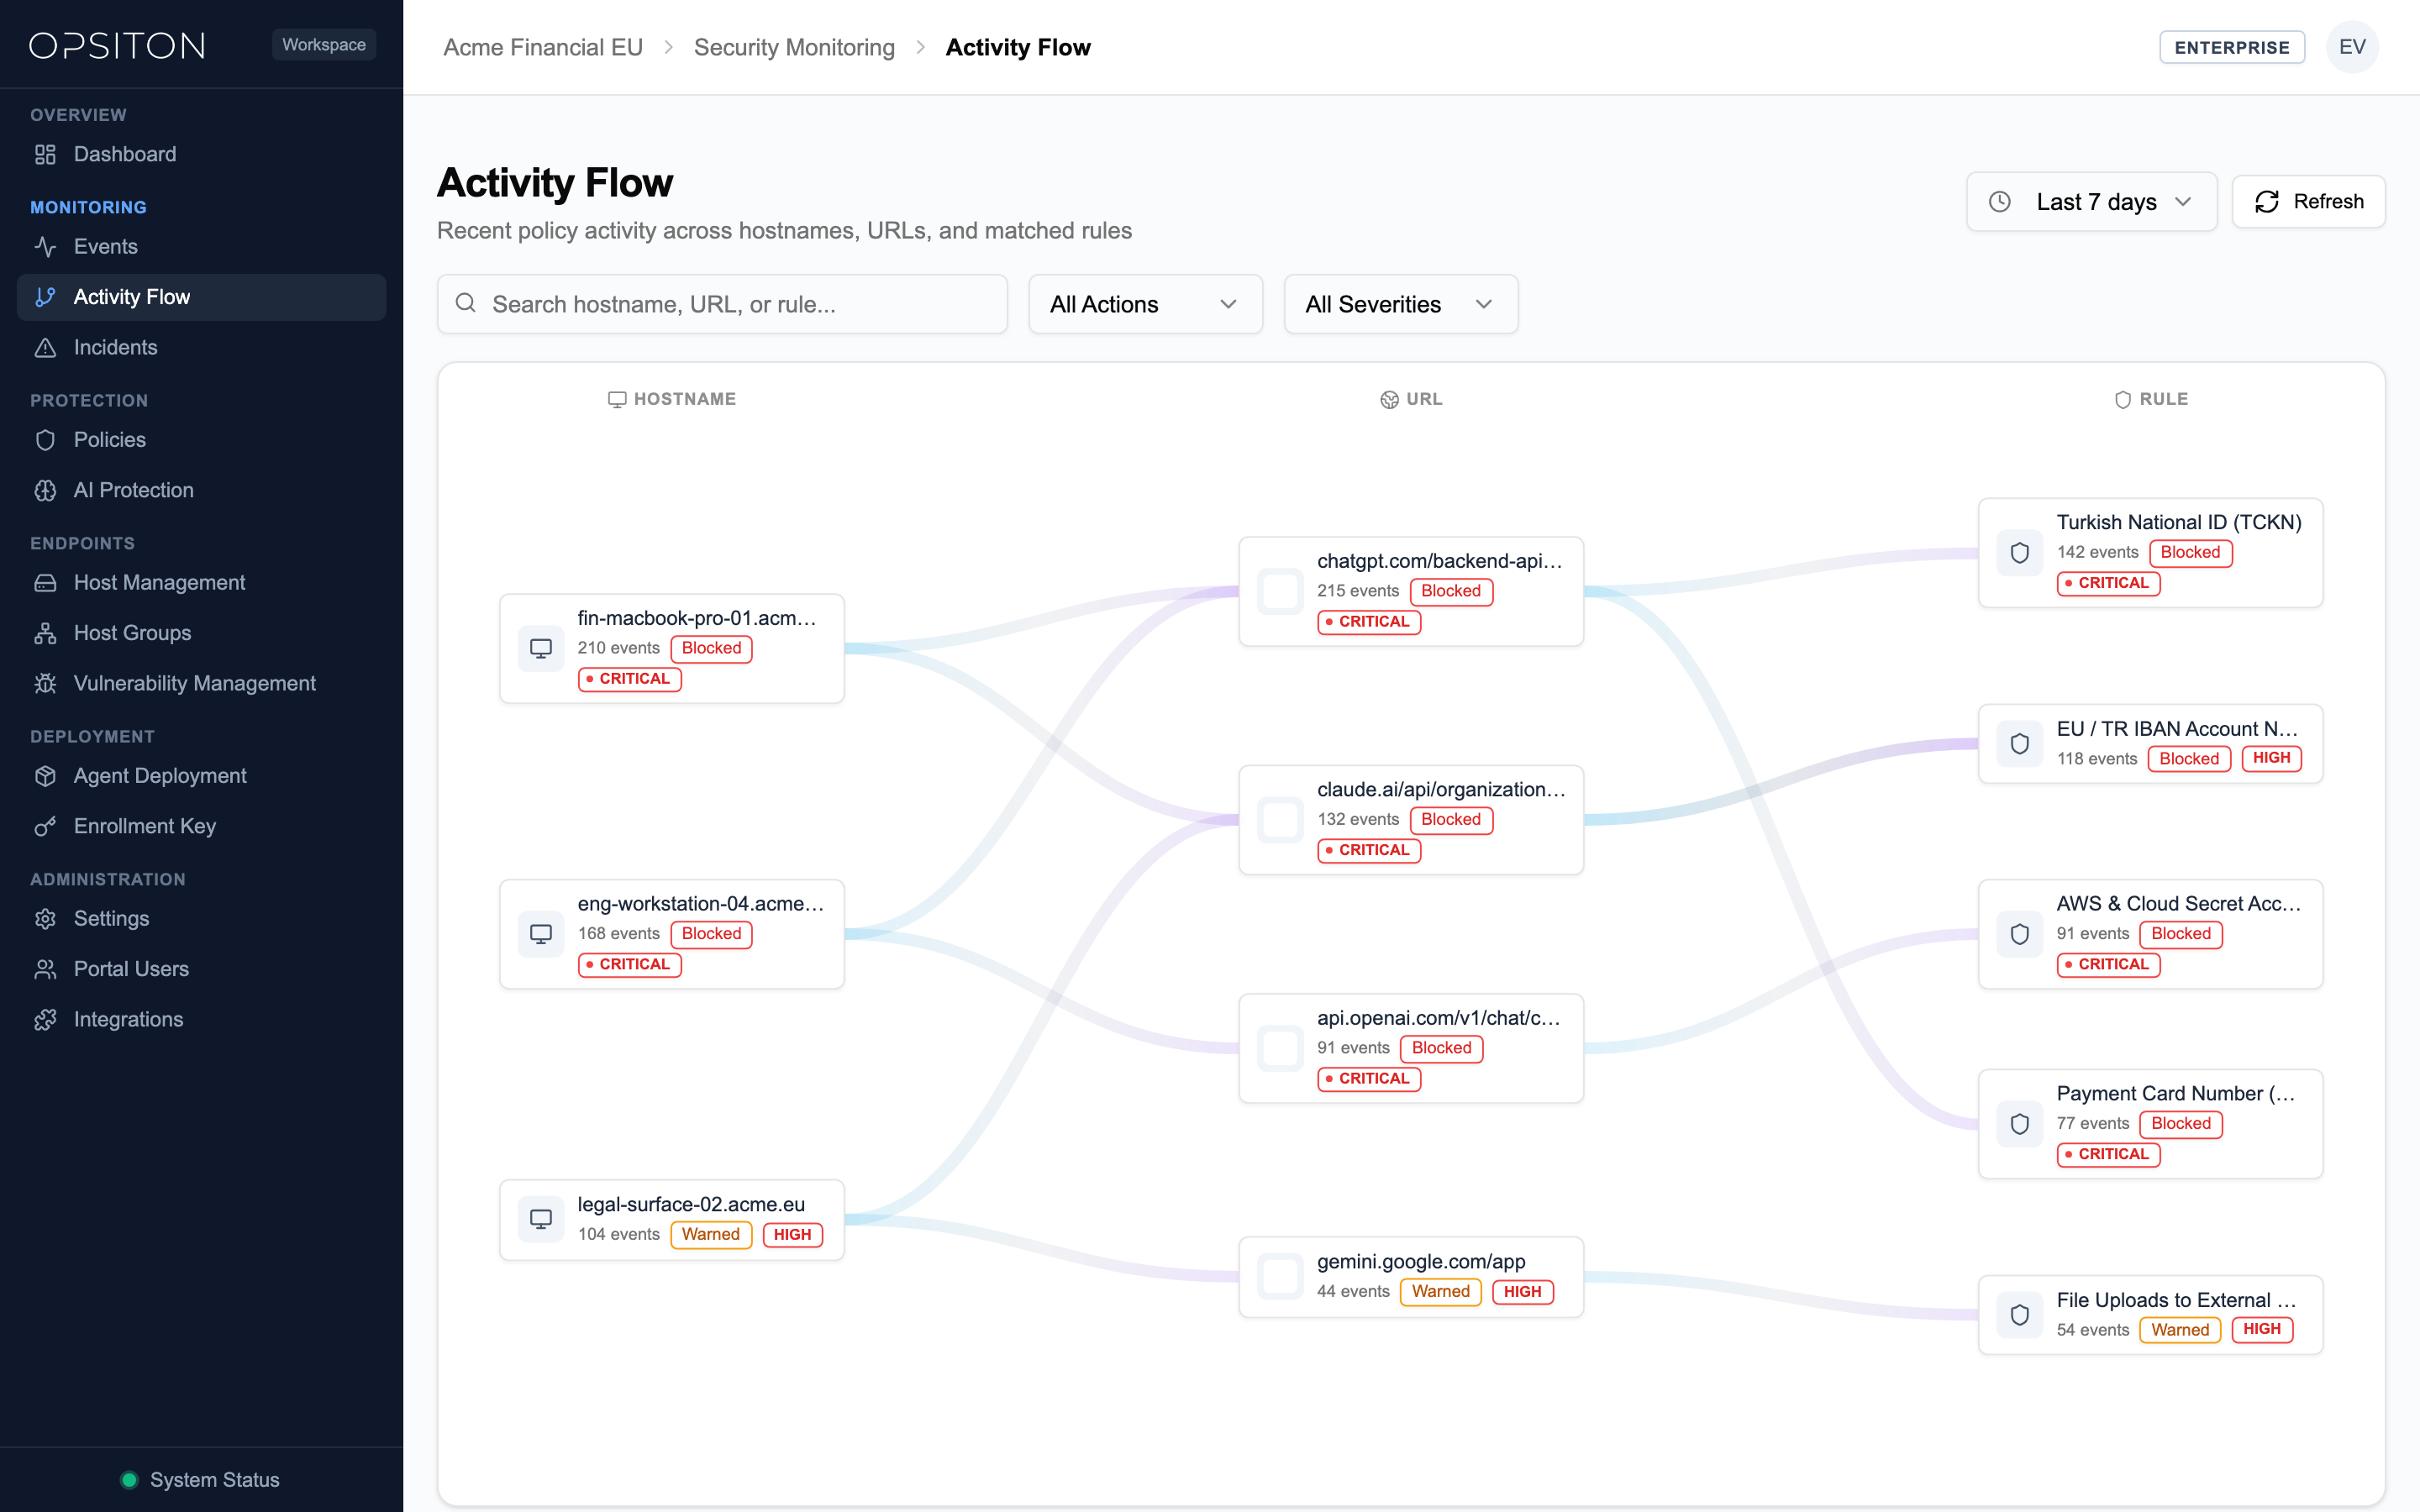
Events sayfası, kuruluşunuzdaki tüm cihazlardan toplanan kural tetiklenmelerini ve denetim kayıtlarını anlık olarak listeler.
| Alan | Açıklama |
|---|---|
| Tür (Type) | Tespit kategorisi: Text DLP, Checksum, File, AI Platform veya Threat URL |
| Kural Adı (Rule) | Tetiklenen güvenlik politikasının adı |
| Alan Adı / Uygulama | İhlalin gerçekleştiği web sitesi veya masaüstü yazılımı |
| Önem Derecesi | Critical, High, Medium veya Low |
| Uygulanan Aksiyon | Blocked (Engellendi), Warned (Uyarıldı), Logged (Kaydedildi) veya Masked (Maskelendi) |
| Kullanıcı & Cihaz | İhlali gerçekleştiren çalışan ve cihazın ana makine adı (hostname) |
| Zaman | Olayın gerçekleştiği yerel ve UTC zaman damgası |
17Olay İnceleme & Müdahale Yönetimi
Incidentlar; resmi soruşturma, müdahale ve uyumluluk dokümantasyonu gerektiren yüksek öncelikli güvenlik vakalarıdır.
| Yaşam Döngüsü Durumu | Tanım |
|---|---|
| Open | Yeni açılmış, önceliklendirme ve uzman ataması bekleyen vaka |
| Investigating | Atanan güvenlik analisti vakanın kök nedenini ve riskini aktif olarak araştırmaktadır |
| Resolved | Gerekli önleyici adımlar atılmış, risk bertaraf edilmiş ve çözüm notları eklenmiştir |
| Closed | Resmi olarak onaylanmış ve denetim uyumluluğu için arşivlenmiş dosya |
18Aktif Uç Noktalar & Filo Envanteri
Active Users sayfası kuruluşunuza kayıtlı tüm uç noktaların canlı donanım ve yazılım envanterini sunar.
| Envanter Alanı | Açıklama |
|---|---|
| Hostname | Cihazın ağ adı ve makine kimliği |
| İşletim Sistemi | macOS (Apple Silicon / Intel) veya Windows (10 / 11 / Server) |
| Durum | Online (bağlı ve etkin) veya Offline |
| Ajan Sürümü | Cihazda çalışan yerel sistem servisinin versiyonu |
| Eklenti Sürümü | Tarayıcıda kurulu olan Opsiton eklentisinin versiyonu |
| Sağlık & Koruma | Gerçek zamanlı durum: Korumalı (Protected), Uyarı (Warning) veya Duraklatıldı |
| Son Görülme | Cihazdan alınan en son telemetri / heartbeat zamanı |
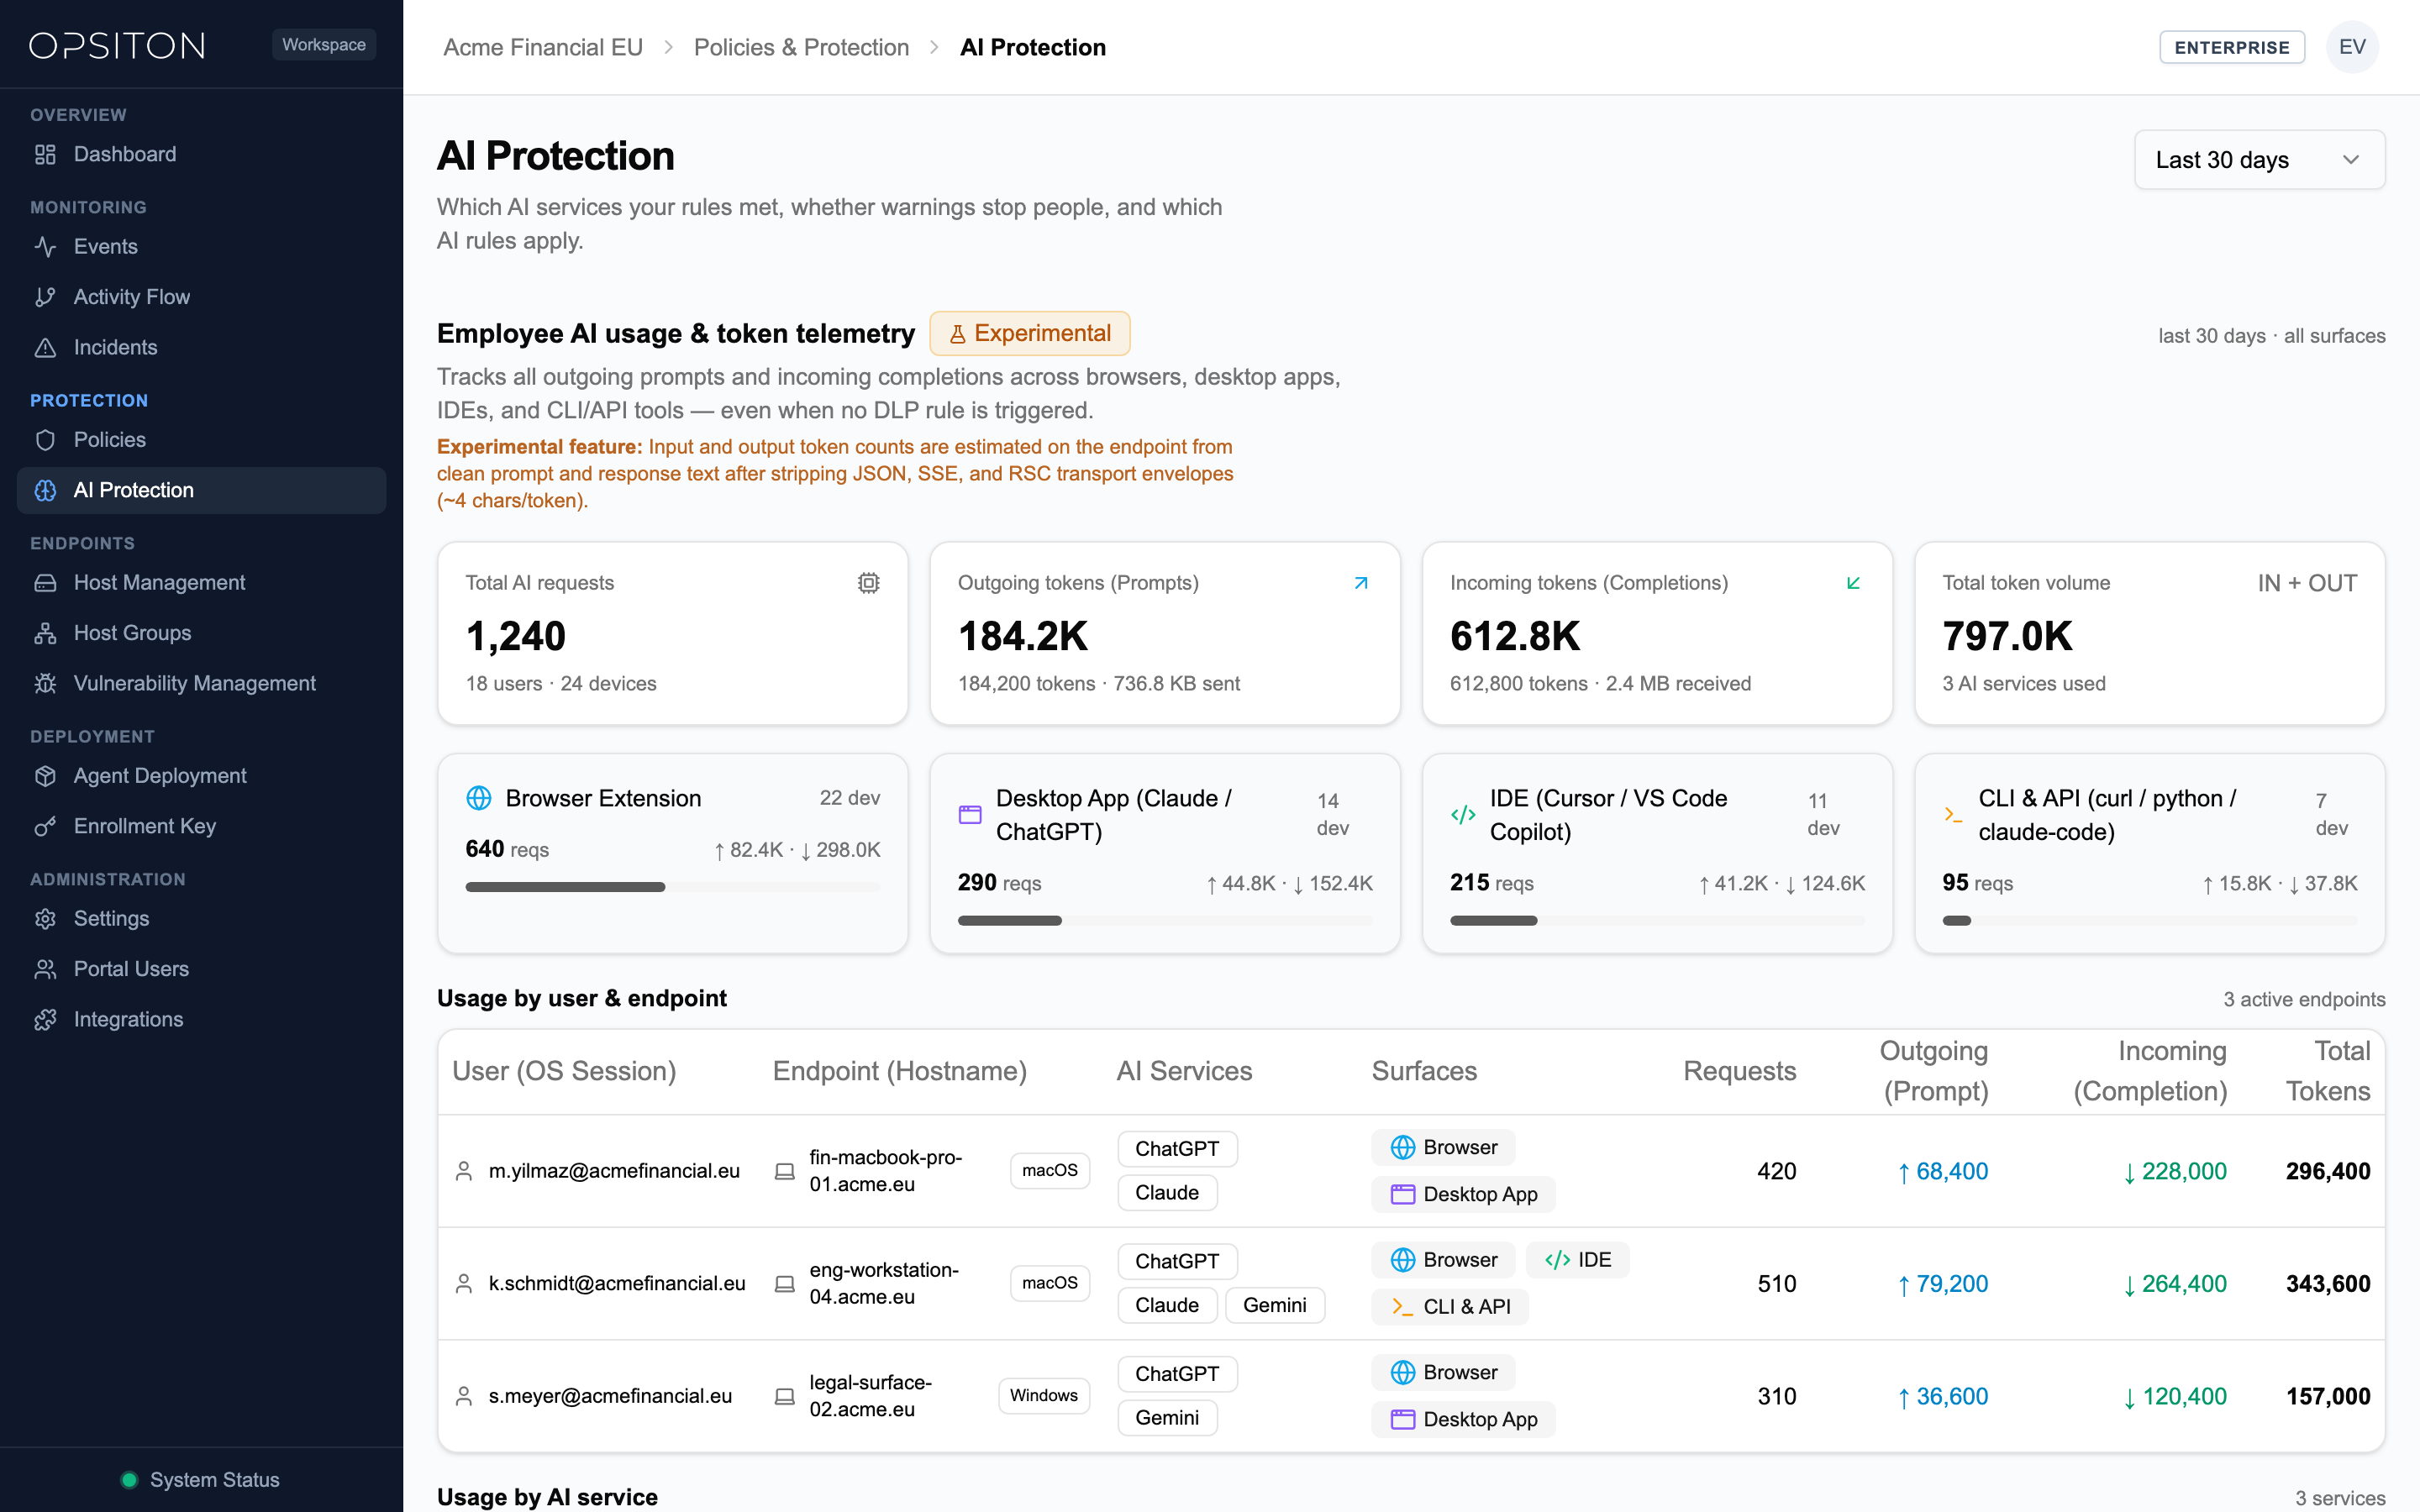
19Üretken Yapay Zeka (GenAI) Platform Koruması
Opsiton, uç nokta ağ katmanında 40+ AI sağlayıcısını izlerken, tarayıcı eklentisiyle altı büyük kurumsal Üretken Yapay Zeka web platformu için derin DOM adaptörleri sunar:
- Derin DOM Web Adaptörleri: OpenAI ChatGPT, Anthropic Claude, Google Gemini, Microsoft Copilot, DeepSeek ve Perplexity (ek olarak işletim sistemi ağ katmanında 40+ AI sağlayıcısı)
- İstem (Prompt) Denetimi: Kullanıcı istemlerini sunucuya gönderilmeden önce inceler; kaynak kod, müşteri kayıtları veya API anahtarlarını bloke eder veya maskeler
- Yapıştırma Engelleme: Sohbet pencerelerine büyük kod bloklarının veya hassas müşteri verilerinin yapıştırılmasını engeller
- Dosya Yükleme Filtreleme: Yapay zeka oturumlarına eklenen belgeleri ön denetimden geçirir ve şirket içi özel belgelerin ifşasını önler
20Gecikme Telemetrisi & Yüksek Performans
Veri güvenliği çalışan verimliliğini asla yavaşlatmamalıdır. Opsiton, sıfıra yakın gecikme için derlenmiş yerel sistem servisi olarak mühendislikten geçirilmiştir.
- 15ms Altı Denetim Gecikmesi: Yerel denetim hattı tarafından eklenen P95 gecikme ek yükü 15 milisaniyenin altındadır
- Şeffaf Telemetri: /performance konsolu canlı gidiş-dönüş gecikmesini, kaynak sunucu TTFB süresini ve desen/OCR işleme sürelerini görüntüler
- Gezinmeye Sıfır Etki: Yerel ön filtreleme denetlenmeyen trafiği anında doğrudan geçirir, ağ hızını etkilemez
21Ayarlar, Bildirim Kanalları & Güvenlik Kontrolleri
Opsiton'u mevcut kurumsal alarm iş akışlarınıza bağlayın ve sıkı portal erişim kontrolleri uygulayın.
| Entegrasyon / Kontrol | İşlevsellik |
|---|---|
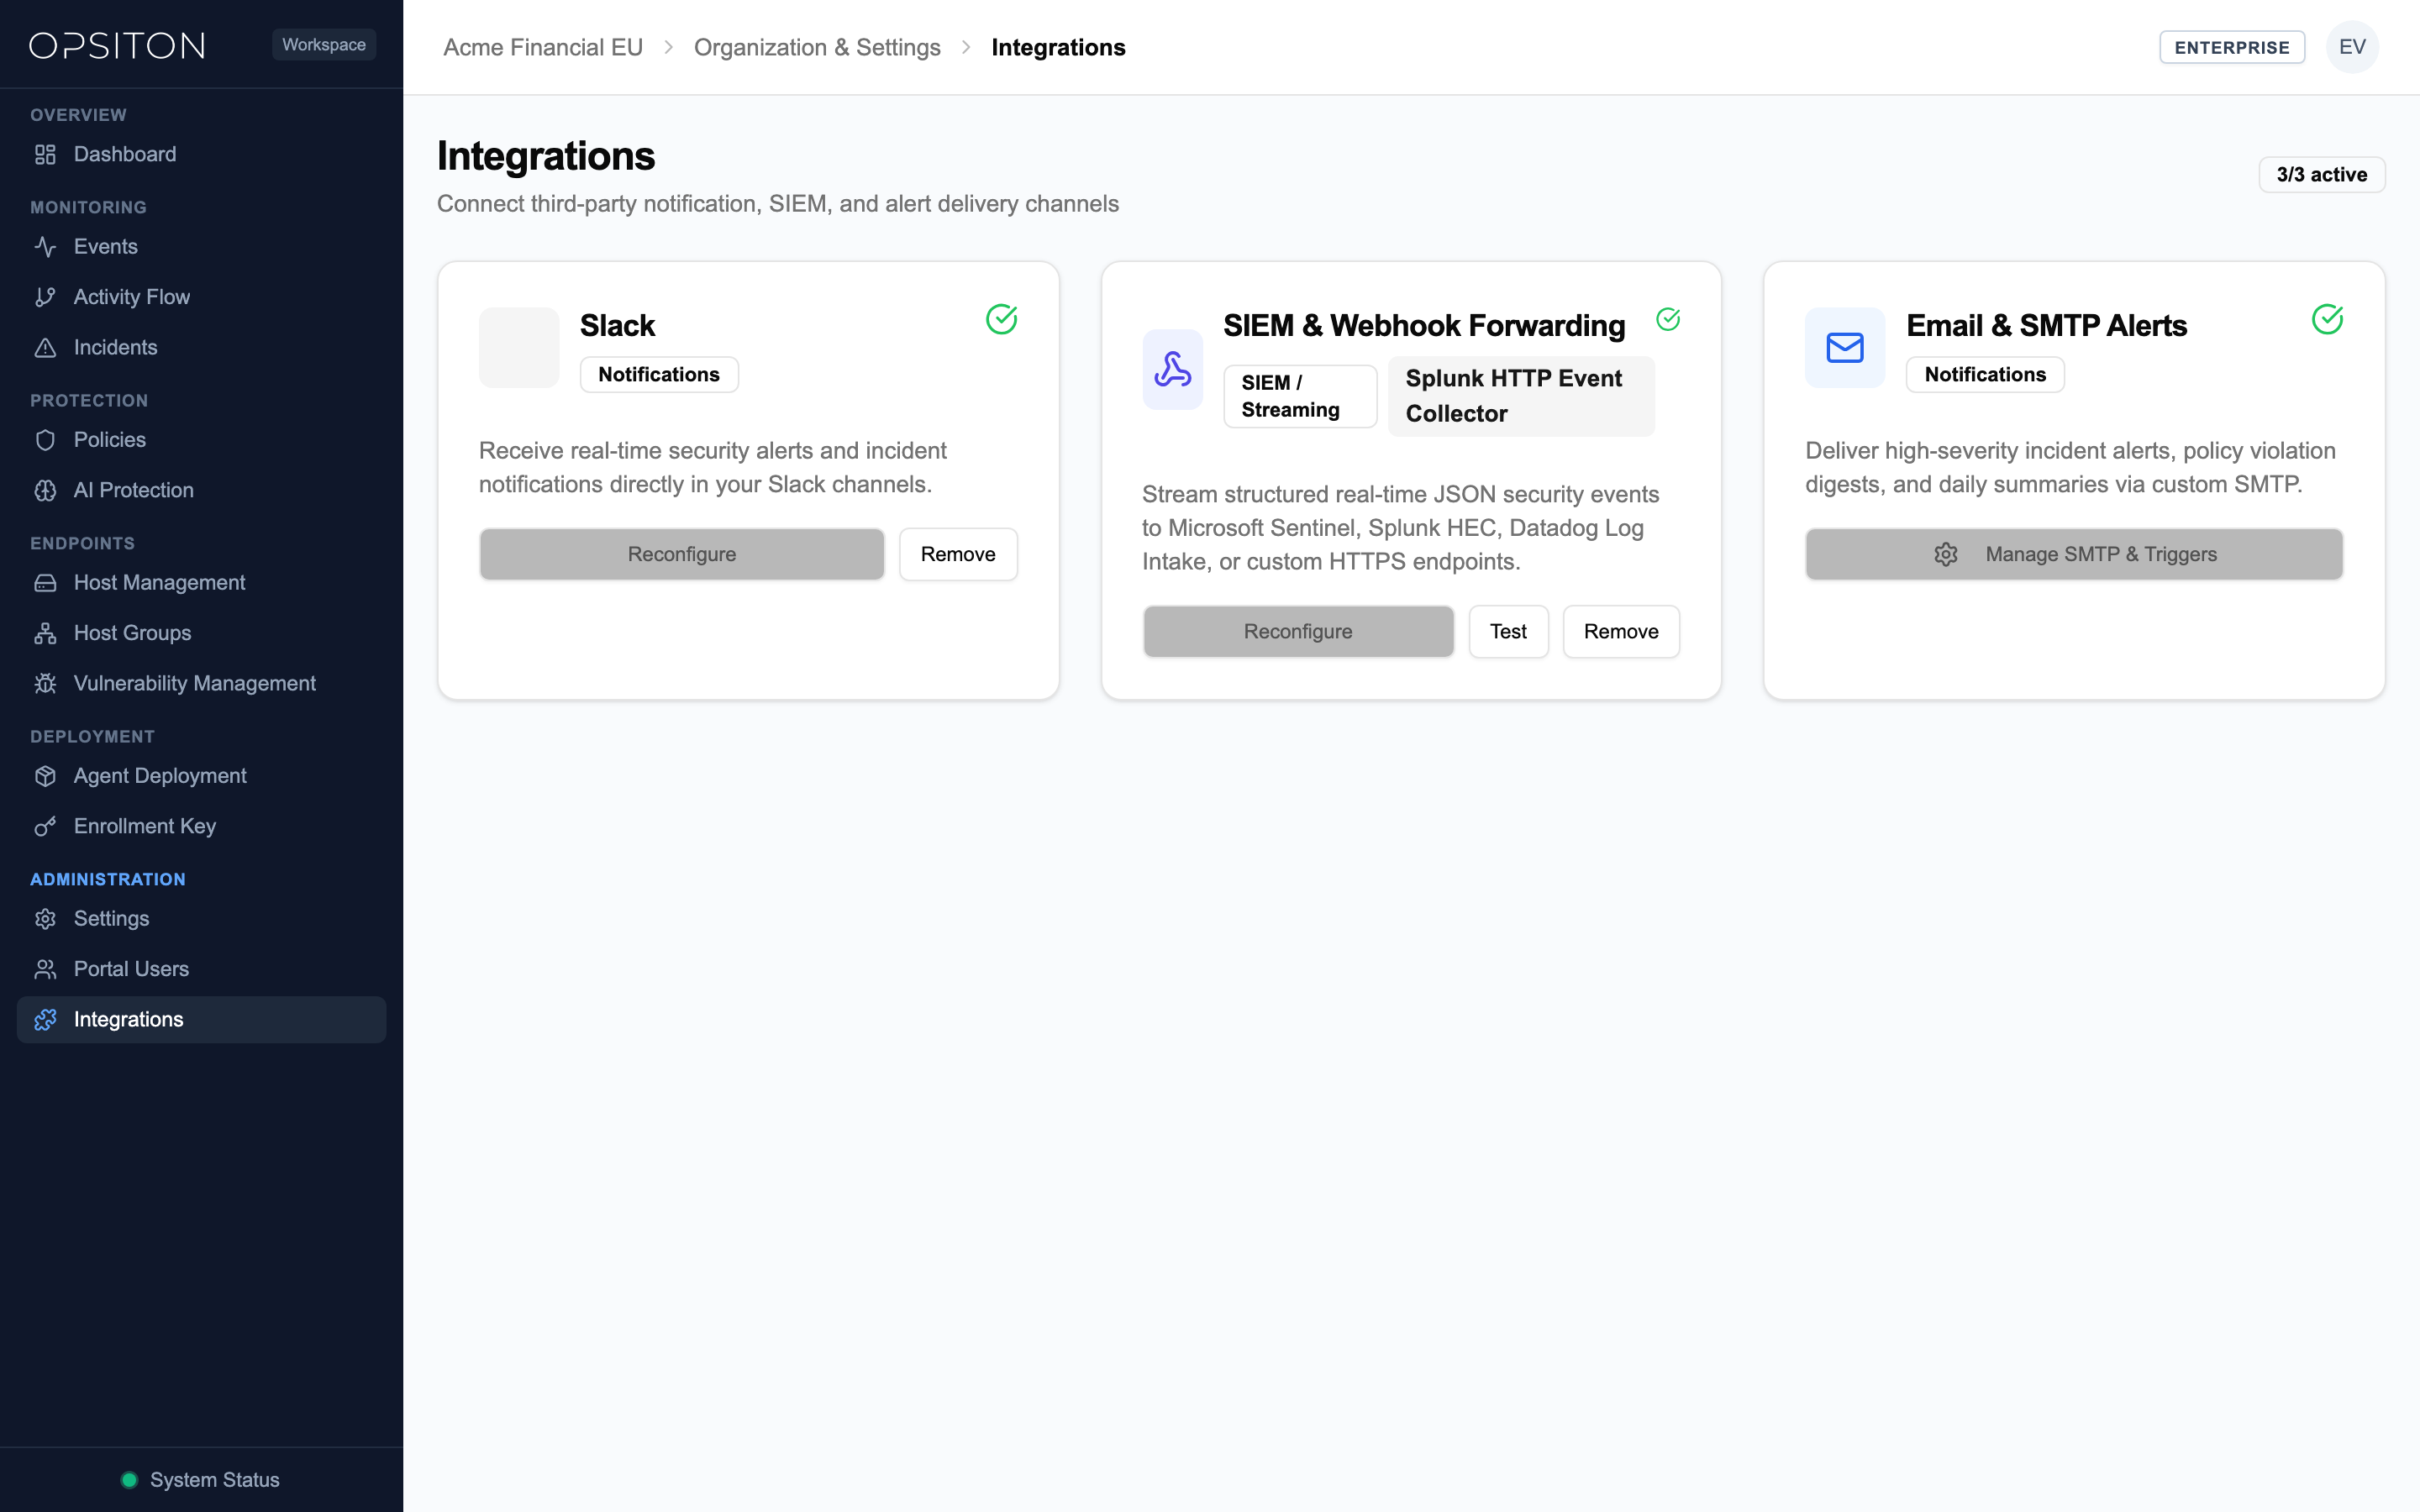
| Slack Webhook | Yüksek ve Kritik önem dereceli politika ihlallerini ve incidentları gerçek zamanlı olarak doğrudan SOC Slack kanallarına iletir |
| Özel SMTP & E-posta Uyarıları | Minimum önem derecesi ve politika gruplarına göre filtrelenen ihlal ve vaka bildirimlerini özel SMTP üzerinden iletir |
| Programatik REST API | Kuruluş API anahtarları (sk_opsiton_...) otomatik filo telemetrisi politika denetimi ve dış güvenlik otomasyonu sağlar |
| Oturum Güvenliği & TOTP MFA | Tüm portal yöneticileri için zamana dayalı tek kullanımlık şifre (TOTP) ile çok faktörlü kimlik doğrulama ve oturum güvenliği sağlar |
22SIEM & Özel HTTPS Webhook Olay Aktarımı
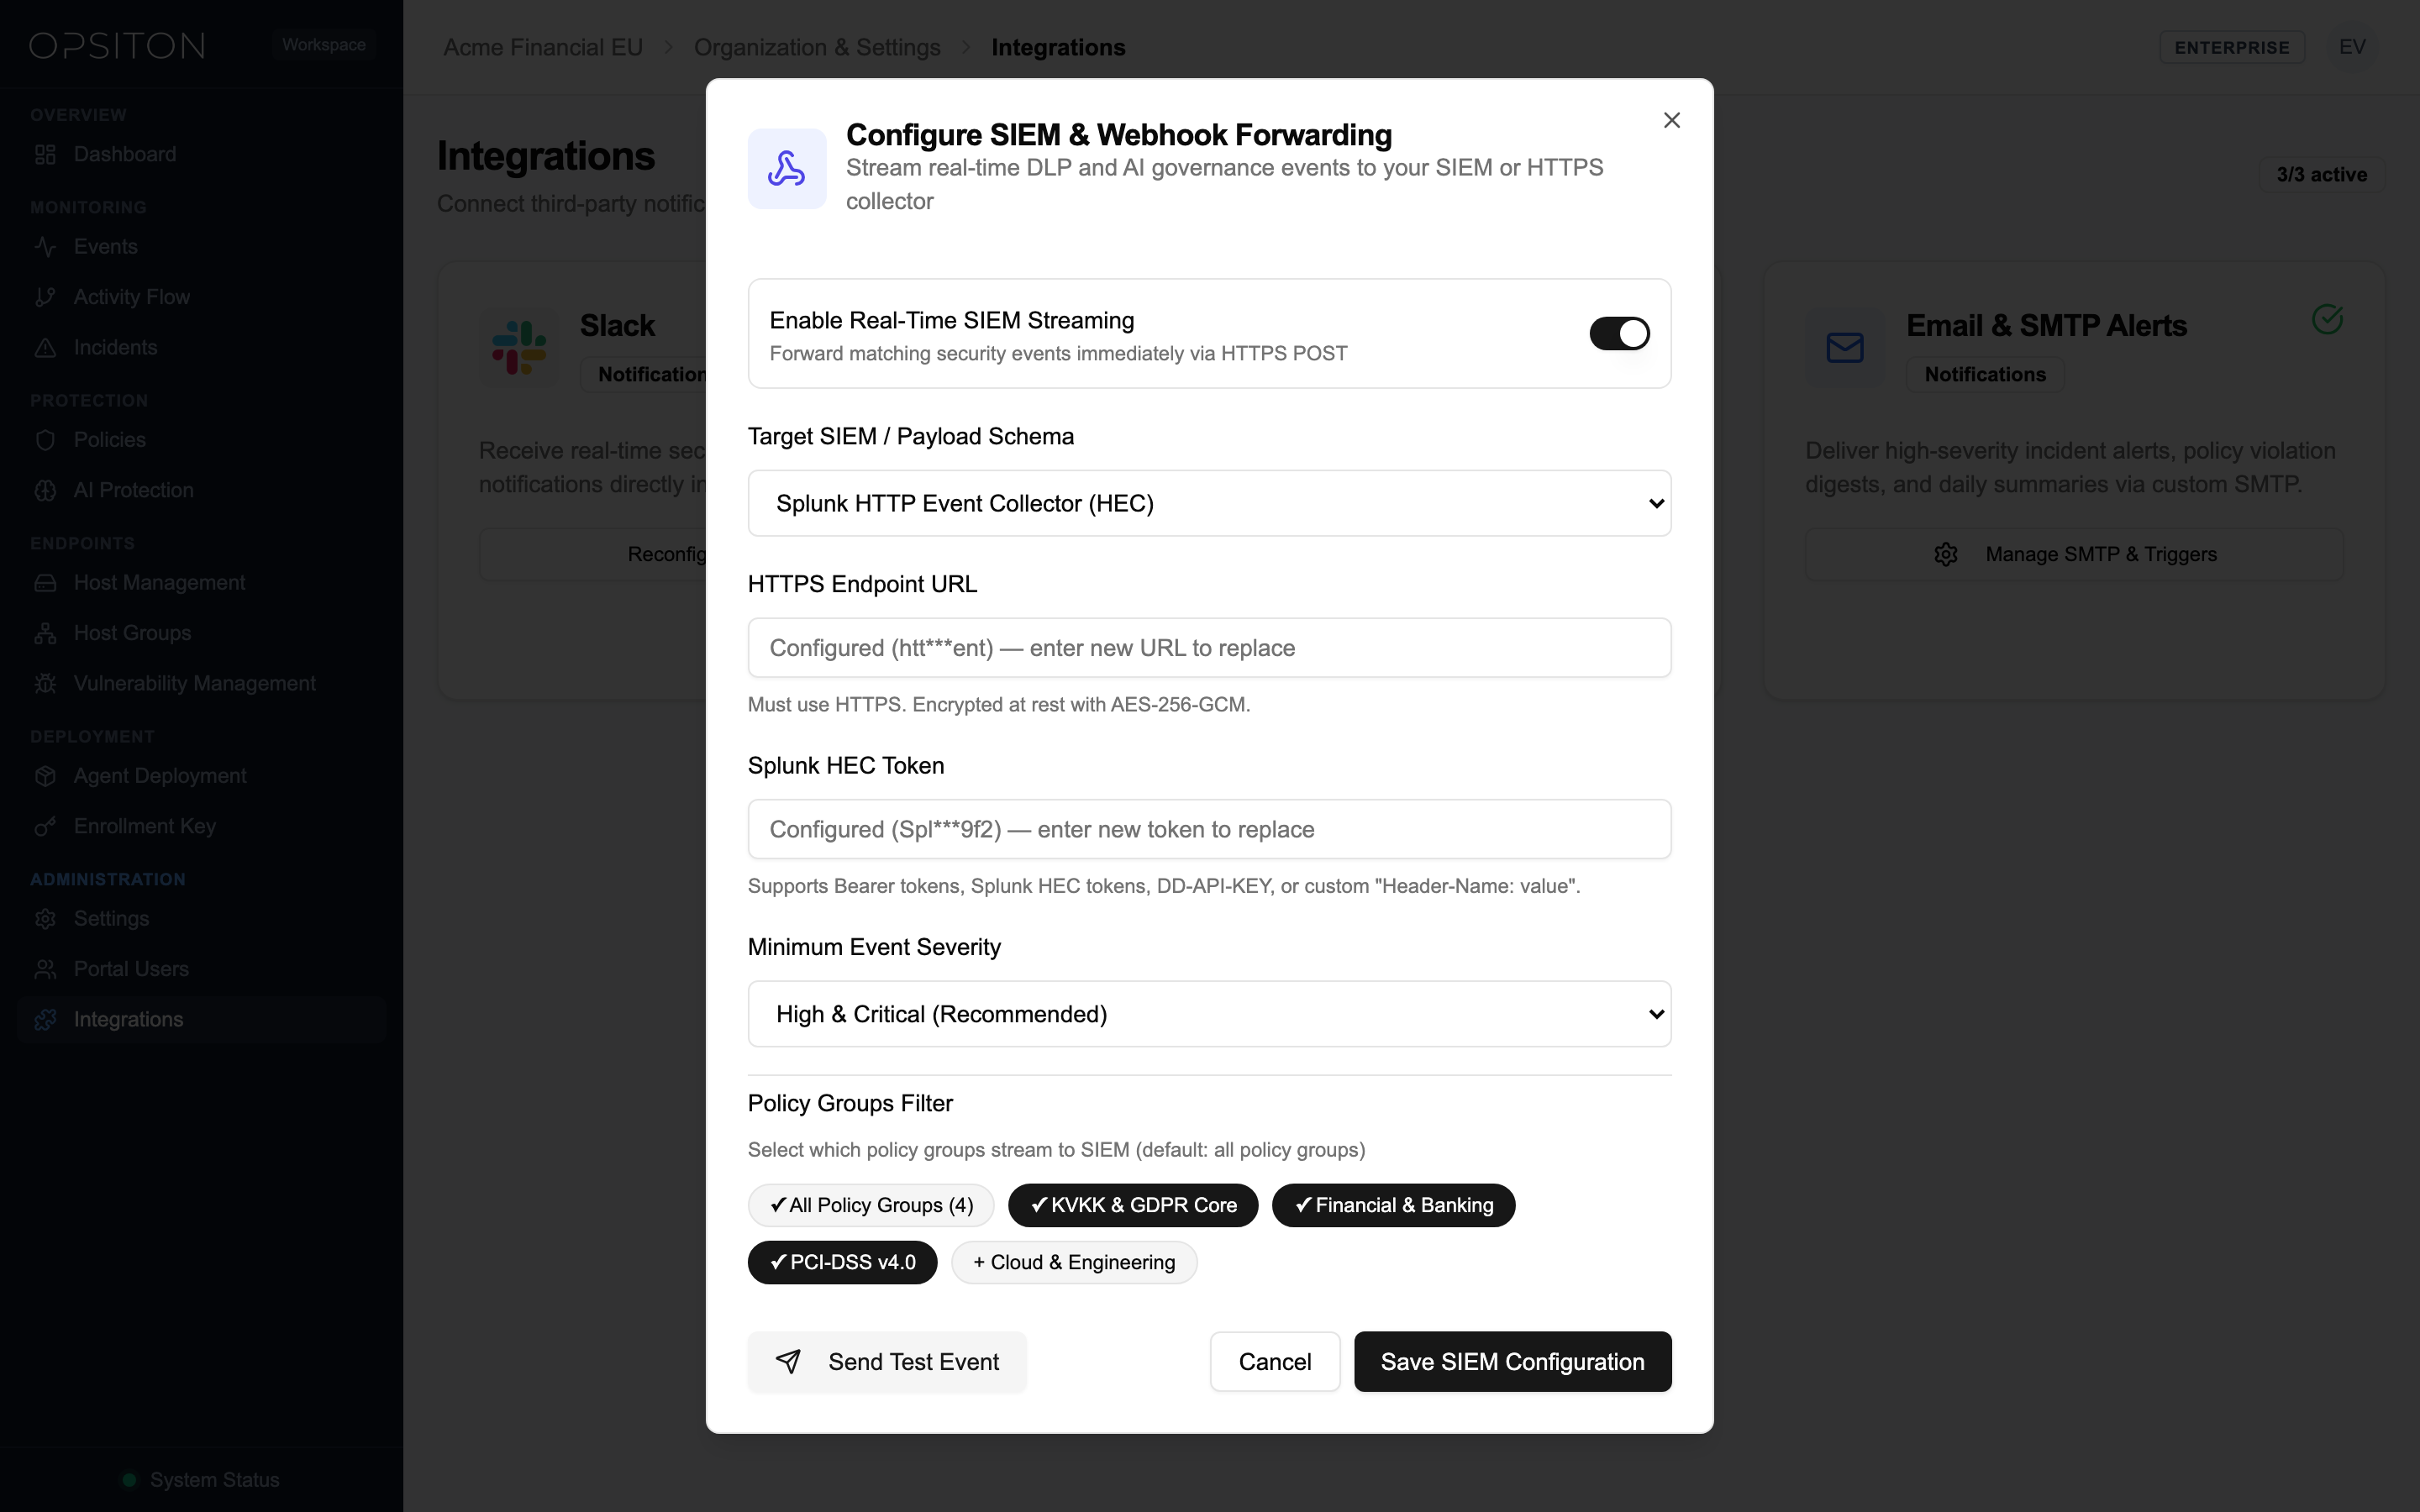
Arındırılmış DLP tespitlerini, Shadow AI istem denetimlerini ve tehdit URL olaylarını gerçek zamanlı olarak kurumsal SIEM, SOAR veya log yönetimi platformunuza aktarın.
Desteklenen SIEM ve Log Hedefleri
| Hedef Platform | Entegrasyon Yöntemi | Kimlik Doğrulama & İletim |
|---|---|---|
| Microsoft Sentinel | Azure Log Analytics Data Collector API / Özel HTTPS Webhook | Paylaşılan Anahtar (SharedKey) veya Bearer Token + HMAC-SHA256 imzalı HTTPS TLS 1.3 |
| Splunk Enterprise / Cloud | Splunk HTTP Event Collector (HEC) uç noktası (/services/collector/event) | HTTPS üzerinden Authorization: Splunk <HEC_TOKEN> |
| Datadog Cloud SIEM | Datadog HTTP Log Intake API (http-intake.logs.datadoghq.eu) | HTTPS üzerinden DD-API-KEY başlığı (AB ve ABD bölgeleri desteklenir) |
| Özel HTTPS Webhook | Herhangi bir SOC SOAR veya dahili HTTPS alıcı servisi | Özel Authorization Bearer başlığı + X-Opsiton-Signature (HMAC-SHA256) |
Tenant Portal Üzerinden Olay Aktarımı Kurulumu
- 1Opsiton Tenant Portal içinde Settings > Notifications & SIEM Webhooks sayfasına gidin
- 2Hedef türünü seçin (Microsoft Sentinel, Splunk HEC, Datadog veya Özel HTTPS Webhook)
- 3HTTPS alıcı URL adresini ve isteğe bağlı Authorization başlığı veya İmzalama Sırrını (Signing Secret) girin
- 4Minimum önem derecesi eşiğini (Low, Medium, High, Critical) ve aktarılacak olay kategorilerini seçin
- 5Bağlantıyı doğrulamak ve HTTP 200 yanıtını görmek için Send Test Event butonuna tıklayın
Örnek Webhook JSON Veri Şeması
{
  "event_id": "evt_01J9Z8K4M2N6P8Q1R3S5T7V9W",
  "timestamp": "2026-10-28T09:14:22.418Z",
  "tenant_id": "org_opsiton_eu_central_1",
  "data_residency": "eu-central-1 (Frankfurt, EU)",
  "severity": "critical",
  "action_taken": "masked",
  "policy": {
    "rule_id": "rule_sit_tr_tckn",
    "rule_name": "TR National ID (TCKN Checksum)",
    "category": "CHECKSUM",
    "compliance_pack": ["KVKK_MADDE_12", "GDPR_ART_32"]
  },
  "endpoint": {
    "hostname": "macbook-pro-sec-04.local",
    "os": "macOS 15.1 (arm64)",
    "surface": "Browser (Chrome Extension + Native Agent)",
    "process_name": "Google Chrome"
  },
  "destination": {
    "domain": "chatgpt.com",
    "url": "https://chatgpt.com/backend-api/conversation",
    "ai_provider": "OpenAI ChatGPT"
  },
  "detection_context": {
    "match_count": 2,
    "masked_snippet": "Customer TCKN: *******4812, IBAN: TR**************9012",
    "content_sha256": "e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855"
  }
}
23Mevzuat Uyumluluk Eşleşmeleri (KVKK, GDPR, HIPAA, EU AI Act, PCI-DSS)
Opsiton, ulusal ve uluslararası regülasyonların teknik güvenlik maddeleriyle doğrudan eşleşen 18 Dahili SIT Deseni + 4 Uyumluluk Paketi (Toplam 23 Kural) ile birlikte gelir:
| Regülasyon | İlgili Maddeler & Fıkralar | Opsiton Teknik Uygulama & Kontrolleri |
|---|---|---|
| KVKK (6698 Sayılı Kanun) | Madde 12 (Veri Güvenliğine İlişkin Yükümlülükler) | 11 haneli TCKN algoritmik sağlama doğrulaması TR IBAN ve Türkçe OCR/NER; kişisel verilerin yurt dışına ve üçüncü taraf AI servislerine kontrolsüz aktarımını MASK veya BLOCK ile önleme |
| GDPR (Avrupa Birliği) | Art. 5(1)(f) Bütünlük ve Gizlilik · Art. 25 Tasarımdan İtibaren Veri Koruma · Art. 32 İşleme Güvenliği | AB IBAN ulusal kimlikler e-posta ve yapılandırılmamış kişisel verilerin (NER) cihazda tespiti; harici AI aktarımından önce maskeleme/engelleme; Frankfurt AB (eu-central-1) veri yerleşimi |
| HIPAA (ABD Sağlık) | 45 CFR §164.312(a)(1) Erişim Kontrolü & §164.312(e)(1) İletim Güvenliği | PHI ICD-10 tanı kodları NPI numaraları MRN ve SSN için hazır SIT desenleri; klinik belge ve görsellerin ePHI buluta çıkmadan cihazda denetlenmesi |
| EU AI Act (AB AI Yasası) | Art. 10 Veri Yönetişimi · Art. 15 Doğruluk Dayanıklılık ve Siber Güvenlik | 40+ AI sağlayıcısında gölge AI (Shadow AI) keşfi derin DOM istem denetimi satır içi jeton maskeleme ([TCKN_1]) ve onaysız ücretsiz LLM engelleme |
| PCI-DSS v4.0 | Gereksinim 3 (Saklanan Hesap Verilerini Koruma) & Gereksinim 4 (Kart Sahibi Verilerini İletimde Koruma) | PAN (Visa Mastercard Amex Troy) ve CVV/Track Data için deterministik Luhn doğrulaması; şifresiz/yetkisiz kanallarda anında BLOCK ve maskelenmiş olay logları |
24Doğrulanmış Kurumsal Kullanım Senaryoları
Aşağıdaki dört kurumsal güvenlik senaryosu macOS ve Windows uç noktalarında canlı olarak doğrulanmıştır:
1. Ülke / TLD Bazlı Phishing ve Zararlı Domain Engelleme
- Şüpheli üst seviye alan adlarını (ör. *.cn, *.ru, *.top, *.xyz) ve yeni açılmış oltalama (phishing) sitelerini DNS/Ağ ve Tarayıcı katmanında bloklar
- Tehdit URL istihbarat beslemelerini joker karakterli (wildcard) alan adı kuralları ve dosya yükleme kısıtlamalarıyla birleştirir
- Teknik Doğruluk Notu: Ajan aktifken joker karakterli/kelime bazlı URL kuralları gerçek zamanlı denetlenir ve engellenir; ajan durduğunda ise yönetici tarafından tanımlanan PAC risk domainleri fail-closed (REQ-PRX-001) olarak kilitlenir
2. Typosquatting ve Homograph Koruması
- Kurumsal giriş sayfalarını taklit eden benzer alan adlarını (ör. 0psiton.com, rnicrosoft.com) gerçek zamanlı tespit edip uyarır veya bloklar
- Punycode / IDN homograph saldırılarını (xn--*) ve karakter ikamesi oltalama girişimlerini parola veya dosya gönderilmeden önce durdurur
3. Yapay Zeka Prompt ve Dosya Yükleme DLP (Shadow AI Yönetişimi)
- ChatGPT, Claude, DeepSeek, Gemini veya Copilot'a kaynak kod, API anahtarı (AWS, GitHub PAT, Stripe), TCKN/SSN/IBAN veya müşteri tablosu yapıştırıldığında ya da dosya yüklendiğinde MASK veya BLOCK uygular
- Yükleme öncesinde PDF, DOCX, XLSX ve görsel eklerini belge ayrıştırma ve cihaz içi OCR ile yerel olarak inceler
4. 4 Yüzeyli Süreç Farkındalıklı (Process-Aware) Denetim
- Tarayıcı Eklentisi + Yerel Masaüstü Uygulaması + CLI/Terminal (curl, python, claude-code, git) + İşletim Sistemi Ağ Uzantısı (macOS NE / Windows WFP) ile tarayıcı dışı sızıntıları yakalar
- Güvenlik olayı kayıtlarında tam süreç adını (ör. curl, python3, Claude Desktop) raporlar
25Abonelik Planları & Uygulanan Limitler
Opsiton, yapay politika veya yönetici sınırları olmayan şeffaf ajan başı fiyatlandırma sunar. Tüm planlar sınırsız güvenlik politikası ve sınırsız portal kullanıcısı içerir; tarayıcı eklentisi ayrı bir koltuk tüketmez. 14 Gün Ücretsiz Deneme · 5 Cihaza Kadar · Kredi Kartı Gerekmez ile hemen başlayabilirsiniz.
| Plan | Portal Kullanıcıları | Uç Nokta Ajan Koltuğu | Dahil Edilen Temel Özellikler |
|---|---|---|---|
| Free (Ücretsiz) | Sınırsız | 1 Uç Nokta ($0) | Sınırsız Politika, Hazır DLP Şablonları, Incidentlar, NER & OCR, Özel Desenler, 6 Ay Olay Geçmişi |
| Starter (Başlangıç) | Sınırsız | Sınırsız ($5/ay veya $50/yıl) | Alan Adı Yükleme Engelleme, Kelime Bazlı URL Kuralları, Host & Politika Grupları, Slack & E-posta Uyarıları, 6 Ay Geçmiş |
| Professional (Profesyonel) | Sınırsız | Sınırsız ($10/ay veya $100/yıl) | Dosya Türü Engelleme, Hazır DLP Kuralları (Kart, IBAN, Kimlik), Incident İş Akışı, 12 Ay Geçmiş |
| Business | Sınırsız | Sınırsız ($15/ay veya $150/yıl) | NER Tabanlı Bağlamsal Tespit, Görsel & Belge OCR, Özel Kural Desenleri, 3 Yıl Olay Geçmişi |
| Enterprise (Kurumsal) | Sınırsız | Özel Filo (Koltuk başı faturalandırma) | Satır İçi Maskeleme/Redaksiyon, Tarayıcı CVE Takibi, On-Premise Kurulum, 4 Yıl Olay Geçmişi, Özel SLA |
Free Değerlendirme & Abonelik Döngüsü
Kalıcı 1 uç noktalı Free planı, Business kademesinin tespit ettiği her şeyi (OCR, NER ve özel kural desenleri) içerir; böylece gerçek ürünü tek bir gerçek makinede süre sınırı olmadan değerlendirebilirsiniz. Çok cihazlı değerlendirme süreleri talep üzerine tanımlanır. Ücretli aboneliklerde 7 günlük ödeme hoşgörü süresi bulunur; ödeme durduğunda koruma veri kaybı olmadan bakım modunda duraklatılır.
26Güvenlik Duruşu Skoru Hesaplama Formülü
Dashboard'daki Güvenlik Skoru, 0 ile 100 arasında bir ölçekte filonuzun genel risk sağlığını temsil eder.
- Incident Etkisi: Açık ve çözülmemiş incidentlar önem derecelerine göre puan düşürür
- Olay Hacmi: Son 7 gün içindeki Yüksek ve Kritik önem dereceli ihlaller genel skoru aşağı çeker
- Müdahale Hızı: Incidentları hızla inceleyip çözüme kavuşturmak skoru yeniden %100 seviyesine yükseltir
- Filo Hijyeni: Güncel olmayan ajan veya tarayıcı sürümleri güncellenene kadar küçük puan kesintilerine neden olur